A Suécia bloqueou o ChatGPT e o Claude no Governo: a sua empresa já tem regras para usar IA?
A Suécia bloqueou o ChatGPT e o Claude nos computadores do Governo e ficou com o Copilot. O que uma PME deve copiar: contas, dados e regras de IA.
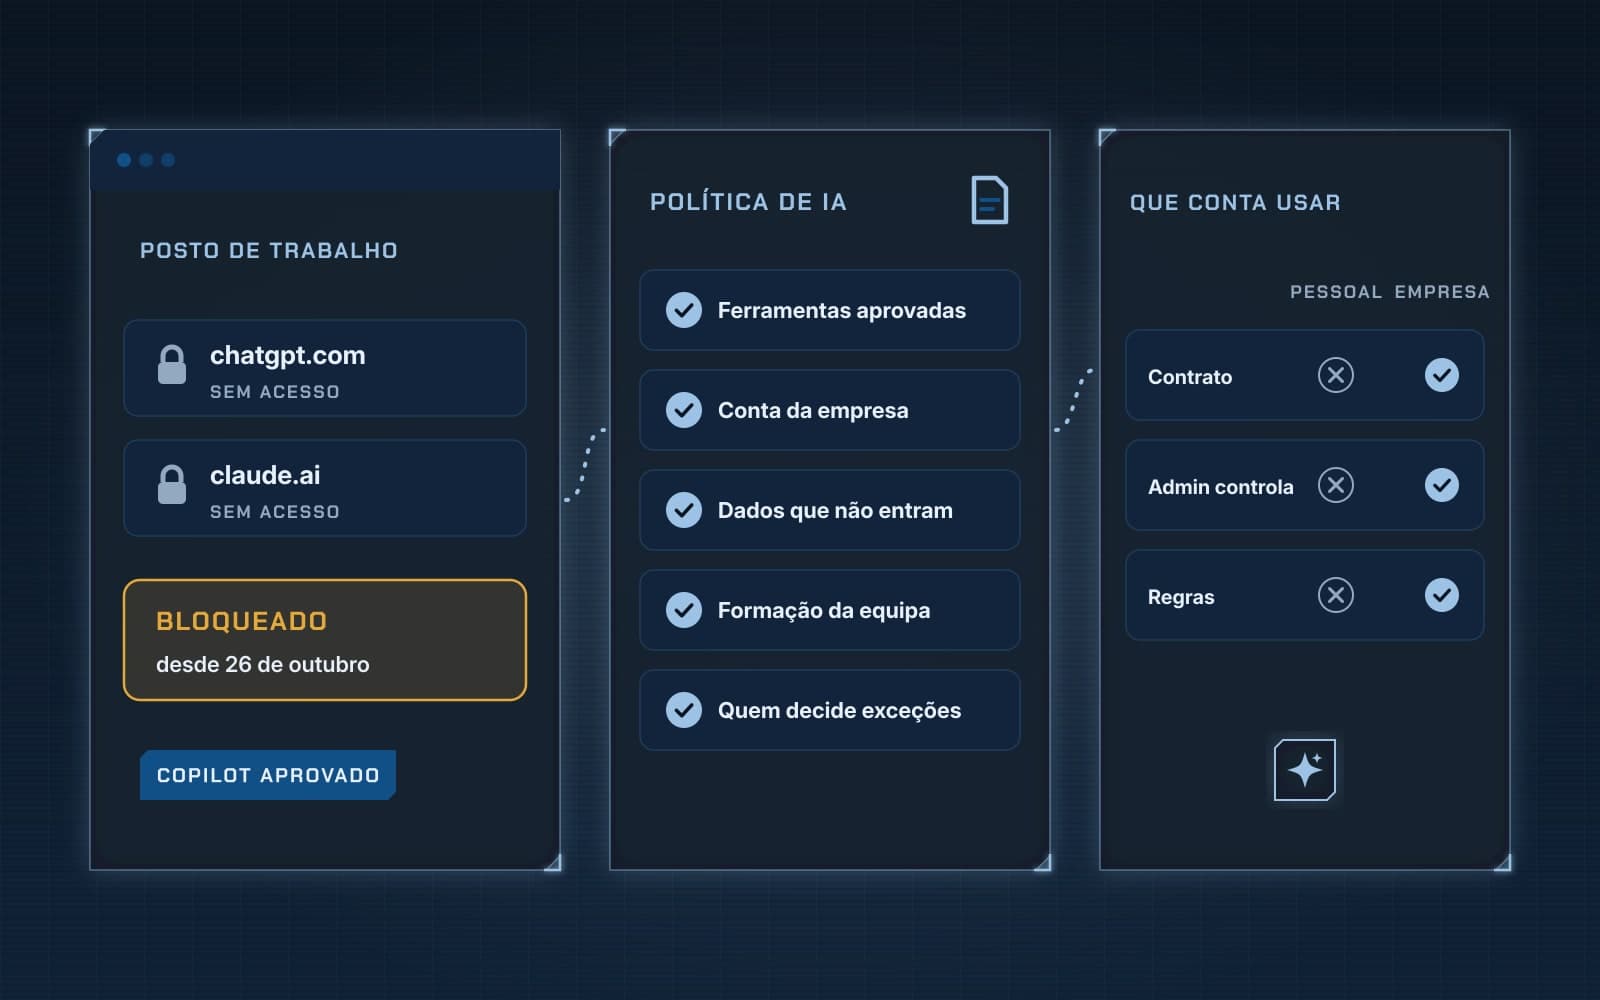
Desde esta segunda-feira, 26 de outubro de 2026, os funcionários do Regeringskansliet, os serviços que apoiam o Governo sueco e os seus ministérios, deixaram de conseguir abrir o ChatGPT e o Claude no navegador dos computadores de trabalho. A notícia foi avançada a 23 de outubro pela rádio pública sueca, no programa Ekot, e confirmada pelo próprio Regeringskansliet num email à SVT. Em Portugal, o tema chegou hoje ao Pplware, ao TugaTech e ao Notícias ao Minuto.
À primeira vista, parece uma história de governos. Na prática, toca numa pergunta que muitas PME portuguesas ainda não fizeram: que ferramentas de IA usam os seus colaboradores, com que conta e com que dados? Explicamos o que a Suécia decidiu, porquê, e o que uma empresa pode copiar sem proibir nada.
O que a Suécia decidiu, ao certo
O bloqueio não é uma proibição da inteligência artificial. Segundo o email enviado à SVT, o que deixa de estar acessível é "a interface do navegador" do ChatGPT e do Claude nos computadores de serviço. Os funcionários são encaminhados para o Microsoft Copilot, a ferramenta aprovada pelo Regeringskansliet, que, segundo a informação interna citada pela Ekot, teve a segurança reforçada depois de uma revisão. O serviço de imprensa não deu pormenores sobre essas alterações, por se tratar de questões de segurança.
Há ainda uma exceção importante. Parte do pessoal continua a ter acesso aos modelos do ChatGPT e do Claude através do Intric, uma plataforma interna de assistentes de IA. Ou seja, os mesmos modelos continuam disponíveis, mas por um caminho que a organização controla.
A Suécia já tinha restringido o DeepSeek, e a Ekot apurou que a Agência Tributária sueca (Skatteverket) e o Statens institutionsstyrelse também introduziram bloqueios semelhantes. A agência de cobranças, a Kronofogden, está a analisar o tema.
Porquê: o problema não é o modelo, é o contrato
O diretor de digitalização do Regeringskansliet, Mikael Wettercrantz, recusou dar uma entrevista, mas escreveu na intranet que usar serviços de IA sem contrato pode ter "consequências para a segurança da informação". Segundo o Notebookcheck, que cita o Decrypt, acrescentou ainda que já tinham sido vistos "vários exemplos de utilização problemática de serviços de IA abertos".
O mesmo artigo resume bem a lógica da decisão: o que distingue o Copilot das outras ferramentas é o contrato e o controlo sobre as definições, não o modelo. É exatamente esta diferença que interessa às empresas.
Conta pessoal ou conta da empresa: a diferença que poucos conhecem
Quando um colaborador cola um orçamento, uma lista de clientes ou um contrato no ChatGPT a partir de uma conta pessoal gratuita, esses dados ficam sujeitos às condições pensadas para particulares. As versões empresariais funcionam de outra forma.
- OpenAI. Na sua página de privacidade para empresas, a OpenAI diz que, por defeito, não treina os modelos com os dados do ChatGPT Business, do ChatGPT Enterprise e da API. Os administradores controlam o espaço de trabalho, podem ver e apagar conversas no ChatGPT Business, e a empresa pode assinar um acordo de tratamento de dados (DPA) para apoiar o cumprimento do RGPD.
- Anthropic. Nas alterações aos termos para particulares, a Anthropic passou a pedir a cada utilizador do Claude que escolha se as conversas podem ser usadas para treinar os modelos. Quem aceita vê o período de retenção passar para cinco anos, contra 30 dias de quem recusa. Estas regras não se aplicam aos serviços com termos comerciais, como o Claude for Work (planos Team e Enterprise) e a API.
Na prática, a mesma ferramenta pode ser segura ou arriscada para a sua empresa consoante a conta com que é usada. É por isso que a Suécia não fechou a porta à IA: escolheu um caminho com contrato e definições sob controlo.
A IA que ninguém autorizou
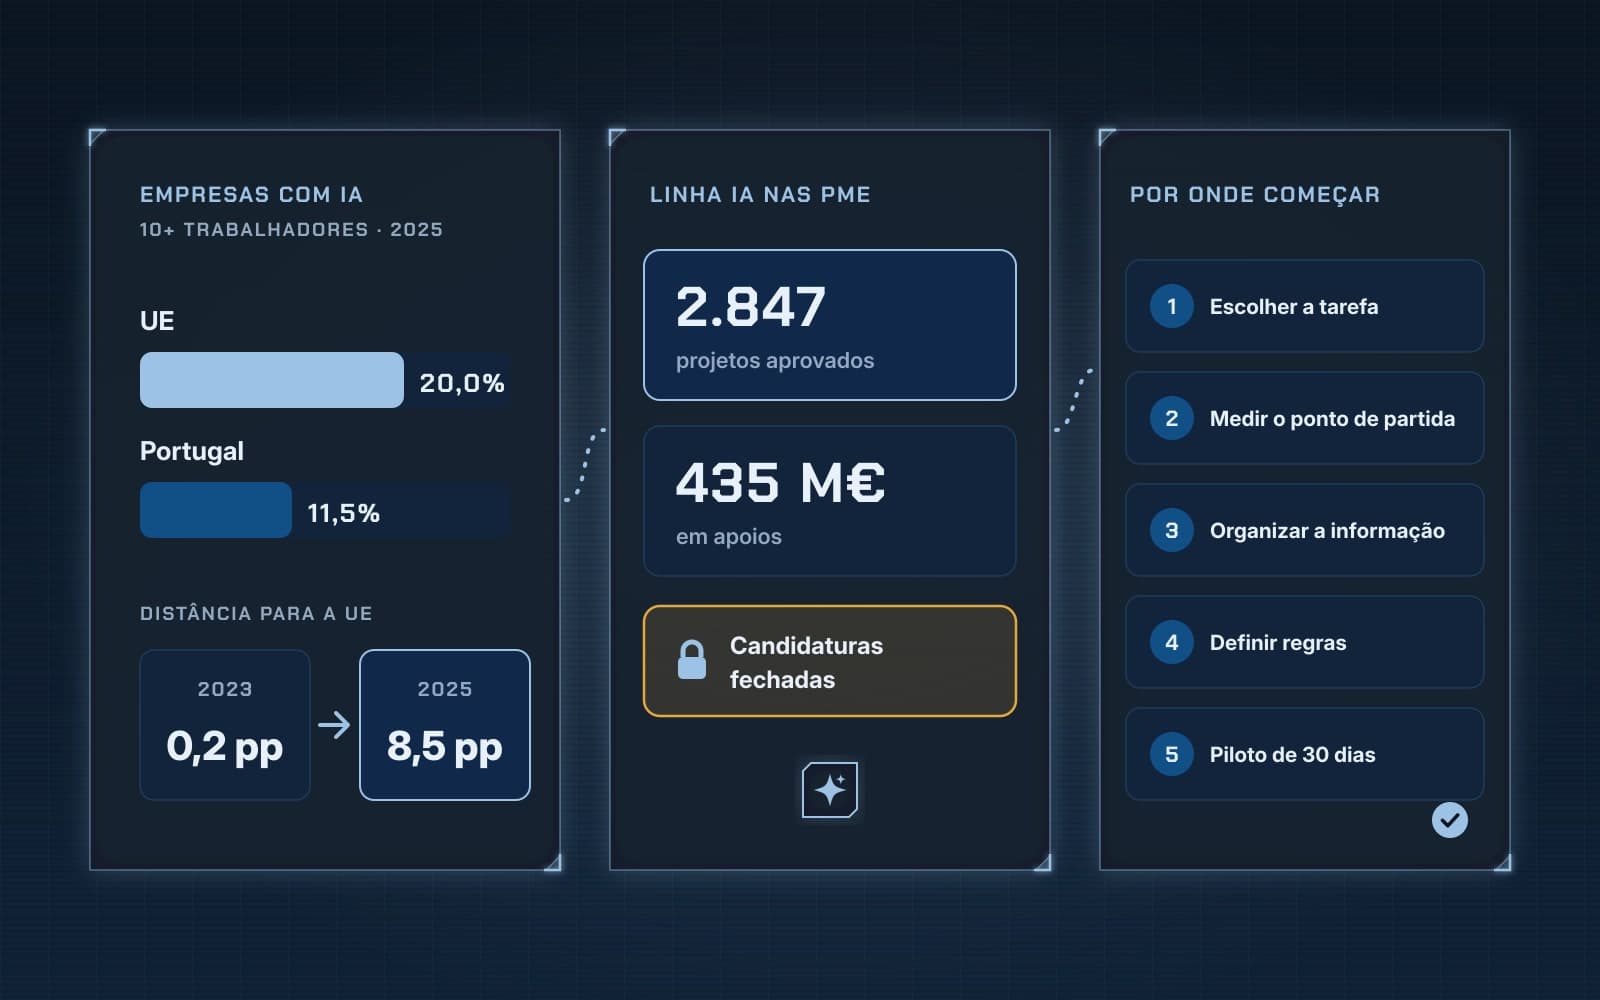
O problema tem nome: IA "sombra", ou seja, ferramentas que os colaboradores usam por iniciativa própria, sem a empresa saber. Em Portugal, o risco é real precisamente porque a adoção formal ainda é baixa. Como escrevemos hoje de manhã, só 11,5% das empresas portuguesas usam IA segundo os dados oficiais, mas isso não impede que muitos colaboradores a usem no telemóvel ou no navegador, com as suas contas pessoais.
Não é preciso imaginar um ataque para haver um incidente. Basta um ficheiro com dados pessoais de clientes colado numa conta gratuita para a empresa perder o controlo sobre onde essa informação fica guardada, durante quanto tempo e quem a pode ver. Já tínhamos alertado para isto em "Empresas portuguesas apostam na IA, mas esquecem a segurança" e em "Segurança em agentes de IA: como proteger os dados da sua empresa".
E a lei europeia?
O artigo 4.º do Regulamento europeu da IA, aplicável desde 2 de fevereiro de 2025, trata da literacia em IA: quem usa sistemas de IA numa organização deve tomar medidas para que o pessoal que lida com eles tenha conhecimentos adequados ao contexto em que os usa. Para uma PME, a forma mais simples de começar é ter regras escritas e explicá-las à equipa. Para saber o que mais já se aplica, leia "Regulamento europeu da IA: o que já se aplica a uma PME" e o nosso resumo sobre o que muda a 2 de dezembro.
O que a sua empresa pode fazer já, sem proibir nada
A lição da Suécia não é bloquear a IA. É escolher as ferramentas, contratá-las bem e dizer à equipa como as usar. Para uma PME, isso cabe numa página:
- Faça o levantamento. Pergunte à equipa que ferramentas de IA usa, para quê e com que conta. Sem julgamentos: o objetivo é saber.
- Escolha uma ou duas ferramentas aprovadas e use as versões empresariais, com contrato e acordo de tratamento de dados. Confirme nas definições que os dados não são usados para treino.
- Classifique o que pode e o que não pode entrar. Texto de marketing e rascunhos públicos, sim. Dados pessoais de clientes, dados de saúde, palavras-passe, chaves de acesso e contratos confidenciais, não.
- Escreva a política de utilização de IA numa página: ferramentas aprovadas, dados proibidos, quem decide exceções e a quem comunicar um erro.
- Dê formação curta e repita-a quando mudarem as ferramentas. Ajuda a cumprir o artigo 4.º e evita os erros mais comuns.
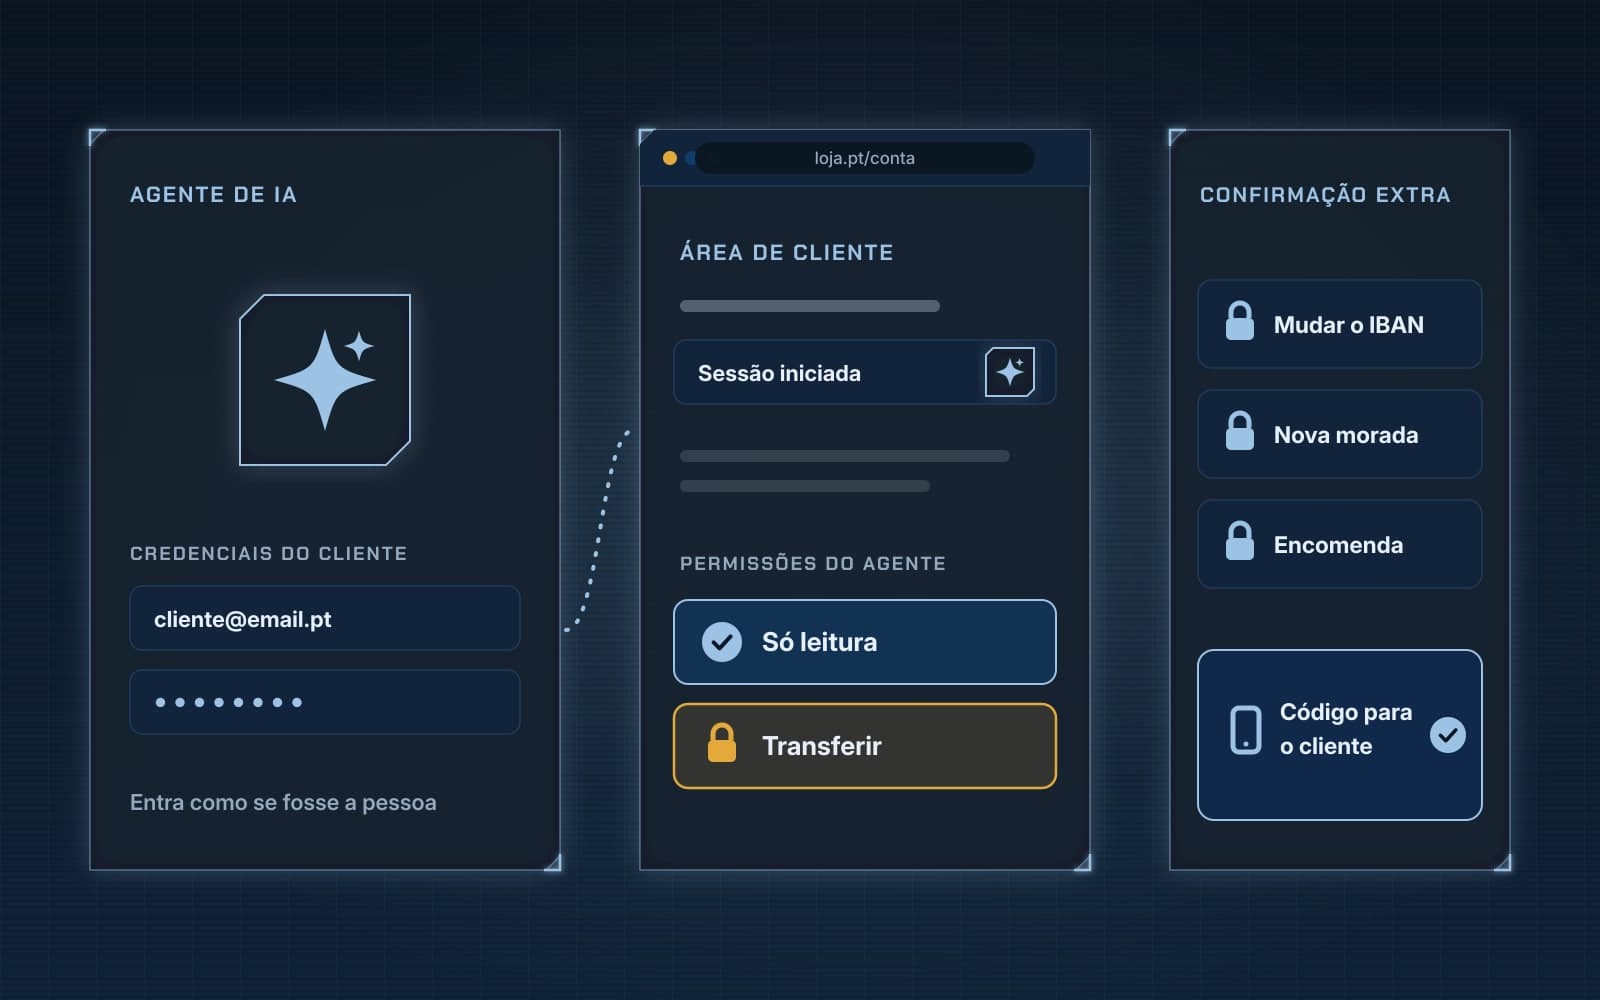
- Reveja as integrações do site. Se o seu site tem um chatbot ou um agente de IA, confirme com que contas e chaves funciona, que dados recebe e onde ficam guardados.
Este último ponto é muitas vezes esquecido. Um chatbot ligado a uma API com chaves expostas no código do site ou com registos de conversas guardados sem prazo é o mesmo problema da Suécia, mas virado para os seus clientes.
Em resumo
A Suécia não proibiu a IA: tirou do caminho as versões abertas usadas sem contrato e manteve as que controla. Para uma PME portuguesa, a mensagem é a mesma. A IA é útil, mas precisa de regras, de contas empresariais e de alguém que saiba que dados saem da empresa.
Quer saber como está o seu site, incluindo chaves expostas e integrações? Faça a auditoria gratuita da MarcaWeb. Se quiser um chatbot ou um agente de IA com contrato, dados controlados e regras claras, fale connosco.