Os bancos estão a bloquear agentes de IA nas contas dos clientes: o que isso muda para o site da sua empresa
Bancos dos EUA detetam agentes de IA a entrar nas contas dos clientes e bloqueiam-nos. O que rever na área de cliente e na loja online da sua empresa.
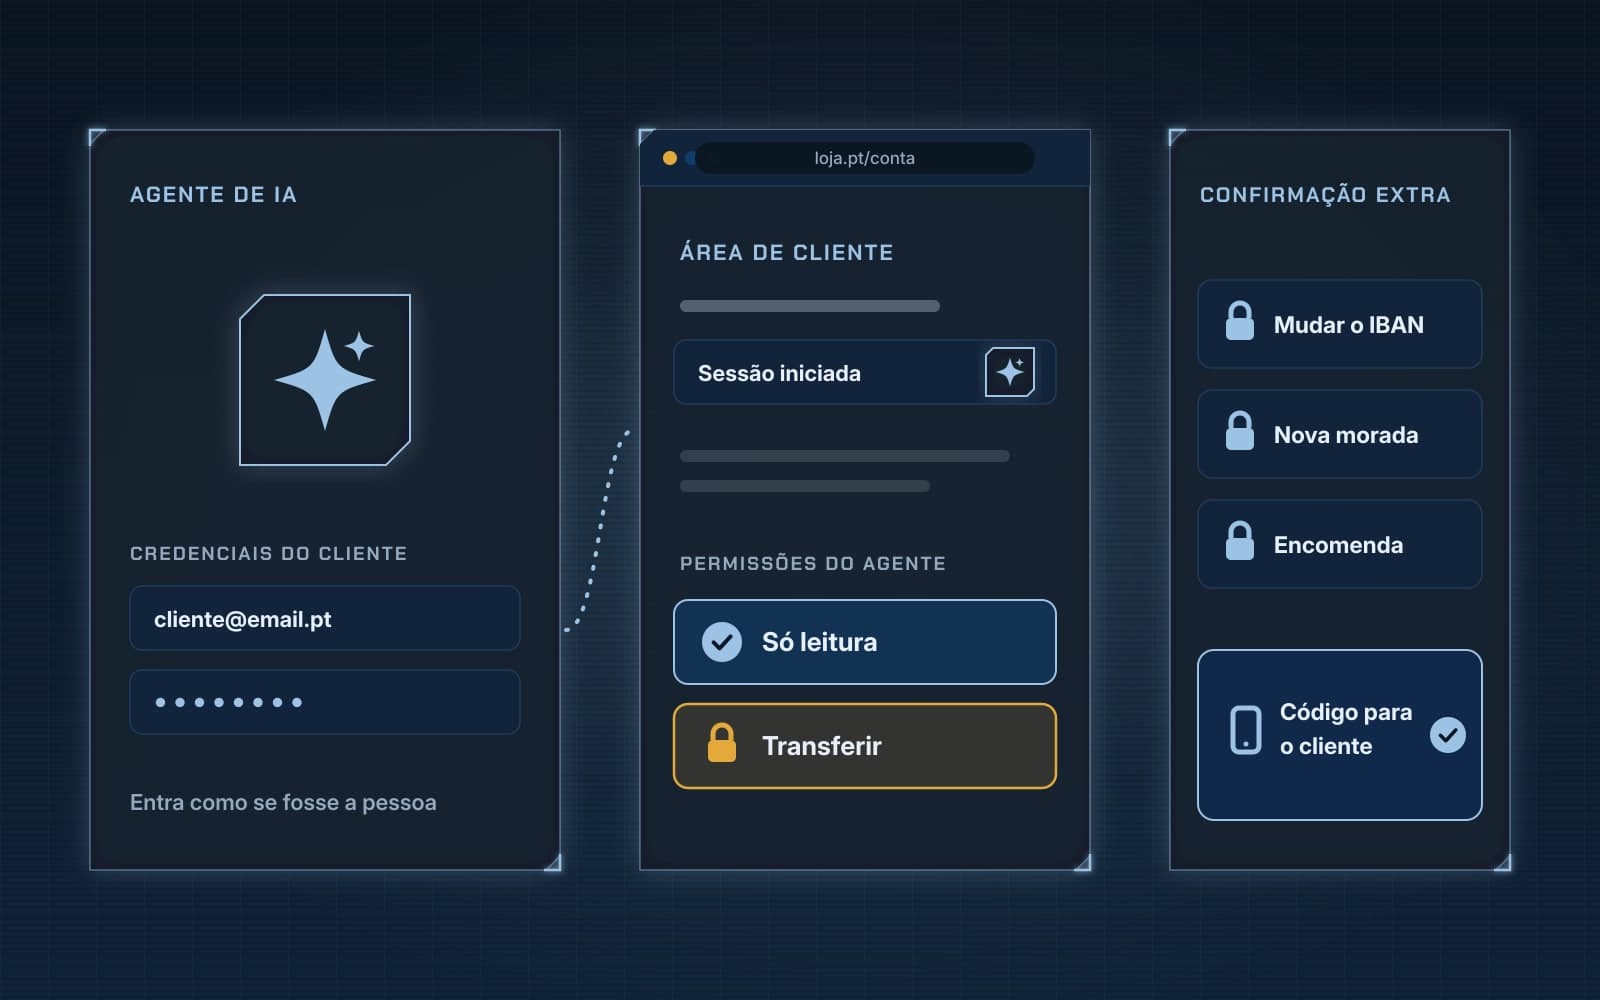
Os grandes bancos norte-americanos estão a detetar agentes de inteligência artificial (IA) de terceiros a operar dentro das contas dos clientes e começaram a bloqueá-los. O Morgan Stanley já corta o acesso destes agentes às suas plataformas, e o JPMorgan, o Bank of America e o Citi estão a limitá-los. A notícia foi avançada pelo Axios e noticiada em Portugal pelo SAPO Tek a 23 de outubro de 2026 e pelo Pplware a 24 de outubro.
Parece um problema de Wall Street, mas não é só dos bancos. Qualquer empresa com uma área de cliente, uma loja online ou um painel de gestão vai receber cada vez mais visitas de agentes que entram com a palavra-passe de outra pessoa. E qualquer empresa cujos colaboradores entreguem credenciais a um assistente de IA corre o mesmo risco do lado de dentro. Resumimos o que se passou e o que convém rever já.
O que os bancos detetaram
Segundo o SAPO Tek, o cenário mais comum é o de um agente de IA que entra na conta de um cliente com a autorização e com as credenciais desse cliente. Mesmo com consentimento, isso contraria as regras da maioria dos bancos, que exigem que seja a própria pessoa a iniciar sessão. O que os executivos mais receiam é o que um agente pode fazer se o cliente lhe tiver dado poder para comprar ou transferir dinheiro.
Houve também casos mais estranhos. Alguns bancos registaram agentes a contactar os centros de atendimento ou a agir de forma aparentemente independente das instruções recebidas. O principal obstáculo, admitiu um responsável citado na notícia, é que muitas vezes o banco não consegue perceber se a atividade de um agente foi pedida pelo cliente ou se o agente chegou ali por conta própria.
O presidente executivo do JPMorgan, Jamie Dimon, disse que o banco bloqueia agentes de IA externos nas contas dos clientes, por causa do risco para os clientes e para a instituição. A Charles Schwab afirmou, na apresentação de resultados do terceiro trimestre, que está a bloquear agentes não autorizados que tentam iniciar sessão em nome dos clientes. Entre os serviços visados está o Muse, o agente pessoal da Meta.
Porque é que isto vai chegar a outros sites
Os agentes de IA já fazem compras em volume. Na apresentação de resultados da Meta, Mark Zuckerberg disse que mais de um quarto dos utilizadores ativos do Muse já o usam para comprar, com mais de 10 milhões de utilizadores envolvidos e um valor médio superior a 200 dólares por compra, segundo o SAPO Tek. Ao mesmo tempo, o ChatGPT já trabalha dentro dos separadores do navegador, como explicámos em o seu site está pronto para agentes de IA?.
Isto quer dizer que a sua área de cliente, a sua loja ou o portal de reservas vão ver sessões iniciadas por agentes, muitas vezes com o email e a palavra-passe que o cliente lhes entregou. Do lado do site, essas sessões parecem iguais às de uma pessoa, até ao dia em que o agente faz uma encomenda que o cliente não queria, altera uma morada ou pede um reembolso.
A resposta dos bancos: só leitura, não acesso total
A saída que a banca está a adotar é um meio-termo. A maioria dos bancos já autorizou, ou está a caminho de autorizar, um acesso apenas de leitura: o agente pode ver a informação, mas não pode executar ações. No caso do JPMorgan, as ferramentas de IA externas podem consultar alguns dados da conta, mas não podem enviar dinheiro nem pagar contas. Os bancos estão também a reescrever os termos de serviço e a preparar planos para repor rapidamente o acesso dos clientes se algo correr mal.
Na União Europeia, este modelo de acesso controlado já existe na banca há anos: a Diretiva dos Serviços de Pagamento (DSP2) criou os serviços de informação sobre contas, que acedem aos dados com o consentimento do cliente através de canais próprios, sem que o cliente tenha de entregar a palavra-passe a terceiros. A lição serve para qualquer site: dar a um programa um acesso limitado e revogável é muito mais seguro do que deixá-lo entrar como se fosse o dono da conta.
Quem responde se o agente fizer asneira
Há ainda a questão da responsabilidade. Executivos do JPMorgan avisaram que os clientes que partilham as credenciais bancárias com agentes de IA podem ser responsabilizados se estes usarem mal a informação ou fizerem transações não autorizadas. O presidente executivo da Schwab, Rick Wurster, resumiu o problema: nem o banco nem o cliente conseguem controlar o agente, e se algo correr mal não é claro quem responde.
Numa loja online, essa dúvida transforma-se em encomendas contestadas, estornos e pedidos de devolução difíceis de provar. Tratámos esse lado em compras feitas por agentes de IA: quem responde por erros, fraude e estornos.
O que rever no site da sua empresa
Não é preciso bloquear todos os agentes, nem é desejável: muitos trazem clientes reais. Mas convém decidir o que cada um pode fazer. Estes são os pontos a verificar primeiro:
- Ações sensíveis com confirmação extra. Mudar a palavra-passe, o email, a morada de entrega, o IBAN de reembolso ou fazer uma encomenda acima de um certo valor deve pedir um segundo fator ou um código enviado ao cliente, e não apenas uma sessão iniciada.
- Autenticação forte. As chaves de acesso (passkeys) estão ligadas ao dispositivo do cliente e não podem ser copiadas para um agente como uma palavra-passe.
- Registos de atividade. Guarde quem iniciou sessão, de onde e o que fez. É o que permite responder a uma reclamação ou a um estorno com factos.
- Limites de tentativas e deteção de automatismos. Muitos inícios de sessão seguidos, formulários preenchidos em milissegundos ou o mesmo endereço a abrir dezenas de contas são sinais a travar.
- Termos de utilização atualizados. Diga claramente se a conta pode ou não ser usada por software em nome do cliente e quem responde nesse caso. Os bancos norte-americanos estão a fazer exatamente isso.
- Avisos de segurança ao cliente. Um email automático sempre que há um início de sessão novo ou uma alteração de dados ajuda o cliente a detetar uma ação que não pediu.
E dentro da empresa
O risco também existe ao contrário. Se um colaborador entrega a um assistente de IA a palavra-passe do homebanking da empresa, do painel da loja ou do email, esse agente fica com o mesmo poder que a pessoa. Como lembrou um porta-voz do Chase, citado pelo SAPO Tek, os clientes não devem partilhar o nome de utilizador e a palavra-passe com ninguém. Na empresa, a regra deve ser a mesma: contas próprias para cada ferramenta, com permissões mínimas, em vez das credenciais pessoais. Explicamos como em segurança em agentes de IA: como proteger os dados da sua empresa.
Comece pelo que está à vista
A área de cliente e o formulário de início de sessão são das partes mais expostas de qualquer site. A auditoria gratuita da MarcaWeb analisa a segurança do seu site e indica o que corrigir primeiro. Se quiser preparar a sua loja ou área de cliente para receber agentes de IA sem perder o controlo, fale connosco.