Chaves de acesso: o fim das palavras-passe no seu site
O que são as chaves de acesso (passkeys), porque resistem às burlas por email, os números de 2026 e como as pôr no painel e na loja sem drama.
Metade dos ataques a sites de empresas começa numa palavra-passe: reutilizada, adivinhada ou roubada num email de burla. Em 2026 há uma alternativa madura, que já está no telemóvel de quase toda a gente e que a Google, a Apple e a Microsoft puseram por omissão nas suas contas: as chaves de acesso, ou passkeys. Este artigo explica o que são, porque resistem às burlas e como as pôr no site, na loja ou no painel da sua empresa.
O que é uma chave de acesso
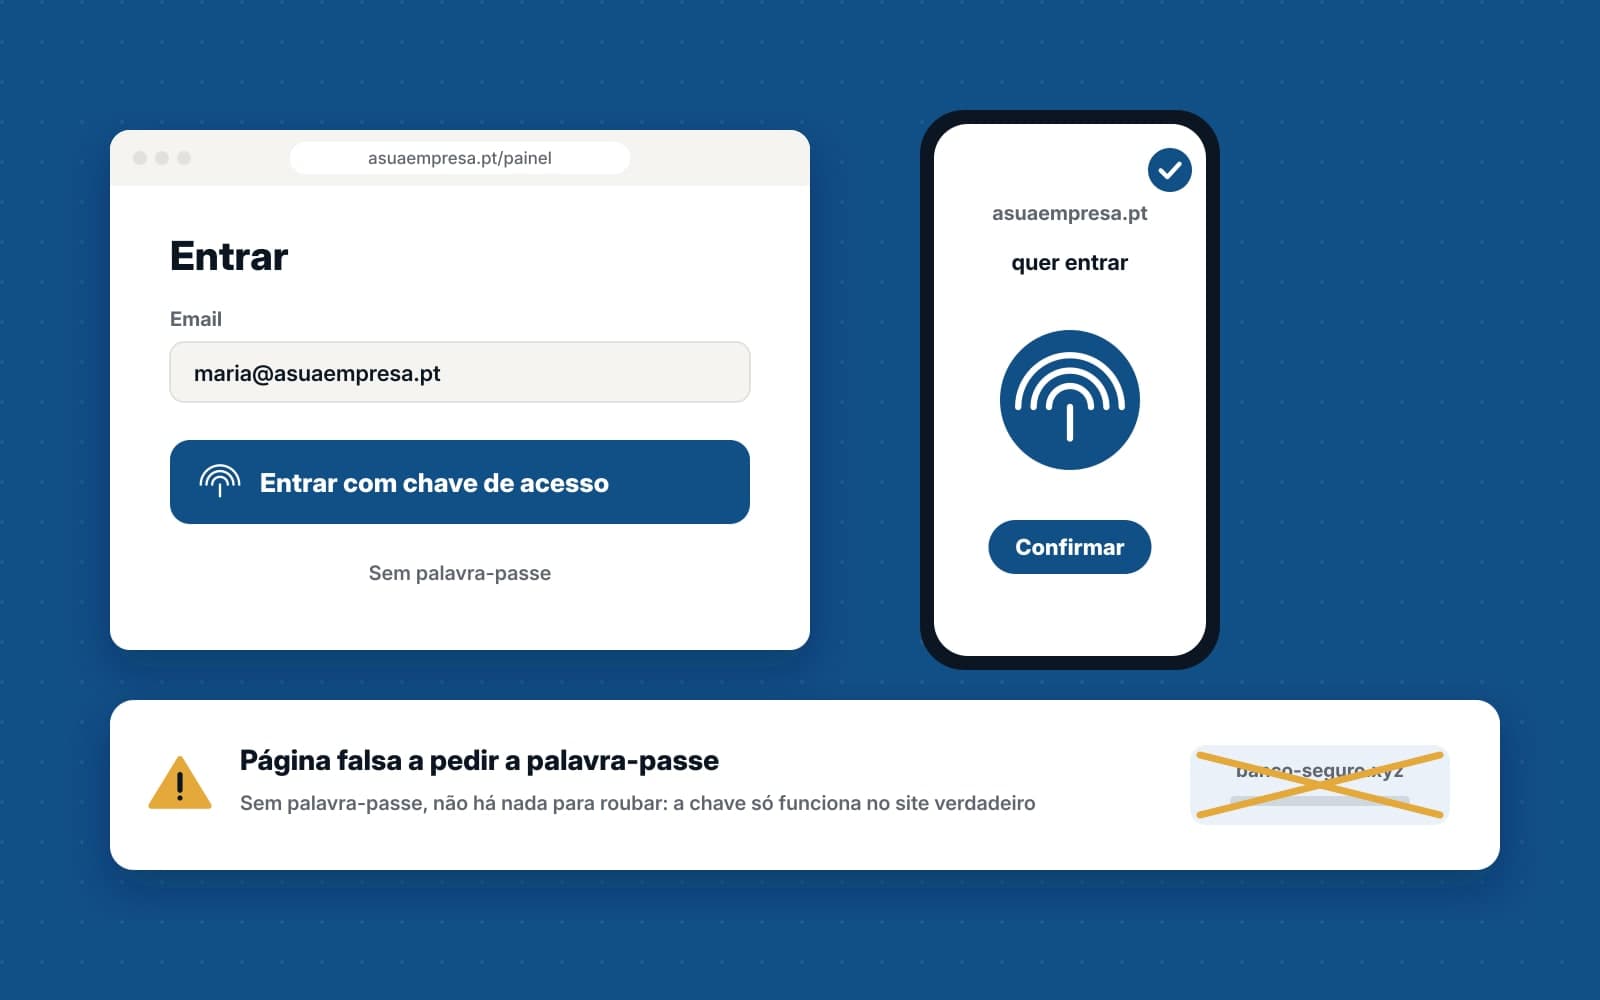
Uma chave de acesso substitui a palavra-passe por um par de chaves criptográficas: uma fica guardada no seu dispositivo (telemóvel, computador, gestor de palavras-passe), a outra no site. Para entrar, o site lança um desafio e o dispositivo responde, depois de o desbloquear com a impressão digital, o rosto ou o PIN do aparelho. Não há nada para decorar, nada para escrever e nada que um atacante possa roubar num formulário falso: a chave só funciona no site para o qual foi criada.
É a norma FIDO2 e WebAuthn, aberta e suportada por todos os browsers e sistemas actuais. As chaves sincronizam-se entre dispositivos através da conta Apple, Google ou Microsoft, ou de gestores como o 1Password e o Bitwarden, por isso perder o telemóvel não é perder o acesso.
Onde isto já está em 2026
- A FIDO Alliance estimava, a 7 de Maio de 2026, cerca de 5 mil milhões de chaves de acesso em uso no mundo. No inquérito a 11 000 consumidores em dez países, 90 % conhecem as chaves de acesso, 75 % têm pelo menos uma e 49 % usam-nas sempre que podem.
- Nas empresas, 68 % das organizações inquiridas (1 400 decisores) já as instalaram ou estão a instalá-las para os colaboradores; 45 % dizem que os acessos ficaram mais rápidos.
- A Microsoft cria as contas novas sem palavra-passe desde Maio de 2025, e a Google tem as chaves de acesso como opção por omissão nas contas pessoais desde 2023.
- O mesmo inquérito tem um número que interessa a quem vende online: 47 % das pessoas dizem já ter desistido de uma compra ou de um acesso por não se lembrarem da palavra-passe.
Porque é que resolve as burlas por email
O ataque mais comum a uma PME não é um hacker a adivinhar: é um email que imita o banco, o fornecedor de alojamento ou a Autoridade Tributária e leva a pessoa a escrever a palavra-passe num site falso. Descrevemos vários no artigo sobre burlas por email. Com uma chave de acesso, isto deixa de funcionar: o browser só usa a chave no endereço exacto onde foi criada. Num site falso não há chave, e não há nada para a pessoa escrever. Também não há palavras-passe guardadas no servidor para serem roubadas numa fuga de dados.
O segundo factor por SMS ou por aplicação continua a valer mais do que nada, mas pode ser contornado por páginas intermediárias que pedem o código. As chaves de acesso não.
O que muda para o site de uma empresa
1. O painel de administração
É o acesso mais valioso que uma empresa tem na web: quem entra no painel publica, edita e lê os contactos dos clientes. É também onde começar. Nos painéis que desenvolvemos, cada pessoa tem a sua conta, com segundo factor e registo de actividade; a chave de acesso é o passo seguinte natural, porque tira a palavra-passe da equação sem obrigar a instalar nada.
2. A área de clientes e a loja
Se os seus clientes criam conta (encomendas, reservas, facturas), oferecer a chave de acesso ao lado do email e palavra-passe reduz as recuperações de palavra-passe e as desistências no pagamento. A regra é não forçar: quem quiser continuar com palavra-passe continua; quem tiver telemóvel moderno entra com um toque.
3. O que não muda
Uma chave de acesso protege a entrada, não o que está lá dentro. Permissões por pessoa, cópias de segurança e actualizações continuam a ser necessárias. E é preciso um caminho de recuperação pensado (um segundo dispositivo, códigos de emergência) para quem perder o acesso a todos os aparelhos.
Como se implementa, sem drama
- Começar pelo painel, com as chaves de acesso como opção além do segundo factor que já existe. Dois ou três dias de trabalho num painel feito à medida; em plataformas como o WordPress há extensões, com a cautela habitual de escolher uma mantida.
- Deixar a palavra-passe como alternativa nos primeiros meses, e medir: quantos acessos usam a chave, quantas recuperações de palavra-passe deixaram de existir.
- Pôr na loja ou na área de clientes quando o painel estiver estável. Os clientes já conhecem o gesto do telemóvel; a mudança é mais pequena do que parece.
- Documentar a recuperação: o que fazer quando alguém perde o telemóvel. É a parte que separa uma boa implementação de uma má.
Em resumo
As chaves de acesso são a primeira alternativa às palavras-passe que os clientes já usam sem lhes explicar nada, e resolvem o ataque mais comum às PME: a página falsa que pede a palavra-passe. Começa-se pelo painel de administração, mantém-se a palavra-passe como alternativa e mede-se. Faz parte dos hábitos de cibersegurança que recomendamos e do que verificamos numa auditoria de segurança. Quer saber como está o acesso ao seu site? Fale connosco. Respondemos em 48 horas.