Regulamento europeu da IA: o que já se aplica a uma PME
O que o regulamento europeu da IA já exige a uma PME em Portugal desde Agosto de 2026, o que fica para 2027 com o adiamento e uma lista de verificação.
Desde 2 de Agosto de 2026, a maior parte do regulamento europeu da inteligência artificial (o AI Act) já se aplica. Em Julho, a União Europeia adiou as regras mais pesadas, as dos sistemas de alto risco. Muitas empresas leram "adiado" e pararam de pensar no assunto. Não deviam: há obrigações que já contam hoje, e algumas tocam em ferramentas que qualquer PME usa.
Este artigo explica, sem juridiquês, o que se aplica já, o que fica para 2027 e 2028 e o que uma pequena ou média empresa em Portugal deve fazer este ano. Não substitui um parecer jurídico, mas ajuda a saber que perguntas fazer.
O calendário, actualizado
O regulamento (Regulamento (UE) 2024/1689) entrou em vigor em Agosto de 2024 e aplica-se por fases. Em Julho de 2026 foi alterado pelo chamado "Omnibus Digital sobre IA", o Regulamento (UE) 2026/1744, publicado a 24 de Julho e em vigor desde 27 de Julho. As datas que contam passaram a ser estas:
- 2 de Fevereiro de 2025: práticas proibidas e o dever de promover a literacia em IA nas equipas.
- 2 de Agosto de 2025: regras para os modelos de IA de uso geral (os grandes modelos, como os que estão por trás dos assistentes conhecidos). Isto é com os fabricantes dos modelos, não com quem os usa.
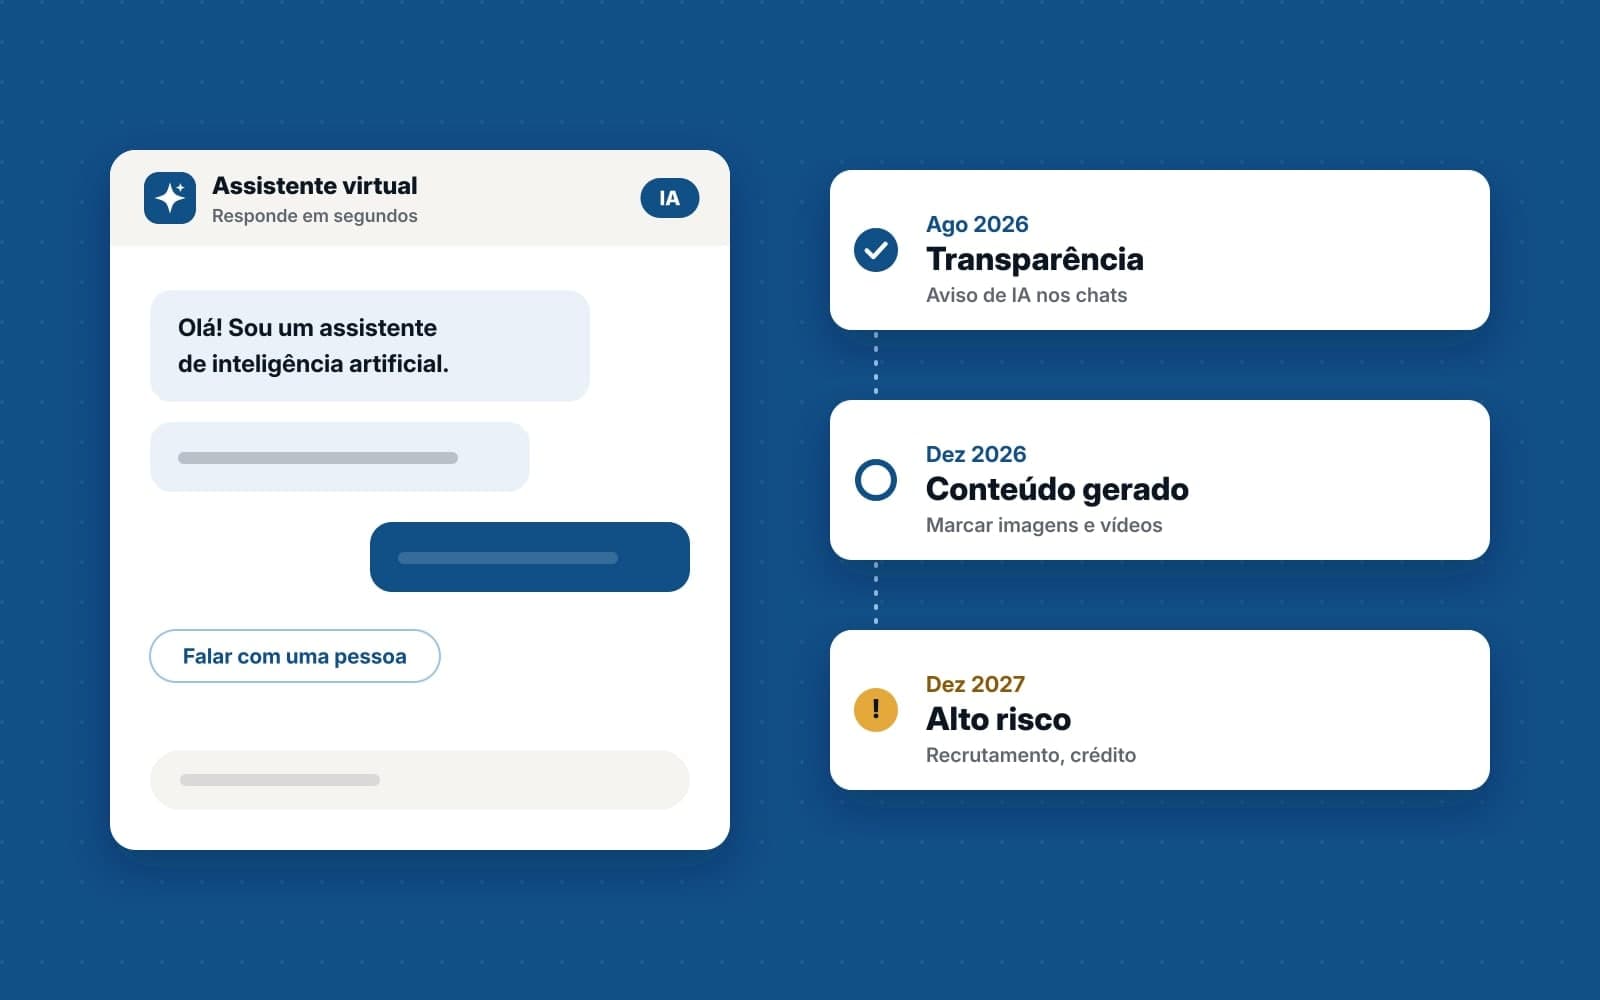
- 2 de Agosto de 2026: o resto do regulamento, incluindo as obrigações de transparência (artigo 50.º), a fiscalização e as coimas.
- 2 de Dezembro de 2026: fim do período de adaptação para marcar conteúdos gerados por IA em sistemas que já estavam no mercado antes de Agosto.
- 2 de Dezembro de 2027: obrigações dos sistemas de alto risco "autónomos" (os da lista do anexo III: recrutamento, crédito, educação, entre outros). Antes era Agosto de 2026.
- 2 de Agosto de 2028: alto risco em produtos já regulados por outras leis europeias (máquinas, dispositivos médicos, brinquedos).
Fornecedor ou utilizador: qual é o seu papel
O regulamento distingue quem desenvolve um sistema de IA e o coloca no mercado (o fornecedor) de quem o usa na sua actividade profissional (o responsável pela implantação, na versão portuguesa). A maioria das PME está no segundo grupo: usa um assistente, um chatbot no site ou uma ferramenta de recrutamento feitos por outros.
Mas atenção: quando uma empresa manda construir um sistema com o seu nome e o põe ao serviço de clientes, pode passar a ser considerada fornecedora desse sistema. Um agente de IA no site feito à medida é um caso típico. Vale a pena esclarecer isto no contrato com quem o desenvolve.
O que já se aplica a uma PME
1. Dizer às pessoas que estão a falar com uma IA
Um chatbot ou agente que conversa com clientes tem de deixar claro que é uma IA, salvo quando isso é óbvio pelo contexto. Na prática: uma frase no início da conversa ("Sou o assistente virtual da empresa X") e um caminho fácil para falar com uma pessoa. Também é boa prática no atendimento, como explicámos no artigo sobre atendimento com agentes e humanos.
2. Assinalar conteúdos sintéticos
Imagens, vídeos ou áudios gerados ou manipulados por IA que mostrem pessoas, lugares ou acontecimentos reais de forma realista (os chamados deepfakes) têm de ser identificados como tal. Uma fotografia de produto criada por IA para uma campanha, ou um vídeo com a voz sintetizada de um porta-voz, entram nesta conta. Texto gerado por IA e publicado para informar o público sobre assuntos de interesse público também tem de ser assinalado, excepto quando uma pessoa o revê e assume a responsabilidade editorial.
3. Preparar a equipa
Quem usa IA no trabalho deve saber o que ela faz bem, o que faz mal e o que não lhe pode ser entregue. O Omnibus suavizou esta regra (as empresas devem "apoiar" a literacia em IA das equipas, em vez de a garantir), mas a razão continua de pé: a maior parte dos incidentes que vemos começa num colaborador que colou dados de clientes numa ferramenta gratuita ou acreditou numa resposta inventada. Uma formação curta e uma política interna de uma página resolvem muito.
4. Não usar práticas proibidas
Estão proibidos, entre outros, sistemas que manipulam pessoas de forma subliminar, que exploram vulnerabilidades (idade, deficiência, situação económica), que fazem pontuação social, que reconhecem emoções no local de trabalho ou na escola (salvo por razões médicas ou de segurança) e, desde o Omnibus, sistemas que geram imagens íntimas sem consentimento. Uma PME raramente chega perto disto, mas convém confirmar que nenhuma ferramenta de "análise de sentimento" de colaboradores entra nesta lista.
O que fica para Dezembro de 2027: o alto risco
Os sistemas de alto risco são os que decidem, ou ajudam a decidir, sobre coisas importantes na vida das pessoas. Os que mais interessam a uma PME:
- Recrutamento e gestão de pessoas: triagem de currículos, classificação de candidatos, avaliação de desempenho, distribuição de tarefas.
- Crédito e seguros: avaliar a capacidade de pagamento de particulares ou o preço de seguros de vida e saúde.
- Educação e formação: decidir admissões ou avaliar alunos.
- Acesso a serviços essenciais e identificação biométrica.
Quem usa um destes sistemas vai ter de garantir supervisão humana a sério, guardar os registos, usar o sistema conforme as instruções do fornecedor, informar os trabalhadores e os candidatos e, em alguns casos, avaliar o impacto nos direitos das pessoas. O adiamento dá tempo, não isenção. Se a sua empresa está a pensar em pôr uma IA a filtrar candidaturas, é melhor desenhá-la já com estas regras do que refazê-la daqui a um ano.
Quem fiscaliza em Portugal e quanto custa errar
Em Setembro de 2025, o Governo designou a ANACOM como principal autoridade de fiscalização e ponto de contacto para a IA em Portugal, em articulação com o Banco de Portugal, a CMVM e a ASF nos sectores financeiros. A CNPD continua responsável pelo que toca a dados pessoais.
As coimas máximas são altas: até 35 milhões de euros ou 7 % do volume de negócios mundial para práticas proibidas e até 15 milhões ou 3 % para a maioria das outras infracções. Para PME aplica-se o menor dos dois valores, e o Omnibus estendeu estas simplificações às empresas de média capitalização mais pequenas. Mesmo assim, o risco maior para uma PME não é a coima: é um cliente que se queixa, um candidato que contesta uma decisão ou um contrato que fica sem cobertura.
E não esquecer: o RGPD continua a aplicar-se a tudo o que a IA faça com dados pessoais. O AI Act soma-se, não substitui.
Lista de verificação para este trimestre
- Fazer o inventário. Que ferramentas de IA usa a empresa, quem as usa e para quê. Incluir as que vêm dentro de outros programas (o CRM, o software de recrutamento, o editor de imagem).
- Classificar cada uma. Uso interno de baixo risco, contacto com clientes (transparência), conteúdo sintético (marcação) ou alto risco (prazo de 2027).
- Pôr os avisos. Chatbots e agentes identificam-se como IA; conteúdos sintéticos realistas vão marcados.
- Escrever a política interna. Que ferramentas estão aprovadas, que dados nunca entram nelas, quem revê o que a IA produz antes de sair para fora.
- Formar a equipa. Uma sessão de uma hora, com exemplos da própria empresa, e um registo de quem a fez.
- Rever os contratos. Pedir aos fornecedores de IA a documentação, onde ficam os dados e quem é responsável pelo quê.
- Marcar Dezembro de 2027 no calendário se algum sistema decidir sobre pessoas, e começar já a preparar a supervisão humana e os registos.
Em resumo
O adiamento de Julho mexeu só no alto risco. Desde Agosto de 2026, uma PME que usa IA tem de ser transparente com quem fala com os seus agentes, assinalar conteúdos sintéticos, preparar a equipa e manter-se longe das práticas proibidas. Quem usa IA para decidir sobre pessoas tem até Dezembro de 2027 para pôr a casa em ordem, e pouco tempo de sobra.
Na MarcaWeb construímos agentes de IA com estas regras desde o primeiro dia: aviso de IA, registo do que fazem, acessos mínimos e uma pessoa a aprovar o que importa. Explicamos como protegemos os dados no artigo sobre segurança em agentes de IA. Se quer rever o que a sua empresa já usa, peça uma análise gratuita. Respondemos em 48 horas.