Ciberataque copia dados de 60 mil bombeiros: o que a sua empresa tem de fazer se lhe roubarem dados
Ciberataque copiou dados de 60 mil bombeiros. O que o RGPD exige à sua empresa numa fuga de dados: 72 horas para notificar a CNPD e avisar os afetados.
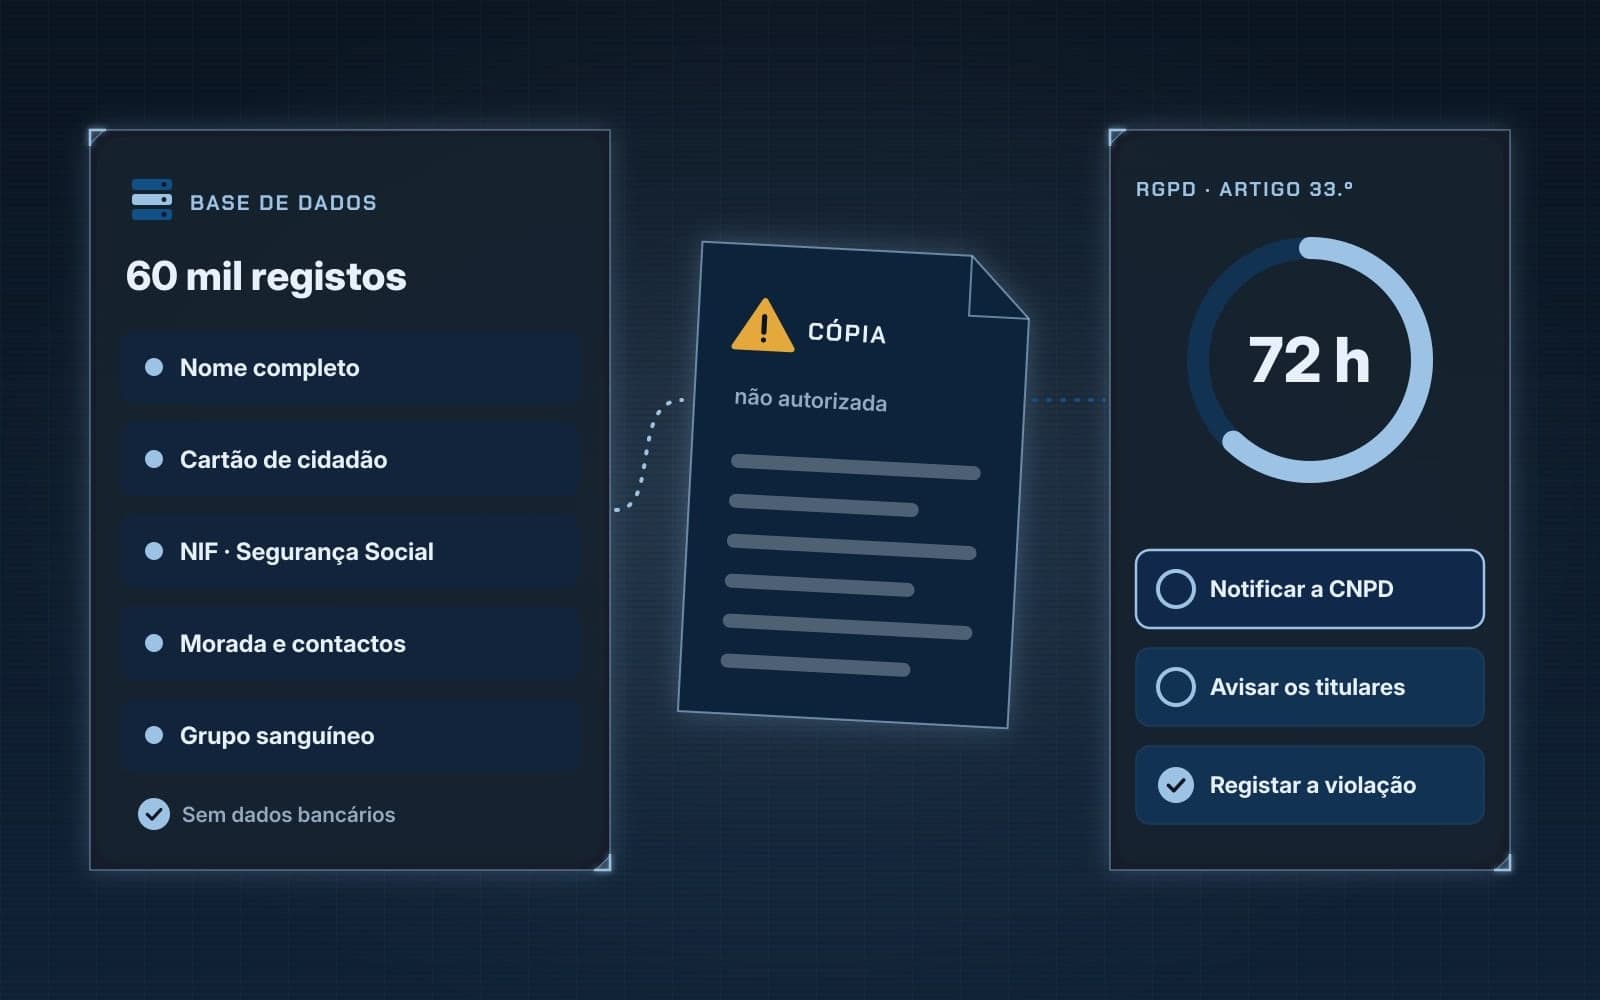
A base de dados do Recenseamento Nacional dos Bombeiros Portugueses (RNBP), com cerca de 60 mil registos, foi alvo de um ciberataque e os atacantes conseguiram copiar dados pessoais. A notícia foi avançada no sábado, 24 de outubro de 2026, pela agência Lusa, que teve acesso a uma comunicação da Autoridade Nacional de Emergência e Proteção Civil (ANEPC), a entidade que gere a plataforma.
O caso envolve uma entidade pública, mas a pergunta que deixa é útil para qualquer empresa: se amanhã alguém copiar a base de dados de clientes, de funcionários ou do formulário de contacto do seu site, sabe o que tem de fazer, e em quanto tempo? Resumimos o que se sabe e o que o Regulamento Geral sobre a Proteção de Dados (RGPD) exige.
O que se sabe sobre o ataque ao recenseamento dos bombeiros
Segundo o Diário de Notícias, que cita a Lusa, a comunicação da ANEPC aos comandos regionais diz que a base de dados "foi alvo de um ciberataque, tendo sido possível efetuar uma cópia dos dados pessoais". O Centro Nacional de Cibersegurança (CNCS) e a Rede Nacional de Segurança Interna procederam "de imediato à suspensão da aplicação".
A lista de dados comprometidos é longa: nome completo, números do cartão de cidadão, de identificação fiscal, da segurança social e de utente de saúde (e de subsistemas de saúde), carta de condução, estado civil, data de nascimento, contactos, moradas, imagem e grupo sanguíneo. O presidente da Liga dos Bombeiros Portugueses, António Nunes, disse à Lusa que não há informação bancária entre os dados copiados, e a Liga admitiu que os inscritos na plataforma deveriam ter sido informados individualmente.
A ANEPC alertou que os titulares dos dados podem ser alvo de phishing (links e anexos maliciosos), smishing (SMS), vishing (chamadas telefónicas) ou quishing (códigos QR maliciosos), e enviou às corporações um conjunto de procedimentos a adotar. Como nota o Pplware, a extensão total do incidente ainda está a ser apurada.
Porque é que isto interessa a uma PME
Uma PME guarda quase sempre mais dados pessoais do que imagina: clientes da loja online, pedidos do formulário do site, fichas de funcionários, faturas com NIF e morada. Uma cópia não autorizada de qualquer um destes ficheiros é, à luz da lei, uma violação de dados.
A Comissão Nacional de Proteção de Dados (CNPD) define violação de dados como uma falha de segurança que provoque, de forma acidental ou ilícita, "a destruição, a perda, a alteração, a divulgação ou o acesso, não autorizados" a dados pessoais. Não é preciso que os dados apareçam publicados: basta um acesso não autorizado.
As 72 horas: o que o RGPD exige
O ataque à Câmara de Ovar, que analisámos há poucos dias, foi sobretudo uma paragem de serviços. No caso dos bombeiros, o problema principal é outro: os dados saíram. É aqui que entram três obrigações do RGPD.
1. Notificar a CNPD até 72 horas depois de saber
O artigo 33.º obriga o responsável pelo tratamento a notificar a CNPD "sem demora injustificada e, sempre que possível, até 72 horas" após ter conhecimento da violação, a menos que esta não seja suscetível de resultar num risco para as pessoas. Se passar das 72 horas, a notificação tem de explicar os motivos do atraso. A CNPD tem um formulário próprio para o efeito.
Dois pormenores que costumam apanhar as empresas desprevenidas. Primeiro, numa deliberação sobre medidas de segurança, a CNPD sublinha que o prazo é contínuo e "não se suspende aos sábados, domingos e feriados". Um ataque detetado na sexta à noite tem de ser notificado até segunda à noite. Segundo, não é preciso ter tudo apurado: a informação pode ser enviada por fases, com uma notificação inicial e complementos à medida que a investigação avança.
Segundo o guia do Comité Europeu para a Proteção de Dados para pequenas empresas, a notificação deve, no mínimo, descrever a natureza da violação (incluindo as categorias e o número aproximado de pessoas e de registos), indicar um contacto, descrever as consequências prováveis e as medidas tomadas ou previstas.
2. Avisar as pessoas afetadas quando o risco é elevado
O artigo 34.º obriga a comunicar a violação aos próprios titulares dos dados quando esta for suscetível de implicar um elevado risco para os seus direitos e liberdades. A CNPD explica que o objetivo principal é dar-lhes informação concreta sobre o que devem fazer para se protegerem. Com números de identificação, moradas e contactos nas mãos de terceiros, como no caso dos bombeiros, esse aviso é o que permite às pessoas desconfiar de um SMS ou de uma chamada que parece legítima.
3. Registar todas as violações, mesmo as que não notifica
Mesmo que conclua que não precisa de notificar a CNPD, a empresa é obrigada a documentar a violação, nos termos do n.º 5 do artigo 33.º: o que aconteceu, os efeitos e as medidas tomadas. Falhar estas obrigações pode custar caro: o artigo 83.º do RGPD prevê coimas até 10 milhões de euros ou 2% do volume de negócios anual mundial, consoante o montante mais elevado.
O que preparar já, antes de acontecer
A pior altura para descobrir quem trata da notificação à CNPD é uma sexta-feira à noite, com o site em baixo. Algumas medidas simples ajudam:
- Saiba que dados guarda e onde. Base de dados da loja, formulários, CRM, folhas de cálculo, email. O que não existe não pode ser roubado: apague o que já não precisa.
- Defina quem decide e quem notifica. Um nome, um suplente e o link para o formulário da CNPD, escritos num documento que esteja acessível mesmo sem o servidor principal.
- Registe a hora em que soube. As 72 horas contam a partir do momento em que há um grau razoável de certeza de que houve uma violação. Um registo simples, com data, hora e o que foi visto, evita discussões depois.
- Confirme o que os seus fornecedores fazem. Se o alojamento, a plataforma da loja ou a empresa que gere o site sofrer um ataque, o artigo 33.º obriga-os a avisá-lo sem demora. Veja se isso está no contrato. Se é fornecedor de uma empresa abrangida pela NIS2, leia também o que o seu cliente lhe vai pedir.
- Mantenha o site e os plugins atualizados. Muitas fugas de dados começam numa falha conhecida que ficou por corrigir. Se o site já foi comprometido, siga os passos das primeiras horas e confirme que as cópias de segurança funcionam.
Se os seus dados estão entre os copiados
Para quem é bombeiro, ou para qualquer pessoa cujos dados tenham sido expostos numa fuga, o conselho da ANEPC vale para todos: desconfiar de mensagens, chamadas e emails que usem dados pessoais verdadeiros para parecer credíveis, e nunca enviar códigos, palavras-passe ou documentos a pedido de quem contacta. Os cinco sinais de um email de phishing ajudam a separar o verdadeiro do falso.
Comece pelo que está à vista
O site é muitas vezes a porta mais exposta de uma empresa: está sempre ligado e recolhe dados através de formulários e da loja. A auditoria gratuita da MarcaWeb analisa a segurança do seu site e indica o que corrigir primeiro. Se precisar de ajuda para preparar um plano de resposta ou rever onde guarda os dados dos seus clientes, fale connosco.