O meu cliente está na NIS2: o que me vai pedir (e como responder)
A NIS2 obriga o cliente, não o fornecedor. Que cláusulas e questionários de segurança esperar de um cliente abrangido e como responder sem equipa de segurança.
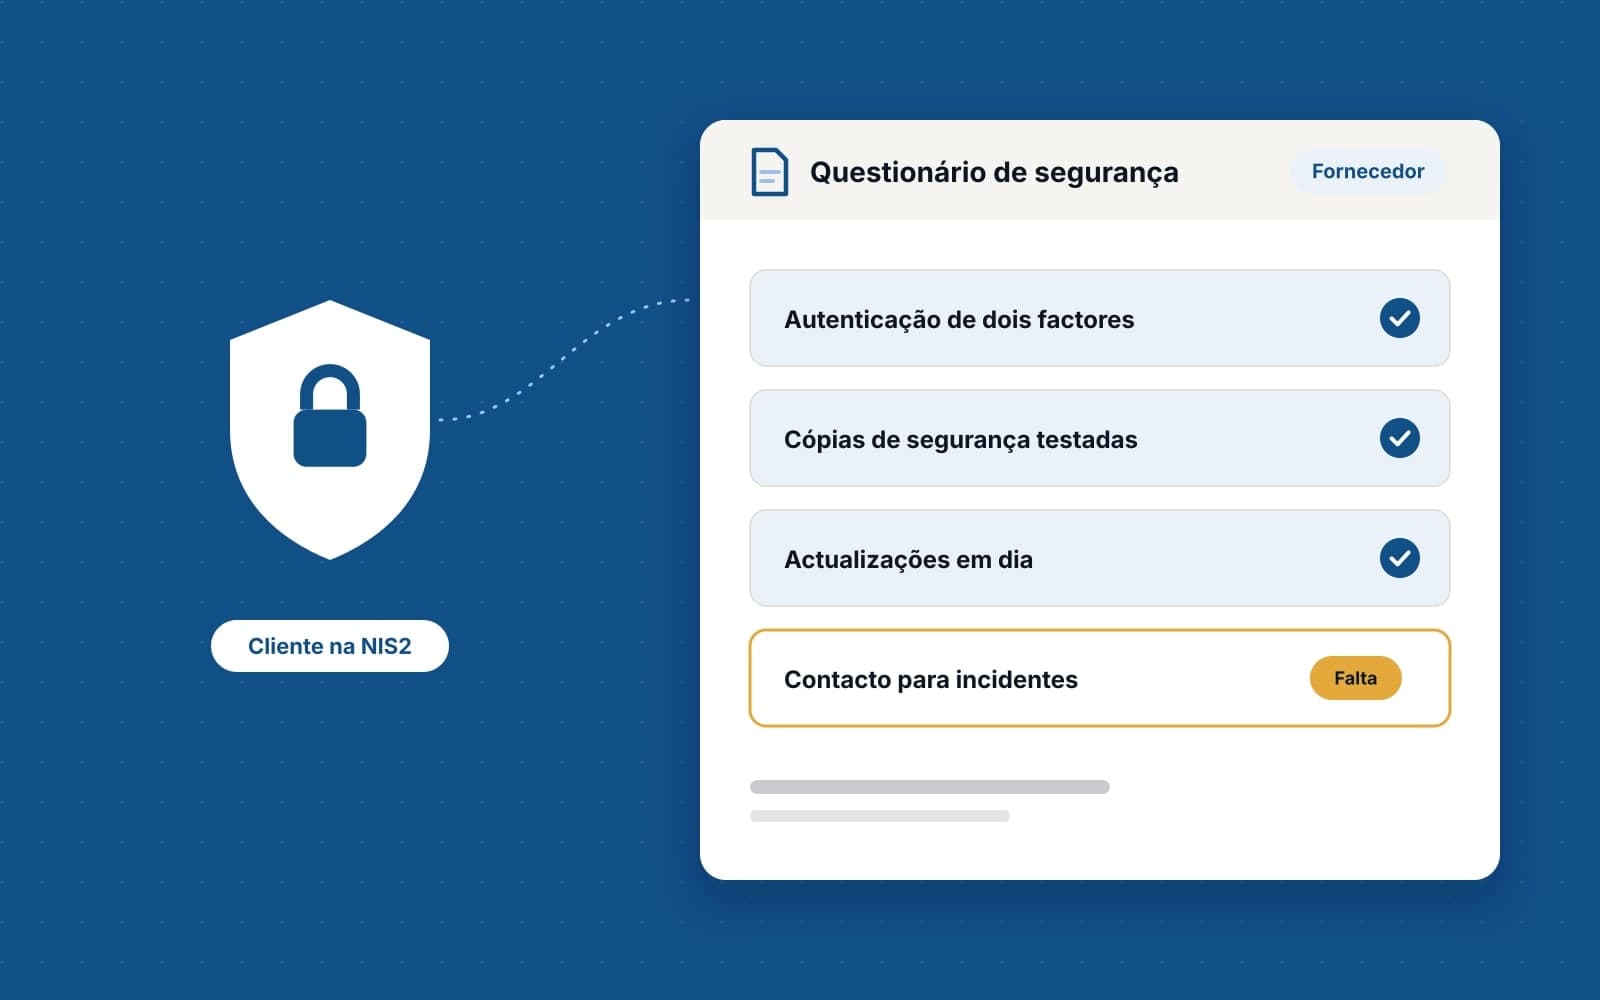
Chega um email do departamento de compras de um cliente grande: um questionário de segurança com quarenta perguntas, uma adenda ao contrato com cláusulas novas e um pedido para indicar "o responsável de cibersegurança" da sua empresa. A sua empresa tem doze pessoas, faz manutenção de equipamentos, presta serviços de contabilidade ou gere o site desse cliente. Não está na NIS2. Mas o cliente está, e a lei obriga-o a olhar para quem lhe fornece serviços.
Este artigo explica de onde vêm esses pedidos, o que é razoável um cliente abrangido pedir a um fornecedor e como responder com honestidade sem ter um departamento de segurança. Não é aconselhamento jurídico: o que vincula a sua empresa é o contrato que assinar, por isso leia-o com atenção e, se tiver dúvidas, com um jurista.
Quem está na NIS2, em poucas palavras
O Decreto-Lei n.º 125/2025, de 4 de Dezembro, aprovou o Regime Jurídico da Cibersegurança e transpôs a Directiva (UE) 2022/2555, a NIS2. Entrou em vigor 120 dias depois da publicação, a 3 de Abril de 2026. Já explicámos quem tem de se registar e o que aconteceu ao prazo de registo no artigo o prazo do MyCiber terminou; aqui fica só o essencial:
- Sector. A lei aplica-se a entidades dos tipos listados nos anexos I e II do decreto-lei: energia, transportes, banca, saúde, água, infra-estruturas digitais, gestão de serviços de TIC entre empresas, serviços postais, gestão de resíduos, indústria alimentar, indústria transformadora, serviços digitais, investigação, entre outros, e ainda a Administração Pública.
- Dimensão. Em regra, só ficam abrangidas as empresas médias e grandes, segundo a definição europeia de PME que o próprio decreto-lei reproduz. Há excepções: alguns tipos de entidade (comunicações electrónicas, serviços de confiança, DNS e registo de domínios, entidades críticas) ficam abrangidos seja qual for a dimensão.
- SRS Legal: Newsletter TMT, Regulamento do Regime Jurídico da Cibersegurança (Julho de 2026)
Uma pequena empresa fora destes sectores não tem obrigações directas. Mas pode ser fornecedora de quem as tem, e é aí que entra este artigo.
Porque é que o cliente lhe está a pedir isto
O artigo 27.º do decreto-lei lista as áreas que as medidas de cibersegurança das entidades essenciais e importantes têm de cobrir. Uma delas, na alínea c), é a "segurança da cadeia de abastecimento", incluindo as relações com os fornecedores e prestadores de serviços directos. O artigo 28.º detalha: o cliente tem de considerar as vulnerabilidades de cada fornecedor directo, a qualidade dos produtos na componente de segurança e as práticas de cibersegurança dos fornecedores, incluindo a forma como desenvolvem software. É a transposição do artigo 21.º, n.os 2, alínea d), e 3, da directiva europeia.
O ponto que convém ter claro: a lei obriga o cliente, não o fornecedor. O decreto-lei não impõe deveres a uma empresa só por ser fornecedora de uma entidade abrangida. As obrigações chegam-lhe pelo contrato. (A excepção é quando o próprio fornecedor está num dos sectores e tem a dimensão exigida: uma empresa média de serviços de TIC geridos, por exemplo, pode estar abrangida por direito próprio.) O cliente cumpre a sua parte pondo cláusulas nos contratos e avaliando os fornecedores; a sua empresa fica obrigada ao que aceitar assinar.
O regulamento do Centro Nacional de Cibersegurança (CNCS), o Regulamento n.º 756/2026, publicado a 22 de Junho de 2026, torna isto concreto. No anexo III, que fixa as medidas mínimas por nível de conformidade (básico, substancial e elevado), há um grupo de controlos dedicado à cadeia de abastecimento. Logo no nível básico, a entidade tem de incluir no inventário os serviços prestados por fornecedores de que depende e avaliar o risco da cadeia de abastecimento pelo menos uma vez por ano. No nível substancial, tem de pôr nos contratos requisitos de cibersegurança e os meios de partilhar informação sensível, e identificar o pessoal-chave dos fornecedores que entra no plano de resposta a incidentes. No nível elevado, faz diligência prévia antes de contratar e avalia os fornecedores com evidências, como relatórios de auditorias ou resultados de testes.
Um pormenor de calendário: o artigo 10.º do decreto-lei diz que as medidas dos artigos 27.º e 28.º só produzem efeitos 24 meses depois da publicação da regulamentação do CNCS. Pela nossa leitura, com o regulamento publicado em Junho de 2026, isso aponta para meados de 2028. A SRS Legal faz a mesma leitura: o prazo de 24 meses conta a partir da publicação desse regulamento. Nada impede um cliente de pedir estas garantias antes, sobretudo em contratos novos.
O que é razoável esperar que o cliente peça
A lista mais detalhada de cláusulas está no Regulamento de Execução (UE) 2024/2690, da Comissão, de 17 de Outubro de 2024. Aplica-se directamente só a alguns tipos de entidade digital: nuvem, centros de dados, serviços geridos de TIC e de segurança, mercados em linha, DNS e registos de domínios, entre outros. Mas o ponto 5.1.4 do anexo é um bom mapa do que qualquer cliente abrangido tende a pôr num contrato. Os contratos com fornecedores devem prever, quando aplicável:
- Requisitos de cibersegurança para o fornecedor, incluindo os da aquisição de produtos e serviços de TIC.
- Formação e, se for caso disso, certificações dos trabalhadores do fornecedor.
- Verificação de antecedentes dos trabalhadores do fornecedor.
- Notificação de incidentes ao cliente, sem demora injustificada, quando representem risco para os sistemas dele.
- Direito de auditoria ou direito de receber relatórios de auditoria.
- Tratamento de vulnerabilidades que ponham em risco os sistemas do cliente.
- Regras para subcontratação e, se for autorizada, os mesmos requisitos de segurança para os subcontratados.
- Obrigações no fim do contrato, como devolver e apagar a informação do cliente.
- SRS Legal: Newsletter TMT, Regulamento do Regime Jurídico da Cibersegurança (Julho de 2026)
O mesmo anexo pede ao cliente um registo dos fornecedores directos com o ponto de contacto de cada um e a lista do que cada um presta. Daí o pedido de um "contacto de segurança".
A estas cláusulas juntam-se perguntas sobre as práticas do dia-a-dia, que derivam das restantes áreas do artigo 27.º:
- Autenticação multifactor. O artigo 27.º inclui-a expressamente e o regulamento do CNCS exige-a, já no nível básico, nos acessos remotos e nas contas privilegiadas. Se a sua empresa entra nos sistemas do cliente, conte com esta pergunta.
- Cópias de segurança. A continuidade das actividades está na lei; o regulamento pede cópias regulares guardadas num sistema distinto daquele onde estão os dados originais.
- Actualizações. O regulamento pede actualizações de segurança regulares e correcções aplicadas sempre que possível.
- Prazos de aviso. O cliente tem de fazer a notificação inicial de um incidente significativo à autoridade até 24 horas depois de o detectar e uma actualização até 72 horas (artigo 42.º do decreto-lei). Por isso vai querer saber depressa, por escrito, se o problema começou do seu lado.
- SRS Legal: Newsletter TMT, Regulamento do Regime Jurídico da Cibersegurança (Julho de 2026)
E a certificação? A ISO/IEC 27001 aparece no regulamento do CNCS como uma das certificações voluntárias que dão à entidade abrangida presunção de cumprimento. Para um fornecedor não é obrigatória por lei. Um cliente pode preferi-la ou pô-la num caderno de encargos, mas isso é uma escolha comercial dele, não uma exigência da NIS2.
Como responder sem ter um departamento de segurança
A maioria destes pedidos responde-se com meia dúzia de práticas que uma pequena empresa já devia ter, escritas de forma a que o cliente as possa verificar.
- Uma ficha de segurança de uma página. Um documento simples, com data, que diz: quem é o contacto de segurança (nome, email e telefone), que acessos a sua empresa tem aos sistemas e dados do cliente, como protege as contas, como faz cópias de segurança, como trata as actualizações, em quanto tempo avisa o cliente de um incidente e se usa subcontratados. Envie-a com cada questionário.
- Segundo factor em tudo. Email, programa de facturação, alojamento, registo do domínio, ferramentas de acesso remoto e qualquer conta com acesso ao cliente. Onde for possível, chaves de acesso em vez de códigos por SMS; explicámos como funcionam no artigo sobre chaves de acesso.
- Cópias de segurança testadas. Cópias automáticas, guardadas fora do equipamento ou servidor original, e um restauro ensaiado de vez em quando, com a data anotada. Uma cópia que nunca foi restaurada é uma promessa, não uma cópia.
- Uma política de actualizações escrita. Duas ou três frases chegam: o que é actualizado automaticamente, quem verifica o resto e com que frequência, e o que acontece quando sai uma correcção urgente.
- Um plano de aviso ao cliente. Quem decide que houve um incidente, quem liga ao cliente, por que canal e em que prazo. Combine o prazo no contrato e não aceite um que não consegue cumprir. As burlas por email são um dos incidentes mais comuns numa PME (falámos delas no artigo sobre a factura que não é sua), e também contam.
- Inventário de quem tem acesso aos dados do cliente. Uma lista com as pessoas e os serviços (incluindo subcontratados e ferramentas na nuvem) que tocam nos dados ou sistemas do cliente, com a data de revisão. Quando alguém sai da empresa, os acessos saem com ele.
- Respostas honestas. Num questionário, "não", "parcialmente" e "não aplicável" são respostas válidas. Responder "sim" a algo que não faz é a pior opção: o cliente pode pedir evidências ou uma auditoria, e uma declaração falsa num contrato é um problema muito maior do que uma lacuna assumida. Quando a resposta for "ainda não", acrescente o que vai fazer e até quando.
Se já segue os cinco hábitos de cibersegurança para uma PME, tem a maior parte do trabalho feito. Falta escrevê-lo.
O que ver antes de assinar
- Prazos de notificação. "Sem demora injustificada" é diferente de "em duas horas, 24 horas por dia". Confirme que consegue cumprir o que assina.
- Âmbito da auditoria. Quem audita, com que aviso prévio, a que sistemas e quem paga. Um relatório de auditoria que já tenha pode substituir uma visita.
- Subcontratação. Se usa trabalhadores independentes ou serviços externos para prestar o serviço ao cliente, o contrato pode exigir autorização prévia e os mesmos requisitos para eles.
- Fim do contrato. Como devolve e apaga os dados do cliente, e como o prova.
- SRS Legal: Newsletter TMT, Regulamento do Regime Jurídico da Cibersegurança (Julho de 2026)
Em resumo
A NIS2 obriga as entidades abrangidas a gerir o risco dos seus fornecedores, e é por isso que os questionários e as cláusulas novas estão a chegar a empresas que não estão na lei. O cliente não lhe pode exigir nada por força da NIS2; pode exigi-lo pelo contrato, e é razoável que peça aviso rápido de incidentes, segundo factor, cópias, actualizações, um contacto de segurança e regras para subcontratados. Com uma ficha de uma página, práticas simples e respostas honestas, uma pequena empresa responde a quase tudo. Se quiser saber primeiro em que ponto está, a nossa auditoria de segurança analisa o site, o servidor, os acessos e a conformidade em 5 dias úteis, por 490 €, e inclui na lista os contratos com subcontratantes e o plano de resposta a incidentes.
Fontes
- Diário da República: Decreto-Lei n.º 125/2025, Regime Jurídico da Cibersegurança (4 de Dezembro de 2025)
- Diário da República: Regulamento n.º 756/2026 do CNCS, regulamento do Regime Jurídico da Cibersegurança (22 de Junho de 2026)
- EUR-Lex: Directiva (UE) 2022/2555 (NIS2), artigo 21.º (14 de Dezembro de 2022)
- EUR-Lex: Regulamento de Execução (UE) 2024/2690 da Comissão, anexo, ponto 5 (17 de Outubro de 2024)
- SRS Legal: Newsletter TMT, Regulamento do Regime Jurídico da Cibersegurança (Julho de 2026)