O site foi pirateado: o que fazer nas primeiras horas
O site foi pirateado? Como confirmar o ataque, o que fazer na primeira hora, o prazo de 72 horas para avisar a CNPD e como repor o site sem novo ataque.

Um cliente liga a dizer que o site abre uma página de apostas. O Google mostra um aviso por baixo do nome da empresa. O alojamento suspende a conta por envio de spam. É assim que a maior parte das empresas descobre que o site foi pirateado: por outra pessoa, e já com o problema à vista de todos.
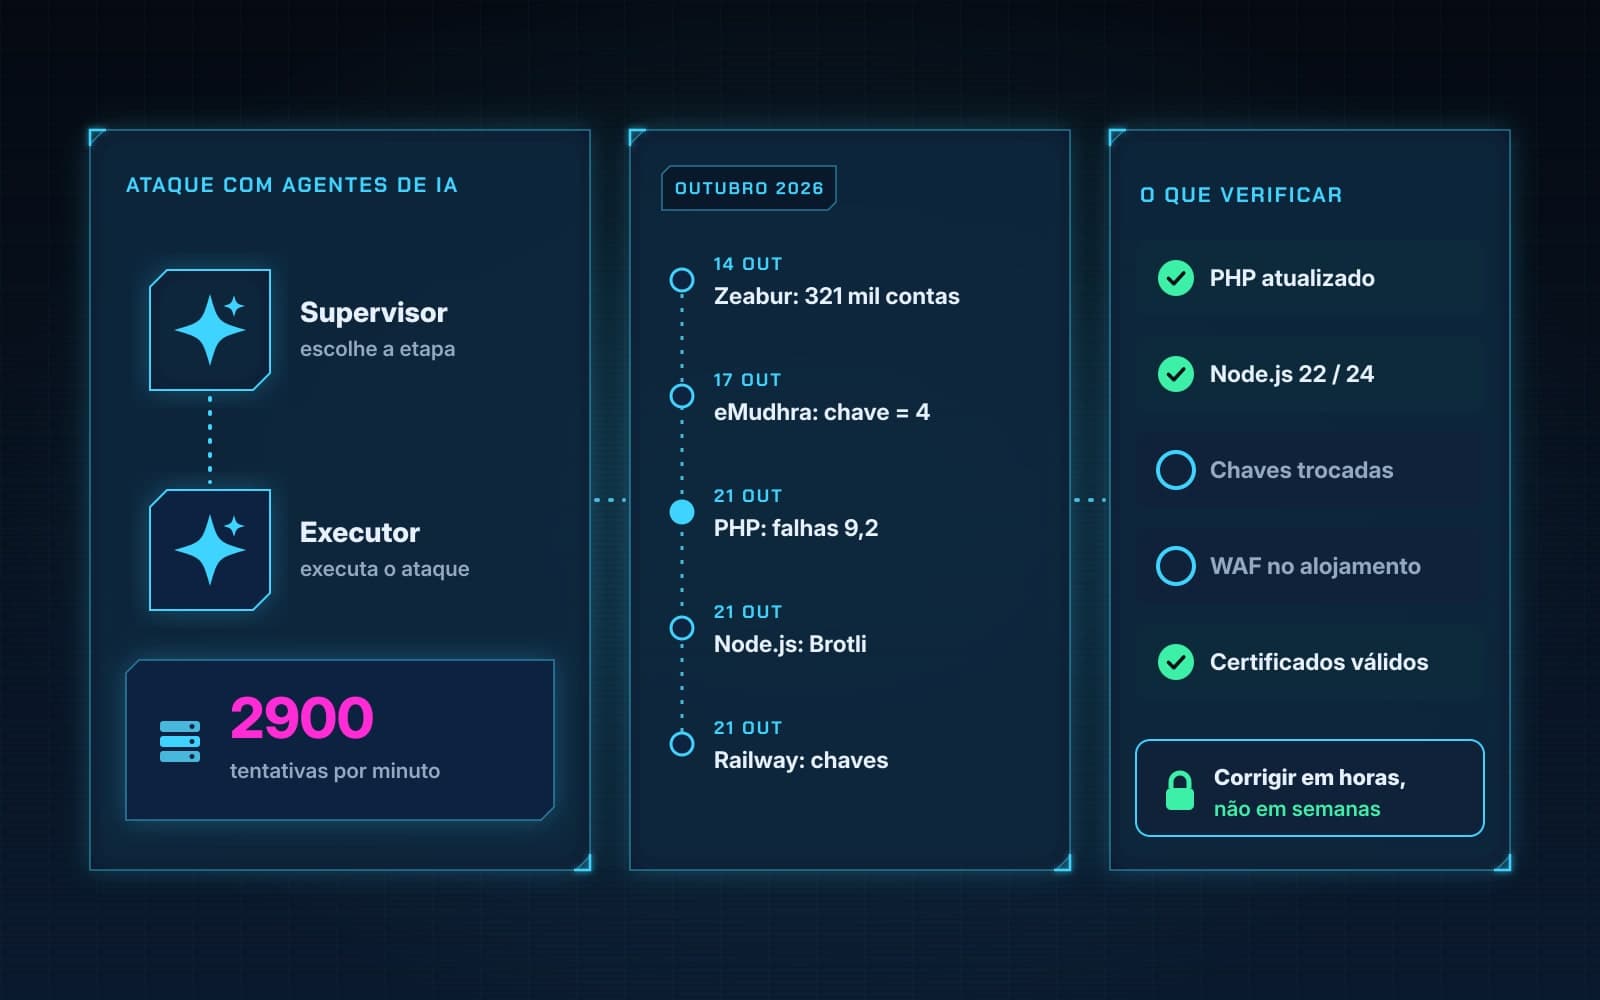
Com falhas como a PHP2Shell a ser procuradas por robôs em todo o mundo, vale a pena saber o que fazer antes de precisar. Este é o guia para as primeiras horas.
Como confirmar que o site foi mesmo atacado
Nem todo o problema é um ataque. Um plugin que actualizou mal também pode partir um site. Estes sinais, sobretudo quando aparecem vários ao mesmo tempo, apontam para uma intrusão:
- Redireccionamentos para sites de apostas, farmácias ou burlas, muitas vezes só no telemóvel ou só para quem chega pelo Google, para o dono não reparar.
- Páginas que não criou. Uma pesquisa por
site:asuaempresa.ptno Google mostra o que está indexado; páginas em japonês ou de produtos que não vende são um sinal clássico. - Utilizadores de administração novos, ou alterações a contas existentes que ninguém fez.
- Avisos do Google: no Search Console, o relatório «Problemas de segurança» diz se o Google detectou código malicioso ou conteúdo injectado, com exemplos de páginas afectadas.
- Emails a falhar ou devolvidos, porque o servidor passou a enviar spam e entrou em listas negras.
- Ficheiros alterados com datas recentes, sobretudo ficheiros PHP em pastas de imagens ou de cache.
O que fazer na primeira hora
- Não apague nada ainda. A vontade é limpar logo, mas os ficheiros alterados e os registos do servidor são a única forma de saber por onde entraram e o que levaram. Peça ao alojamento uma cópia completa do estado actual, mesmo infectado, e dos registos de acesso.
- Ponha o site em manutenção ou tire-o do ar se estiver a redireccionar visitantes, a pedir dados ou a servir código malicioso. Um site em baixo uns dias custa menos do que clientes infectados a partir dele.
- Mude todas as palavras-passe a partir de outro computador: painel do site, alojamento, FTP ou SSH, base de dados e as contas de email ligadas ao domínio. Termine as sessões abertas. Se ainda não tem segundo factor no painel de administração, active-o agora.
- Avise quem tem de saber: o alojamento, quem faz a manutenção do site e, se o site recebe pagamentos, o fornecedor de pagamentos.
Houve dados pessoais? Há um prazo de 72 horas
Se o site guarda dados de clientes (contas, encomendas, formulários de contacto, candidaturas) e há suspeita de que foram acedidos, o RGPD obriga a notificar a CNPD em 72 horas a contar do momento em que a empresa tem conhecimento da violação, salvo se for improvável que resulte em risco para as pessoas (artigo 33.º). A notificação faz-se no formulário da CNPD. Se o risco para as pessoas for elevado, também elas têm de ser informadas (artigo 34.º). Mesmo quando não há notificação, o incidente tem de ficar registado internamente.
Não é preciso ter tudo apurado para notificar dentro do prazo: a informação pode ser completada depois. O que não convém é deixar passar as 72 horas à espera de certezas.
Limpar e repor o site
Há dois caminhos, e o primeiro é quase sempre o melhor:
- Repor uma cópia de segurança anterior ao ataque. É mais rápido e mais seguro do que tentar encontrar cada ficheiro alterado. Exige saber quando o ataque começou e ter cópias com antiguidade suficiente, guardadas fora do servidor. Explicámos como testar isto em Cópias de segurança: como saber se o site volta.
- Limpar o site actual, quando não há cópia limpa. No WordPress, isto passa por reinstalar o núcleo, os temas e os plugins a partir das fontes oficiais, rever a base de dados à procura de utilizadores e conteúdo injectado e procurar ficheiros PHP onde não devia haver nenhum. É trabalho para quem já o fez antes: um único ficheiro esquecido e o atacante volta a entrar.
Em qualquer dos casos, feche a porta antes de voltar a abrir o site. Se o ataque entrou por um plugin desactualizado ou por uma versão antiga do PHP, repor a cópia sem corrigir isso só repete o problema dias depois.
Recuperar a confiança do Google
Se o Google marcou o site, o aviso não desaparece sozinho. Depois de limpar, peça uma revisão no relatório «Problemas de segurança» do Search Console, a indicar o que foi corrigido. Use a ferramenta de inspecção de URL para confirmar que o Google vê as páginas limpas, porque alguns ataques mostram conteúdo diferente ao robô do Google e às pessoas.
Depois do susto
Um ataque é a melhor altura para corrigir o que estava pendente:
- versões suportadas do PHP, do WordPress e de todos os plugins, com alguém responsável por as manter;
- remover plugins e temas que não se usam;
- uma conta por pessoa no painel, com segundo factor, em vez de uma palavra-passe partilhada;
- cópias de segurança automáticas, guardadas fora do servidor e testadas;
- monitorização que avise quando o site muda ou deixa de responder.
E vale a pena escrever o que se aprendeu num plano curto para a próxima vez. Mostrámos como em o plano que a sua empresa deve ter antes de precisar dele.
Precisa de ajuda agora?
A MarcaWeb recupera sites e lojas online atacados e deixa-os protegidos, com actualizações, cópias de segurança e monitorização. Veja o nosso serviço de cibersegurança ou fale connosco já: escreva para info@marcaweb.pt ou ligue para o +351 920 260 897.
Fontes: Regulamento Geral sobre a Protecção de Dados (artigos 33.º e 34.º); CNPD, notificação de violações de dados; Google, perguntas frequentes sobre sites invadidos.