Ciberataque na Câmara de Ovar: o plano que a sua empresa deve ter antes de precisar dele
O ataque informático à Câmara de Ovar parou serviços, email e telefones. Veja as lições para PME: plano de resposta, cópias offline e as 72 horas do RGPD.
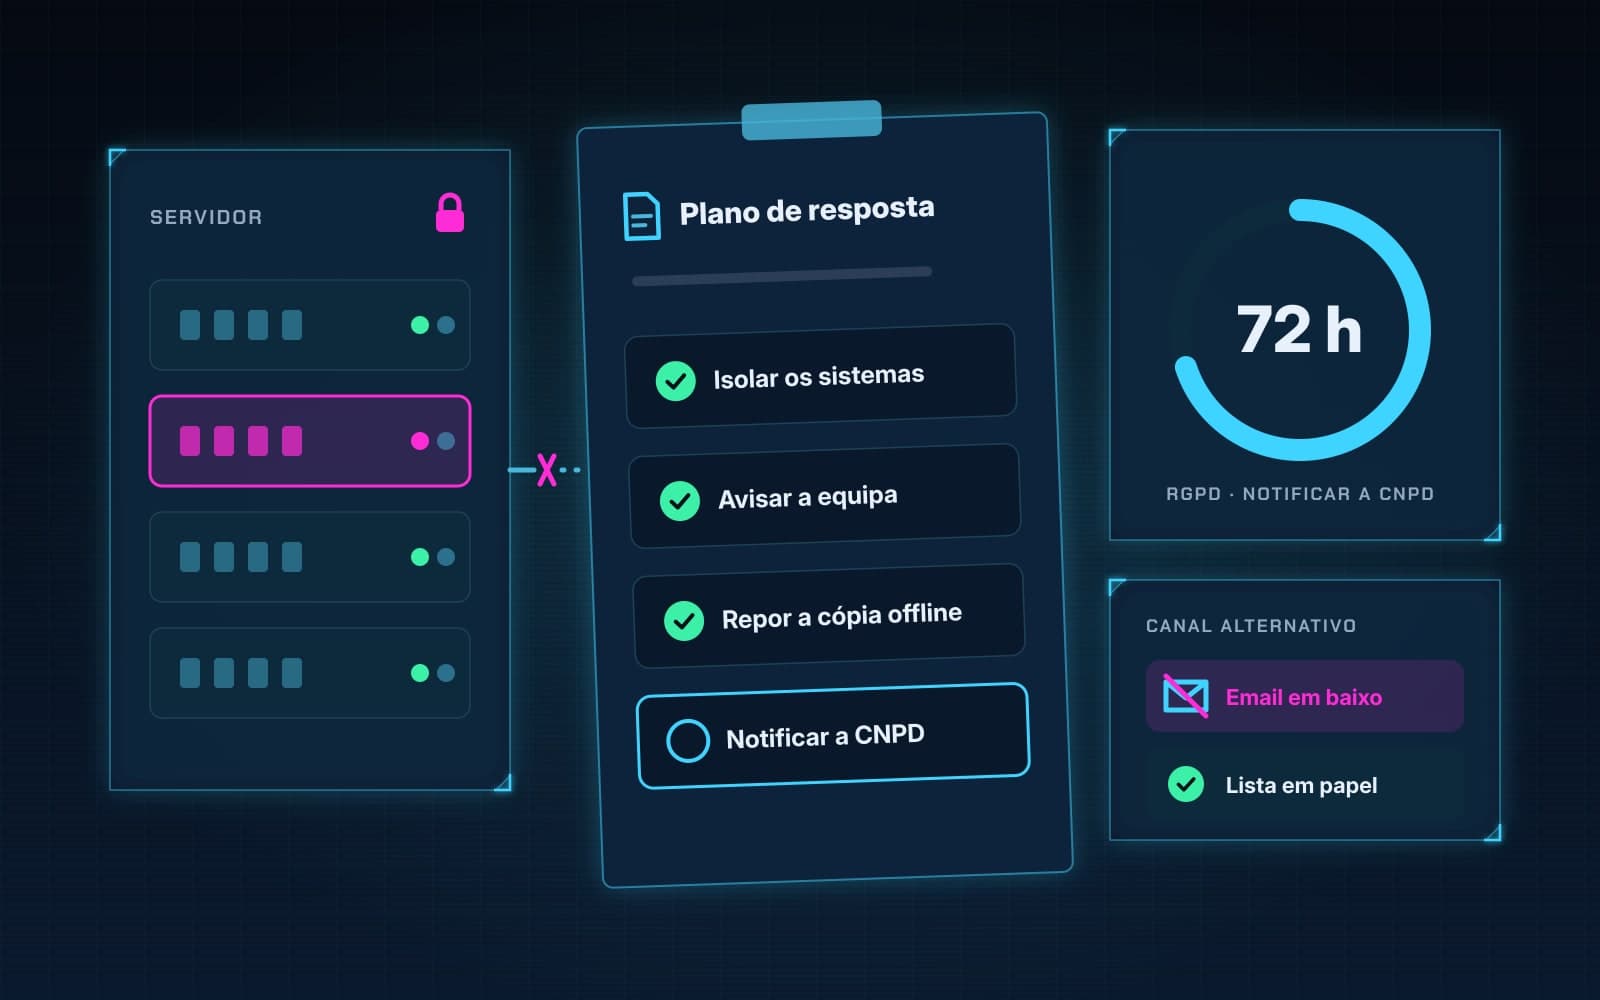
No fim de semana de 17 e 18 de outubro de 2026, a Câmara Municipal de Ovar foi alvo de um ataque informático que deixou o seu sistema inoperacional. A autarquia encerrou ao público vários serviços até 21 de outubro, suspendeu os prazos administrativos em curso e ficou também sem email e sem telefones fixos.
Uma câmara municipal não é uma PME, mas as lições aplicam-se a qualquer empresa que dependa de computadores para faturar, atender clientes ou vender online. Neste artigo resumimos o que se sabe sobre o caso e o que a sua empresa deve ter preparado antes de precisar.
O que aconteceu em Ovar
Segundo a Lusa, citada pelo Notícias ao Minuto, a situação foi detetada "este fim de semana" e foi comunicada às autoridades policiais. A autarquia disse que acionou "de imediato" os procedimentos de resposta, com uma equipa técnica a trabalhar "na contenção", na avaliação e na recuperação, "em articulação com as entidades competentes".
Como o sistema informático é comum aos principais departamentos, a Câmara decidiu fechar ao público, até quarta-feira, 21 de outubro, inclusive, os serviços de Atendimento, Urbanismo e Veterinária, os serviços online, a EcoLinha, o Balcão Único do Prédio (BUPi), o Ecocentro, o Centro de Arte, a Escola de Artes e Ofícios e os museus. Segundo o Diário de Aveiro, que cita a publicação do município no Facebook, também ficaram indisponíveis "os endereços de email e os números fixos de telecomunicações do município".
Continuaram a funcionar o Espaço Cidadão, o Mercado e a Piscina Municipais, a Biblioteca, o Cemitério, o Espaço Empreendedor, a plataforma de serviços educativos SIGA e a linha telefónica do Urbanismo. A Câmara prometeu informação atualizada através das redes sociais oficiais.
À data em que escrevemos, não era conhecida a natureza do ataque. Como nota o Pplware, não havia confirmação de que se tratasse de ransomware nem de que tivessem sido acedidos dados dos cidadãos. Um sistema parado, por si só, não significa que houve roubo de dados.
Cinco lições para qualquer empresa
1. Ter um plano escrito, e em papel
A Câmara de Ovar falou em "procedimentos de resposta" acionados de imediato. Ter esses procedimentos definidos antes do incidente é o que separa uma reação organizada do improviso. O guia #StopRansomware da CISA, a agência de cibersegurança dos Estados Unidos, recomenda um plano de resposta a incidentes e um plano de comunicação, testados regularmente, com uma cópia em papel e outra offline. Faz sentido: se os servidores estão cifrados, o plano guardado no servidor também está.
Numa PME, o plano pode caber em duas páginas: quem decide, quem se contacta (fornecedor de informática, alojamento, seguradora, advogado), onde estão as cópias de segurança e por que ordem se repõem os sistemas.
2. Prever como comunicar sem email nem telefone
Em Ovar caíram o email e os telefones fixos, e a autarquia passou a comunicar pelas redes sociais. Pense no equivalente na sua empresa: se o email da empresa deixar de funcionar amanhã, como avisa os clientes e a equipa? Ter uma lista de contactos fora dos sistemas da empresa e um canal alternativo combinado evita horas perdidas.
A CISA acrescenta um pormenor: durante a resposta, use meios "fora de banda", como chamadas telefónicas, para não alertar o atacante de que foi descoberto, porque ele pode estar a ler o email da empresa.
3. Isolar primeiro, repor depois
O guia da CISA pede que se identifiquem os sistemas afetados e se isolem de imediato, desligando-os da rede. Só se devem desligar da corrente se não houver outra forma de os isolar, porque isso apaga provas guardadas na memória. Antes de repor a partir das cópias, é preciso garantir que o código malicioso não regressa com elas.
Explicámos como testar se as cópias funcionam mesmo em Cópias de segurança: como saber se o site volta. A regra de ouro, comum à CISA e ao Centro Nacional de Cibersegurança, é ter pelo menos uma cópia offline, que o ataque não consiga apagar.
4. Saber o que fazer nas primeiras 72 horas
Se o ataque afetar dados pessoais de clientes ou trabalhadores, entra o RGPD. Segundo a Comissão Nacional de Proteção de Dados, o responsável pelo tratamento tem de notificar a CNPD no prazo de 72 horas após ter conhecimento da violação, a menos que esta não seja suscetível de resultar num risco para as pessoas. A CNPD disponibiliza um formulário para o efeito, e a informação pode ser enviada por fases.
Mesmo quando a notificação não é exigida, a violação tem de ficar documentada (artigo 33.º, n.º 5, do RGPD). Se o risco for elevado, as pessoas afetadas também têm de ser informadas (artigo 34.º). A CNPD lembra que o prazo é contínuo e não para aos fins de semana, o que importa num ataque detetado ao fim de semana, como o de Ovar.
Apresentar queixa às autoridades policiais, como fez a autarquia, também deve estar no plano.
5. Decidir com antecedência o que pode parar
A Câmara manteve a funcionar os serviços que não dependiam do sistema afetado e suspendeu os prazos para não prejudicar os munícipes. Numa empresa, a pergunta equivalente é: o que tem de continuar a funcionar mesmo sem sistemas, e como? Faturar manualmente durante uns dias, atender encomendas por telefone ou manter o site da loja num alojamento separado são decisões que se tomam antes, com calma.
O site merece atenção especial. Se estiver alojado fora da rede da empresa, pode continuar a informar os clientes durante o incidente. Se estiver no mesmo servidor que tudo o resto, cai com ele.
Por onde começar esta semana
- Escreva numa folha os contactos de quem chama num incidente e guarde-a fora do escritório.
- Confirme que existe uma cópia de segurança offline e que alguém já testou repô-la.
- Combine um canal alternativo de comunicação com a equipa.
- Identifique onde guarda dados pessoais e quem decide sobre a notificação à CNPD.
- Ative a autenticação em dois passos no email e nos acessos remotos, e ensine a equipa a reconhecer emails suspeitos, como explicámos em Email de phishing: cinco sinais antes de clicar.
Se a sua empresa trabalha para clientes abrangidos pela NIS2, estas medidas também ajudam a responder aos questionários de segurança, como explicámos em O meu cliente está na NIS2: o que pede aos fornecedores.
Em resumo
O ataque à Câmara de Ovar, detetado no fim de semana de 17 e 18 de outubro de 2026, parou os sistemas da autarquia, o email e os telefones fixos, e fechou serviços ao público até 21 de outubro. Para uma PME, as lições são práticas: um plano de resposta guardado em papel, um canal de comunicação alternativo, isolar antes de repor, cópias offline testadas e conhecer o prazo de 72 horas para notificar a CNPD quando há dados pessoais em risco.
Quer saber como está o seu site?
A nossa auditoria gratuita analisa a segurança e o desempenho do seu site e mostra o que corrigir. Para preparar cópias de segurança, alojamento separado e um plano de resposta, escreva para info@marcaweb.pt ou ligue para o +351 920 260 897.