Email de phishing: cinco sinais antes de clicar
Cinco sinais de um email falso, o que fazer antes de clicar e a quem avisar em Portugal se a mensagem já foi aberta.
Phishing é um ataque em que alguém se faz passar por uma marca ou por uma pessoa de confiança para obter dados, quase sempre por email. A definição é do Centro Nacional de Cibersegurança, na página de boas práticas actualizada a 1 de Agosto de 2024. O mesmo esquema por SMS chama-se smishing. Por telefone, vishing. Também chega por mensagem numa rede social. O pedido muda. A pressa e o disfarce repetem-se.
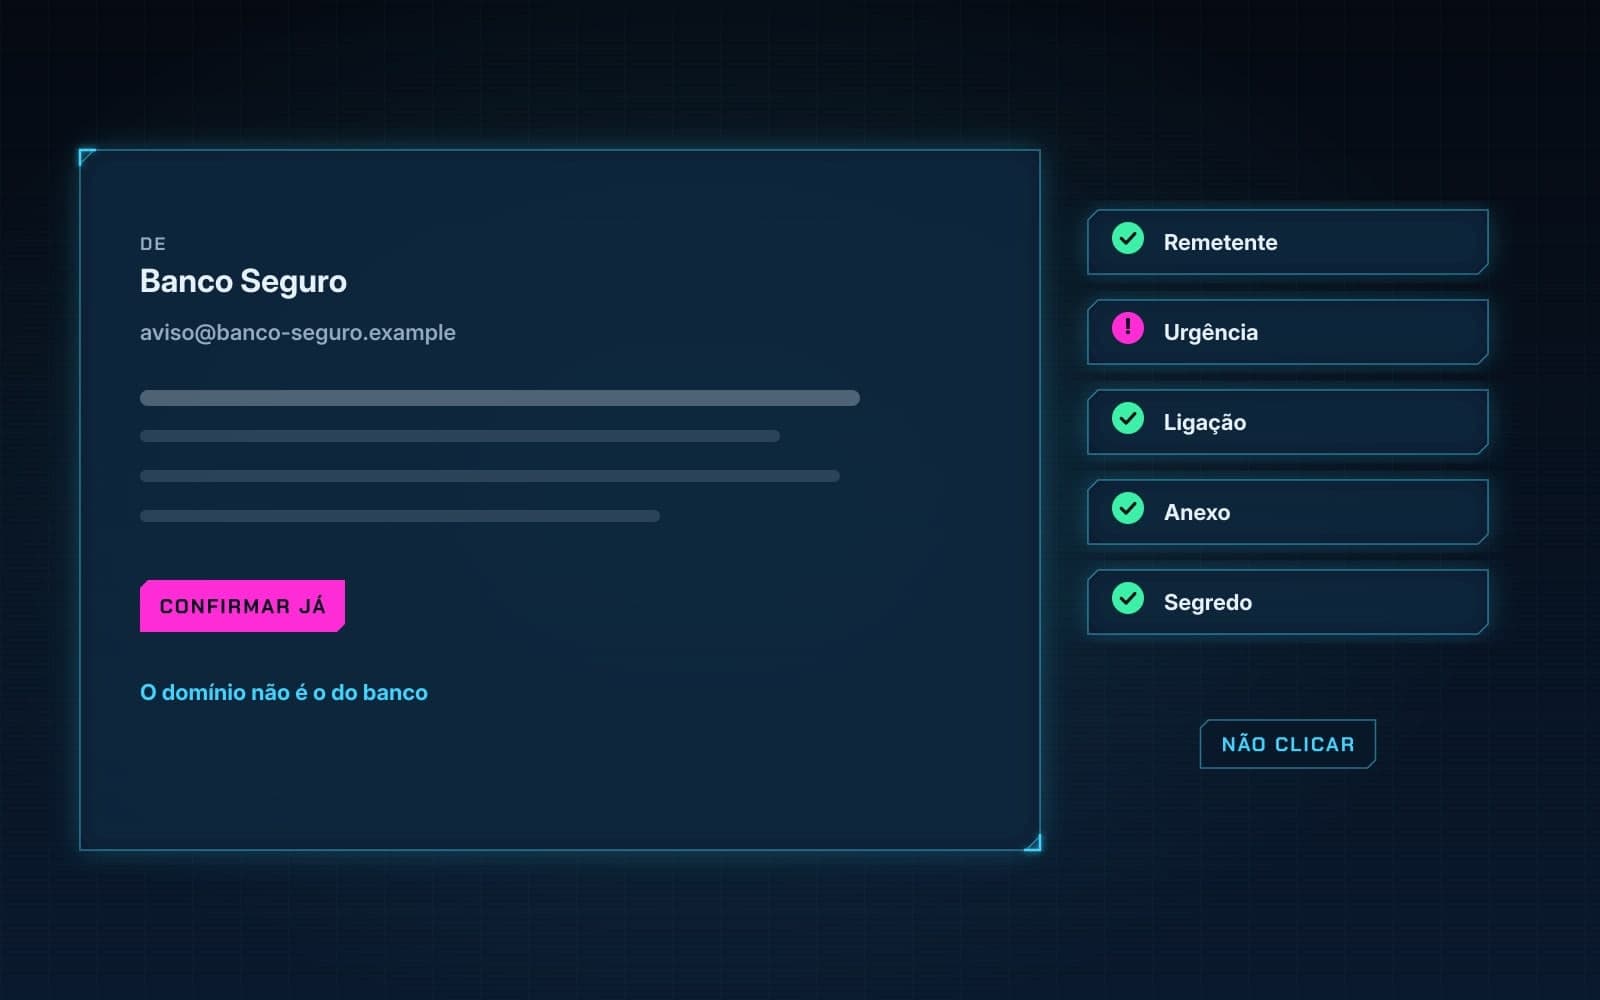
Os cinco sinais, em pouco mais de um minuto:
Cinco sinais antes de clicar
Nenhum sinal, sozinho, prova que a mensagem é falsa. Juntos, servem para parar. O CNCS pede duas coisas que cabem nestes cinco pontos: confirmar o endereço, o perfil ou o número de origem, e não seguir uma ordem urgente sem a verificar noutra fonte.
| Sinal | O que aparece | O que fazer |
|---|---|---|
| Remetente | O nome é o do banco, do fornecedor ou do chefe. O endereço não é. | Ler o endereço completo, não o nome que está por cima. |
| Urgência | Ameaça de bloqueio, prémio, ou uma ordem para pagar já. | Parar. Confirmar por telefone, num número que já se tinha. |
| Ligação | O texto diz o nome do serviço. O domínio é outro. | Não carregar. Abrir o site escrevendo o endereço conhecido. |
| Anexo | Factura, currículo ou aviso que ninguém pediu. | Não abrir. O mesmo vale para um ficheiro num SMS. |
| Segredo | Pedem a palavra-passe ou o código que chegou ao telemóvel. | Não responder. Um serviço a sério não pede isso por email. |
Um erro de português é um aviso, não uma prova. O CNCS diz para desconfiar de erros formais e, ao mesmo tempo, para não confiar numa mensagem só porque está bem escrita.
O que o CERT.PT já mediu
Estes números são de relatórios do CNCS, não um retrato de Outubro de 2026. Na página actualizada a 1 de Agosto de 2024, o phishing e o smishing eram os tipos de incidente mais registados pelo CERT.PT: 31 % em 2019 e 43 % em 2020, com uma subida de 160 % nesse ano, segundo o relatório Riscos e Conflitos 2021. O boletim n.º 4/2021 descreve 2021 ainda a subir, com mais volume nos confinamentos.
No segundo trimestre de 2020, uma análise do boletim n.º 3/2020 aos casos registados pelo CERT.PT contou o argumento usado. Em 90 % dos casos o emissor fingia autoridade, por exemplo um banco. 79 % incentivavam a entrada numa conta. 12 % pediam dados de um produto ou serviço. 7 % prometiam um ganho. 3 % pediam o preenchimento de um documento. A soma passa de 100 % porque uma mensagem pode usar mais do que um argumento. Serve para ler o hábito, não para dizer que a proporção de 2026 é a mesma.
Chefe, fornecedor e IBAN
Há uma variante em que a mensagem parece do director ou de um fornecedor e pede uma transferência ou uma troca de IBAN. O CNCS chama-lhe fraude do CEO, ou business email compromise. A 20 de Maio de 2026, na própria página do CNCS no LinkedIn, o centro descreveu um aumento destes casos e pediu duas coisas a quem já foi alvo: guardar emails e registos sem os alterar, e avisar o CERT.PT em cert@cert.pt e a Polícia Judiciária em unc3t@pj.pt.
O dinheiro que já saiu tem outro caminho, o do banco nas primeiras horas. Está no artigo sobre o IBAN falso. Confirmar um IBAN novo por telefone, num número já conhecido, continua a ser a verificação que a mensagem não substitui.
Se a mensagem já foi aberta
- Não se enviam mais dados, nem o código do telemóvel, nem uma segunda palavra-passe.
- Se a palavra-passe foi escrita, muda-se a partir de um equipamento em que se confia, e não a partir da ligação que veio no email. Onde existir, activa-se um segundo factor. As chaves de acesso tiram valor a uma palavra-passe roubada, quando o serviço as aceita.
- Avisa-se quem trata da informática na empresa. Uma conta de email da firma serve para atacar colegas e clientes a seguir.
- O CERT.PT recebe a notificação em cert@cert.pt, ou pelo telefone 210 497 399 nos dias úteis, das 9h às 18h, e pelo 910 599 284 fora desse horário. São os contactos do RFC 2350 do CERT.PT, versão 1.10, de 7 de Abril de 2025. O CNCS coordena e recomenda. Não faz a limpeza no lugar da empresa.
- Se saiu dinheiro, liga-se ao banco. Se o site da empresa passou a mostrar páginas estranhas, isso já é outro incidente: o do site, tratado à parte.
O que a empresa pode fechar antes
O filtro de spam ajuda e não chega. O CNCS, na recomendação técnica de 2019, pede SPF, DKIM e DMARC para o domínio não ser fácil de imitar. O que o Gmail e o Outlook exigem desde 2024 e 2025 está no artigo sobre emails que caem no spam. São medidas do domínio. Não lêem o email no lugar da pessoa.
O segundo factor nas contas de correio e no painel do site corta o passo seguinte, quando a palavra-passe já foi dada. O CNCS recomenda simulações internas de phishing, para treinar a atenção. Isso é um exercício da própria organização, com conhecimento da direcção. Não é um email falso enviado a clientes.
Um site ou uma loja que já foi usado para alojar uma página falsa precisa de auditoria, limpeza e cópias. A cibersegurança para sites é esse trabalho. O email falso é a porta. O site desactualizado é outra.
Fontes
- CNCS, boas práticas contra phishing, smishing e vishing, actualizado a 1 de Agosto de 2024. cncs.gov.pt
- CNCS, Riscos e Conflitos 2021, e boletins do observatório n.º 3/2020 e n.º 4/2021, citados nessa página.
- CNCS, 20 de Maio de 2026: cert@cert.pt e unc3t@pj.pt para fraude do CEO. Guia de CEO fraud, publicação do CNCS
- CERT.PT, contactos e RFC 2350, versão 1.10 de 7 de Abril de 2025. cncs.gov.pt/certpt, RFC 2350
- CNCS, recomendação técnica 01/2019, SPF, DKIM e DMARC. cncs.gov.pt