Os seus emails vão para o spam? O que o Gmail e o Outlook exigem desde 2025
SPF, DKIM e DMARC explicados sem jargão: o que o Gmail exige desde 2024 e o Outlook desde Maio de 2025, os números de adopção de 2026 e o que corrigir no DNS numa tarde.
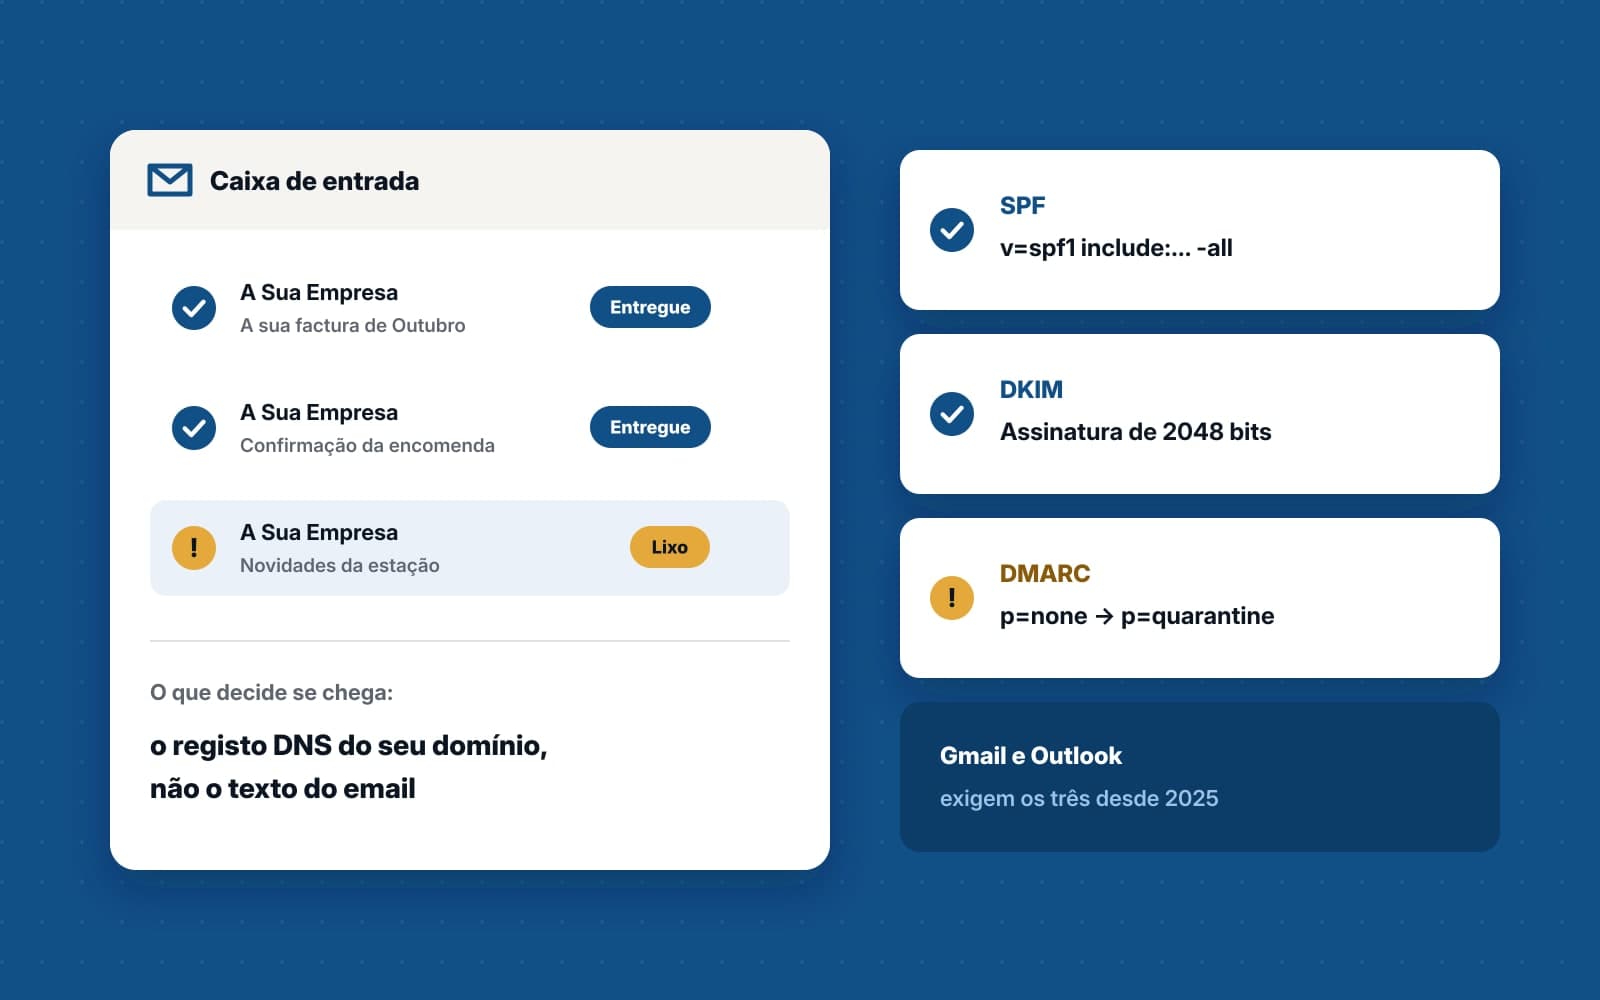
Enviou a factura, a confirmação da encomenda ou a newsletter, e o cliente diz que não recebeu nada. Vai ver e está na pasta de spam, ou nem lá chegou. Desde 2024, o Gmail e, desde Maio de 2025, o Outlook deixaram de tratar isto como azar: os dois têm regras publicadas sobre o que um domínio precisa de ter para que os seus emails sejam entregues, e quem não as cumpre vai para o lixo ou é rejeitado à porta.
Este artigo explica, sem jargão, o que são os três registos que decidem o destino de um email (SPF, DKIM e DMARC), o que o Gmail e o Outlook exigem, como saber em que ponto está o seu domínio e o que fazer num fim de tarde. Serve para qualquer empresa que envie email com o seu próprio domínio, tenha um site, uma loja ou só o Outlook do escritório.
Porque é que o email vai para o spam
O email foi desenhado nos anos 80 sem forma de provar quem envia. Qualquer servidor pode pôr "asuaempresa.pt" no remetente, e é por isso que as burlas por email funcionam tão bem (falámos delas no artigo sobre a factura que não é sua). Os grandes fornecedores de email responderam com três mecanismos que vivem no DNS do domínio, a mesma zona onde está o endereço do site:
- SPF (Sender Policy Framework) é uma lista dos servidores autorizados a enviar email em nome do domínio. Se o email vem de um servidor que não está na lista, o receptor desconfia.
- DKIM (DomainKeys Identified Mail) é uma assinatura digital posta em cada mensagem pelo servidor que a envia. O receptor confirma a assinatura com uma chave pública publicada no DNS; se a mensagem foi alterada pelo caminho ou não foi assinada, a verificação falha.
- DMARC (Domain-based Message Authentication, Reporting and Conformance) é a regra que diz ao receptor o que fazer quando o SPF e o DKIM falham: nada (
p=none), pôr em quarentena (p=quarantine) ou rejeitar (p=reject). E pede relatórios: os receptores enviam ao dono do domínio um resumo de quem anda a enviar em seu nome.
Sem estes registos, o receptor não tem como distinguir a sua factura de uma factura falsa com o seu nome. Com eles, tem. É uma diferença entre "talvez entregue" e "entregue".
O que o Gmail exige desde 2024
O Google publicou as regras para quem envia para contas Gmail e começou a aplicá-las a 1 de Fevereiro de 2024. Para todos os remetentes, seja qual for o volume:
- SPF ou DKIM configurado no domínio de envio.
- Registo DNS inverso (PTR) válido no servidor que envia; quem usa um serviço de email trata disto por si.
- Ligação cifrada (TLS) no envio.
- Taxa de queixas de spam abaixo de 0,3 % nas Postmaster Tools do Google, e idealmente abaixo de 0,1 %.
Para quem envia mais de 5 000 mensagens por dia para contas Gmail, as regras apertam:
- SPF e DKIM, os dois.
- DMARC publicado, nem que seja com
p=none. - O domínio que aparece no remetente tem de ser o mesmo que o SPF ou o DKIM validam (o chamado alinhamento).
- Nas mensagens de marketing e de subscrição, cancelamento com um clique nos cabeçalhos da mensagem (a norma RFC 8058), uma ligação visível para cancelar no corpo do email e o pedido tratado em dois dias.
A chave DKIM tem de ter pelo menos 1024 bits; o Google recomenda 2048. Quase todos os serviços de email actuais já geram chaves de 2048 bits.
O que o Outlook exige desde Maio de 2025
A Microsoft seguiu o mesmo caminho. Desde 5 de Maio de 2025, quem envia mais de 5 000 mensagens por dia para contas Outlook.com, Hotmail e Live tem de passar nos três: SPF, DKIM e DMARC (com p=none no mínimo, e alinhamento com o SPF ou o DKIM). As mensagens que falham vão primeiro para a pasta de lixo; a Microsoft avisou que passa a rejeitá-las com o erro 550 5.7.515, e as listas de remetentes seguros não contam quando a autenticação falha.
Abaixo das 5 000 mensagens por dia não há aplicação automática, mas os dois fornecedores dizem o mesmo: as regras são a referência para toda a gente, e um domínio sem SPF, DKIM e DMARC entra no filtro com desvantagem. Uma PME que envia 200 emails por dia não vai ser rejeitada por falta de DMARC; vai é perder uma parte deles para o spam sem saber.
Os números: metade dos domínios ainda não tem DMARC
O relatório de adopção de DMARC da EasyDMARC, publicado em Abril de 2026 sobre os 1,8 milhões de domínios mais visitados do mundo, dá a medida do atraso:
- 52,1 % dos domínios têm um registo DMARC (937 931), contra 47,7 % em 2025.
- Só 411 935 aplicam uma política de quarentena ou rejeição; os restantes estão em
p=none, a observar sem proteger. - Cerca de 9 % dos domínios têm ao mesmo tempo uma política aplicada e relatórios activos, que é o que de facto protege.
- Nas 500 maiores empresas americanas a adopção é de 95 %, com mais de 80 % em modo de aplicação; nas 5 000 empresas de crescimento rápido da lista Inc., mais de metade continua só a monitorizar.
A conclusão para uma empresa portuguesa é simples: ter o registo já a põe na metade boa; aplicar a política põe-na numa minoria que os burlões não conseguem imitar.
Como saber em que ponto está o seu domínio
Não precisa de ferramentas pagas para a primeira verificação:
- Envie um email para uma conta Gmail sua e abra "Mostrar original". No topo aparece SPF, DKIM e DMARC com PASS ou FAIL. É a verificação mais honesta, porque é a que o Google faz.
- Consulte o DNS. Um registo TXT na raiz do domínio que começa por
v=spf1é o SPF; um registo TXT em_dmarc.asuaempresa.ptque começa porv=DMARC1é o DMARC. O DKIM fica num nome que depende do serviço (por exemploselector1._domainkey). - Veja quem envia em seu nome. O site, a loja, o programa de facturação, a plataforma de newsletters, o CRM e o Microsoft 365 ou o Google Workspace do escritório: cada um envia email com o seu domínio e cada um tem de estar no SPF e assinar com DKIM. É aqui que a maioria das empresas falha: o escritório está bem configurado, mas a loja ou o sistema de facturação enviam por um servidor que ninguém autorizou.
O que fazer, por ordem
- Inventário de remetentes. Liste tudo o que envia email com o seu domínio, incluindo os formulários do site e as notificações da loja.
- SPF com todos os remetentes. Um só registo, com um
includepor serviço e-allno fim. Atenção ao limite de dez consultas de DNS: um SPF com demasiadosincludedá erro e conta como falha. - DKIM em cada serviço. Cada plataforma dá-lhe um ou dois registos para publicar no DNS. Active em todas, não só no email do escritório.
- DMARC em
p=nonecom relatórios. Publiquev=DMARC1; p=none; rua=mailto:dmarc@asuaempresa.pte deixe correr duas a quatro semanas. Os relatórios mostram-lhe remetentes de que se tinha esquecido e, muitas vezes, tentativas de burla com o seu nome. - Suba para
p=quarantinee depoisp=reject. Quando os relatórios mostrarem que tudo o que é seu passa, aperte a política. É este passo que a maioria dos domínios nunca dá, e é o que impede que alguém envie facturas falsas em seu nome. - Separe o marketing do transaccional. Enviar as newsletters a partir de um subdomínio (por exemplo
news.asuaempresa.pt) protege a reputação do domínio principal, por onde saem as facturas e as confirmações. É o que fazemos no nosso próprio domínio: as mensagens automáticas do site saem de um subdomínio próprio, com SPF, DKIM e DMARC separados. - Cancelamento com um clique nas newsletters. As plataformas de email marketing sérias já põem os cabeçalhos da RFC 8058; confirme que a sua o faz e que a lista é só de quem pediu para a receber. As queixas de spam contam mais do que qualquer registo.
O que não resolve
- Pedir aos clientes para "pôr nos contactos seguros". Funciona para um cliente, não para um domínio; e a Microsoft já disse que ignora essas listas quando a autenticação falha.
- Mudar o texto do email. Palavras como "grátis" ou "urgente" pesam pouco ao lado de um DKIM em falta. O filtro olha primeiro para quem envia, depois para o que diz.
- Trocar de fornecedor de email. O novo fornecedor vai pedir-lhe exactamente os mesmos registos. O problema está no DNS do seu domínio, e segue-o para onde for.
Em resumo
SPF, DKIM e DMARC deixaram de ser opcionais: o Gmail e o Outlook exigem-nos a quem envia em volume e usam-nos para filtrar toda a gente. Metade dos domínios do mundo ainda não tem DMARC e só uma pequena parte o aplica. Para uma PME o trabalho é uma tarde: inventário de remetentes, três registos no DNS, um mês de relatórios e a política apertada. Se prefere que vejamos o seu domínio e lhe digamos exactamente o que falta, fale connosco. Respondemos em 48 horas.
Fontes
- Google: Email sender guidelines (requisitos para remetentes e para quem envia mais de 5 000 mensagens por dia)
- Microsoft: Outlook.com Postmaster, políticas para remetentes de grande volume (desde 5 de Maio de 2025)
- Microsoft: erro 550 5.7.515 no Outlook.com
- EasyDMARC: 2026 DMARC Adoption Report (Abril de 2026)
- RFC 8058: cancelamento de subscrição com um clique