Cópias de segurança: como saber se o site volta
Uma cópia que nunca foi restaurada não chega. A regra 3-2-1, o que testar e porque a cópia tem de estar fora do alcance.
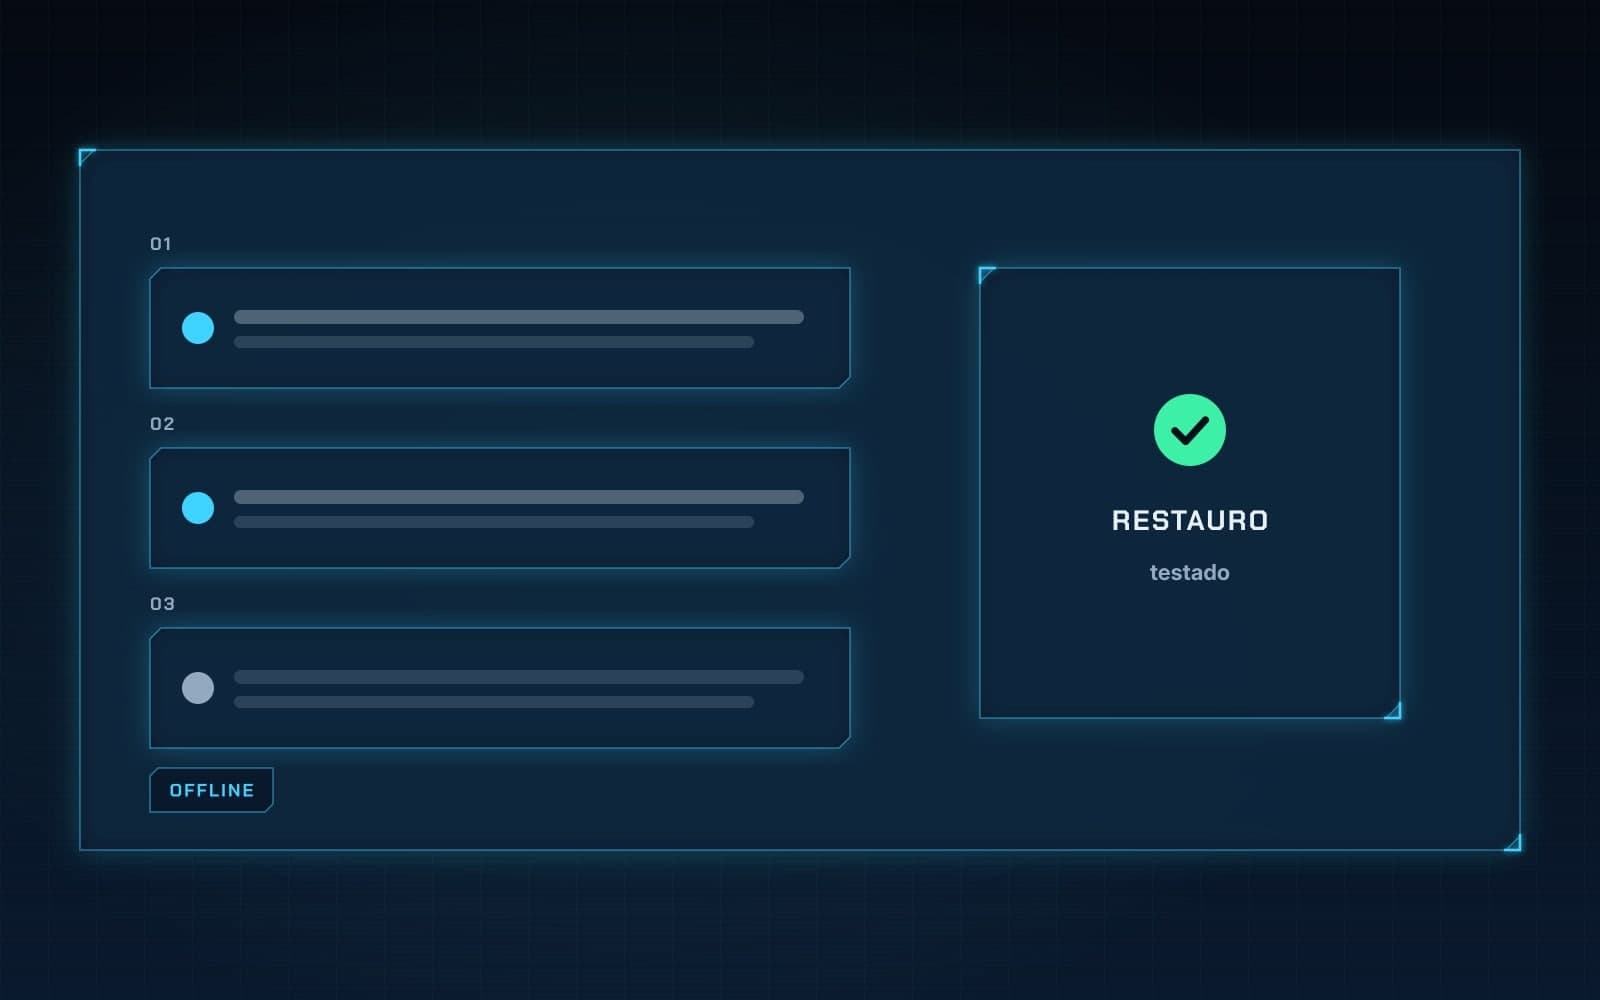
Uma cópia de segurança é a forma de voltar a ter o site, a loja ou os ficheiros da empresa depois de uma falha, de um erro humano ou de um ataque. Só conta se alguém a abrir e confirmar que os dados certos estão lá. A CISA, a agência de cibersegurança dos Estados Unidos, diz o mesmo no guia #StopRansomware: cópias offline e cifradas dos dados críticos, e um teste regular da disponibilidade e da integridade. Muitos programas de cópia dizem "concluído" sem que ninguém tenha visto o site a abrir a partir dessa cópia.
Três cópias, e uma fora do alcance
O Centro Nacional de Cibersegurança, na página de recomendações para empresas e organismos públicos, pede mais frequência nas cópias dos dados críticos e a regra 3-2-1. Na formulação dessa página: três cópias, duas em suportes diferentes, e a terceira guardada offline. O acesso a essas cópias deve ser controlado, limitado e registado.
A CISA, numa página dirigida a organismos públicos norte-americanos, descreve a mesma regra com outras palavras: três cópias dos ficheiros importantes, dois tipos de suporte, e uma cópia fora do local. Não é uma lei portuguesa. É o mesmo desenho, visto de dois lados. Offline e fora do local não são sinónimos. Um disco noutro escritório, ligado à rede, está fora do edifício e continua ao alcance de quem cifra os ficheiros. Offline, na linguagem da CISA, é uma cópia que o ataque não consegue apagar porque não está acessível.
O guia #StopRansomware explica porquê. Muitas variantes de ransomware procuram as cópias que conseguem alcançar, para as apagar ou cifrar. Sem isso, a recuperação deixa de depender do pagamento. A cópia cifrada protege o conteúdo se o disco for levado. A cópia offline protege a existência da cópia.
O que o teste tem de mostrar
Abrir a pasta e ver ficheiros não é um restauro. A página da CISA para organismos públicos pede um teste em que a equipa reponha dados no todo e em parte, e consiga recuar pelo menos sete dias. Esse prazo é uma recomendação dessa página, não uma obrigação legal em Portugal. Serve de escala: o ataque pode ter começado antes de ontem, e a cópia de ontem já pode trazer o problema.
| O que se repõe | O que o teste mostra | Falha comum |
|---|---|---|
| Um ficheiro | Abre, e é a versão que se esperava. | A cópia existe e o ficheiro vem vazio ou antigo. |
| A base de dados | Encomendas, contas ou artigos voltam a aparecer. | Há ficheiros do site e não há base, ou o contrário. |
| O site | Uma página abre noutro endereço, sem tocar no site em produção. | Falta a configuração, o certificado ou a forma de ligar à base. |
| O recuo | Existe uma versão de há vários dias, não só a da última noite. | A cópia recente já inclui a alteração danosa. |
O teste faz-se de lado. Repor por cima do site que está no ar, sem uma cópia daquele momento, troca um ensaio por um incidente. Quem faz o teste anota a data, o que repôs e se abriu. Uma nota de "correu bem" no painel, sem essa prova, não chega.
Um site não é só a pasta pública
Para voltar a publicar, fazem falta os ficheiros, a base de dados e a forma de entrar: contas de administração, chaves e o apontamento de DNS. Uma cópia só da pasta das imagens deixa a loja sem encomendas. Uma cópia só da base deixa a loja sem o tema e sem os módulos. O correio da empresa, se viver noutro serviço, não vem na cópia do alojamento. Cada um desses sítios tem de ter a sua própria regra, ou fica de fora sem ninguém dar por isso.
A cópia do fornecedor de alojamento é uma das três, não as três. Se o fornecedor, a conta e o disco estão no mesmo sítio, um acesso a mais apaga o original e a reserva. A terceira cópia, offline ou noutro responsável, existe para esse caso.
O que um plano pode prometer, e o que não promete
Em Outubro de 2026, nos planos públicos da MarcaWeb, as cópias dos VPS são diárias, guardadas fora do servidor e mantidas 30 dias. No alojamento partilhado são semanais. A página diz que o restauro é testado. É a política de um fornecedor, com preços sem IVA e um mínimo de 12 meses, não uma regra do sector. Está descrita em servidores. Outro alojamento pode guardar menos dias, ou nenhum, e chamar na mesma "backup" a um disco no mesmo servidor.
Trinta dias respondem a uma parte do recuo. Não respondem à pergunta de quanto negócio se perde entre a última cópia boa e a falha. Um site que muda pouco aguenta uma cópia semanal. Uma loja com encomendas de hora a hora não. Essa conta é da empresa, no que aceita perder, e não vem impressa no plano.
Quando a cópia entra num incidente
Se o site passou a redireccionar, a mostrar páginas estranhas ou a enviar correio sozinho, a pressa é isolar, não repor às cegas. A CISA pede que se reponha a partir de cópias offline e que não se infecte de novo o que já está limpo. Repor a cópia de ontem, se ontem o código mau já lá estava, devolve o incidente. Por isso o teste de recuo importa antes do dia, e por isso se escolhe uma cópia anterior ao primeiro sinal.
O email que trouxe o ataque é outro assunto: os cinco sinais antes de clicar. A limpeza do site, as contas e a vigilância a seguir estão na cibersegurança para sites e lojas. A cópia não substitui esse trabalho. Sem ela, o trabalho começa do zero.
Fontes
- CNCS, recomendações para empresas e organismos públicos, regra 3-2-1. cncs.gov.pt
- CISA, guia #StopRansomware: cópias offline e cifradas, teste de disponibilidade e integridade. cisa.gov
- CISA, cópias para organismos públicos norte-americanos: regra 3-2-1 e teste com recuo de pelo menos sete dias. cisa.gov
- MarcaWeb, cópias dos planos em Outubro de 2026. marcaweb.pt/servidores