Site da ASAE alterado por piratas: o que se sabe e como proteger o site da sua empresa
O site da ASAE foi alterado com «Hacked by José Sócrates», após casos na PSP e no IHRU. O que se sabe e como proteger o site da sua empresa.
Neste artigo · 9 secções
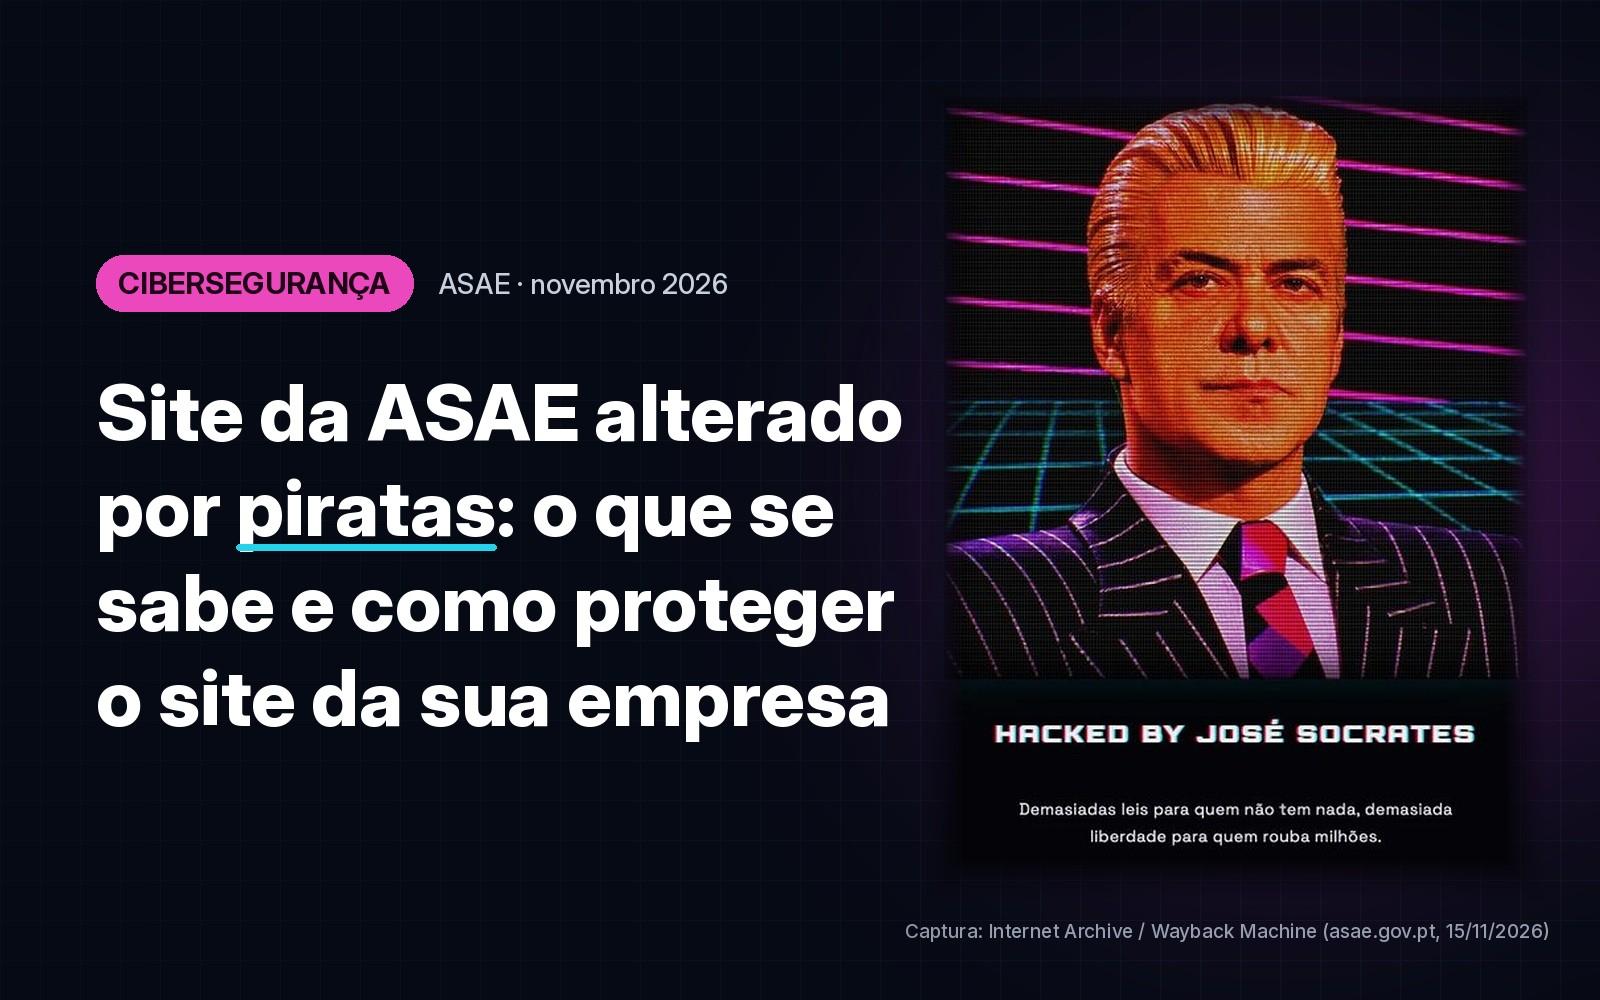
Na madrugada deste domingo, 15 de novembro de 2026, a página oficial da Autoridade de Segurança Alimentar e Económica (ASAE) foi alvo de um ataque informático. Segundo o Jornal de Notícias, citado pela CNN Portugal, o conteúdo do site foi substituído por uma fotografia fabricada com inteligência artificial de uma pessoa parecida com José Sócrates e pela mensagem «Hacked by José Sócrates».
É o terceiro caso conhecido em menos de duas semanas em que o site de uma entidade pública portuguesa aparece alterado por terceiros. Para uma PME, a pergunta útil não é quem está por trás, mas sim se o site da própria empresa resistiria ao mesmo tipo de ataque. Resumimos o que se sabe, o que ainda não se sabe e o que deve verificar.
Atualização de 16 de novembro
Desde a publicação deste artigo, surgiram novos dados. Resumimos o que está confirmado e o que ainda é apenas uma descoberta jornalística:
- O ataque está confirmado. O Observador confirmou o ataque junto de fonte oficial da ASAE. Segundo o JN, à hora de almoço a imagem já tinha sido retirada, mas o site estava em baixo. Ao fim da noite de domingo, o portal continuava indisponível, segundo o Observador e o Público.
- A imagem estava alojada noutro sistema do Estado. O Público analisou a versão arquivada da página e concluiu que o retrato era carregado a partir de um subdomínio de outro organismo público, num servidor comercial de uma empresa externa, e não num servidor da ASAE. Para Rui Martins, da iniciativa Cidadãos pela Cibersegurança, isto sugere que os atacantes também têm acesso de escrita a esse segundo sistema. Trata-se de uma descoberta jornalística, ainda sem confirmação oficial; o jornal optou por não identificar o organismo enquanto a falha não for corrigida.
- José Sócrates não tem nada a ver com o ataque. Segundo o Público, o retrato foi criado com inteligência artificial e mostra uma figura parecida com o antigo primeiro-ministro, ao estilo da personagem Max Headroom dos anos 80. A «assinatura» faz parte da mensagem dos atacantes.
- Os dados pessoais são a maior preocupação. O portal tem uma área reservada para funcionários e formulários de denúncia em que é preciso indicar o nome completo e a morada. Rui Martins diz ao Público que o correio eletrónico da ASAE não terá sido afetado, por estar alojado no Outlook da Microsoft. Até agora, não há prova pública de que tenham sido retirados dados.
- Continua por saber o essencial. Não se sabe quem foi, como os atacantes entraram nem se acederam a dados. O Observador contactou a ASAE e o Centro Nacional de Cibersegurança (CNCS), mas, até ao fecho desta atualização, não eram conhecidas respostas públicas de nenhum dos dois.
O que aconteceu no site da ASAE
De acordo com o JN, citado pela CNN Portugal, a página onde se encontrava a informação sobre a ASAE mostrava, além da imagem e da assinatura, a frase «demasiadas leis para quem não tem nada, demasiada liberdade para quem rouba milhões». O mesmo jornal escreve que «tudo indica» tratar-se de um defacing. A Executive Digest noticiou que o ataque deixou o site da ASAE inacessível.
Há três pontos importantes a reter:
- A assinatura não prova nada. Como sublinha o Pplware, o uso do nome do antigo primeiro-ministro pode ser uma provocação e não é prova de qualquer envolvimento.
- Não se conhece o método. Até ao momento, não foi possível confirmar de forma independente como ocorreu o ataque nem que sistemas foram comprometidos.
- Não há indicação de fuga de dados. Segundo o Pplware, a informação disponível não permite concluir que tenha havido acesso a dados reservados. Alterar uma página não significa, por si só, que os atacantes chegaram às bases de dados.
À hora a que escrevemos, não era conhecida nenhuma explicação oficial sobre a origem do ataque. Atualizaremos este artigo se a ASAE ou o Centro Nacional de Cibersegurança (CNCS) divulgarem mais informação.
Não é caso único: PSP e IHRU também foram alvo
A CNN Portugal lembra que o mesmo já tinha acontecido a outras duas entidades públicas:
- PSP, 3 de novembro. O serviço online de Segurança Privada da PSP mostrou uma «mensagem depreciativa». Segundo o JN, a polícia acionou o Centro de Cibersegurança, mas disse não existirem evidências de intrusão nos seus sistemas informáticos.
- IHRU, 4 e 5 de novembro. No Portal da Habitação, as imagens das Áreas de Reabilitação Urbana foram trocadas por uma imagem de um panda acampado numa tenda, ao que tudo indica gerada por IA, numa alusão aos protestos pela habitação. Segundo o JN, que cita a Lusa, as imagens foram alteradas no final de quarta-feira e, na quinta-feira ao meio-dia, ainda não tinham sido repostas. A Euronews referia que o ataque não tinha sido reivindicado.
Não há, até agora, nenhuma ligação confirmada entre estes três casos. O padrão, no entanto, é o mesmo: alterar o que os visitantes veem para passar uma mensagem.
O que é um defacement e porque deve importar à sua empresa
Num defacement, o atacante muda o conteúdo visível de um site sem autorização: a página inicial, um texto ou apenas as imagens. Normalmente o objetivo não é dinheiro, mas visibilidade. É uma técnica típica do hacktivismo, que usa a internet para fazer passar mensagens políticas ou de protesto.
Pode parecer um problema só de organismos públicos, mas não é. Um site de empresa com uma mensagem estranha na página inicial perde a confiança dos clientes em minutos, pode ser marcado como perigoso pelos navegadores e pelos motores de pesquisa e obriga a explicações difíceis. E, muitas vezes, a porta de entrada é a mesma que permitiria coisas piores, como instalar código malicioso que rouba dados de formulários ou redireciona visitantes para burlas.
Como entram normalmente
Nos três casos portugueses, o método não foi divulgado, e não vamos especular sobre ele. De forma geral, os defacements costumam aproveitar falhas conhecidas e evitáveis:
- gestor de conteúdos (WordPress, Drupal, Joomla), plugins ou temas desatualizados, com falhas públicas já corrigidas pelos fabricantes;
- palavras-passe de administração fracas, repetidas noutros serviços ou expostas em fugas de dados;
- contas de antigos colaboradores ou fornecedores que nunca foram desativadas;
- permissões de escrita demasiado largas no servidor, que deixam alterar ficheiros e imagens;
- painéis de administração abertos a qualquer pessoa na internet.
Lista de verificação para o site da sua empresa
Estas medidas não exigem grandes orçamentos e reduzem muito o risco:
- Atualize tudo, com regularidade. Gestor de conteúdos, plugins, temas e versão do PHP. No caso do WordPress, as falhas são exploradas pouco depois de serem publicadas, como vimos nas 22 falhas corrigidas no WordPress 7.1.4. Remova plugins que não usa.
- Proteja os acessos de administração. Ative a autenticação em dois passos ou chaves de acesso (passkeys), use palavras-passe únicas e, se possível, limite o acesso ao painel por IP ou VPN.
- Reveja quem tem acesso. Faça uma lista das contas com permissões de edição e de administrador, incluindo agências e freelancers, e apague as que já não são precisas.
- Vigie o site por fora. Um serviço de monitorização que avise quando a página inicial muda ou fica em baixo permite reagir em minutos, e não quando um cliente telefona.
- Tenha cópias de segurança testadas. Não basta existir uma cópia; é preciso saber que é possível repor o site a partir dela e quanto tempo demora. Explicámos como confirmar isso no artigo sobre cópias de segurança e a reposição do site.
- Guarde os registos antes de limpar. Se o site for alterado, guarde os registos do servidor e do gestor de conteúdos antes de repor a versão anterior. Sem eles, é difícil perceber por onde entraram e fechar a porta.
Se o pior já aconteceu, siga o nosso guia sobre o que fazer nas primeiras horas depois de um site ser pirateado.
E as obrigações legais?
Se houver acesso a dados pessoais, o RGPD obriga a avaliar a violação e, quando houver risco para as pessoas, a notificar a CNPD no prazo de 72 horas. As entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025), que transpõe a diretiva NIS2, têm ainda de enviar uma notificação inicial à autoridade de cibersegurança até 24 horas depois de concluírem que existe um incidente significativo. Não se sabe se o caso da ASAE cumpre esse critério. Mesmo que a sua empresa não esteja abrangida, pode estar a fornecer quem está, como explicámos em «O meu cliente está na NIS2: o que pede aos fornecedores?».
Em resumo
O site da ASAE foi alterado na madrugada de 15 de novembro com uma imagem gerada por IA e a mensagem «Hacked by José Sócrates», depois de casos semelhantes na PSP e no IHRU. Não se sabe ainda como os atacantes entraram nem se houve acesso a dados. Para as empresas, a lição é simples: qualquer site, mesmo um site meramente informativo, pode servir de palco a quem quer chamar a atenção, e a prevenção custa muito menos do que o dano à reputação.
Quer saber se o seu site está protegido?
A nossa auditoria gratuita verifica a segurança, as versões de software expostas e o desempenho do seu site e mostra o que corrigir. Para manutenção, atualizações e monitorização, escreva para info@marcaweb.pt ou ligue para o +351 920 260 897.
Imagem de capa: captura da página inicial de asae.gov.pt durante o ataque, a 15 de novembro de 2026, arquivada pela Internet Archive (Wayback Machine).