GitLab, Next.js, Pillow e GitPython: as falhas críticas de outubro e o que a sua empresa deve atualizar
Falhas críticas no GitLab (nota 10), Next.js, Pillow e GitPython permitem atacar servidores. Veja que versões tem e para quais deve atualizar já.
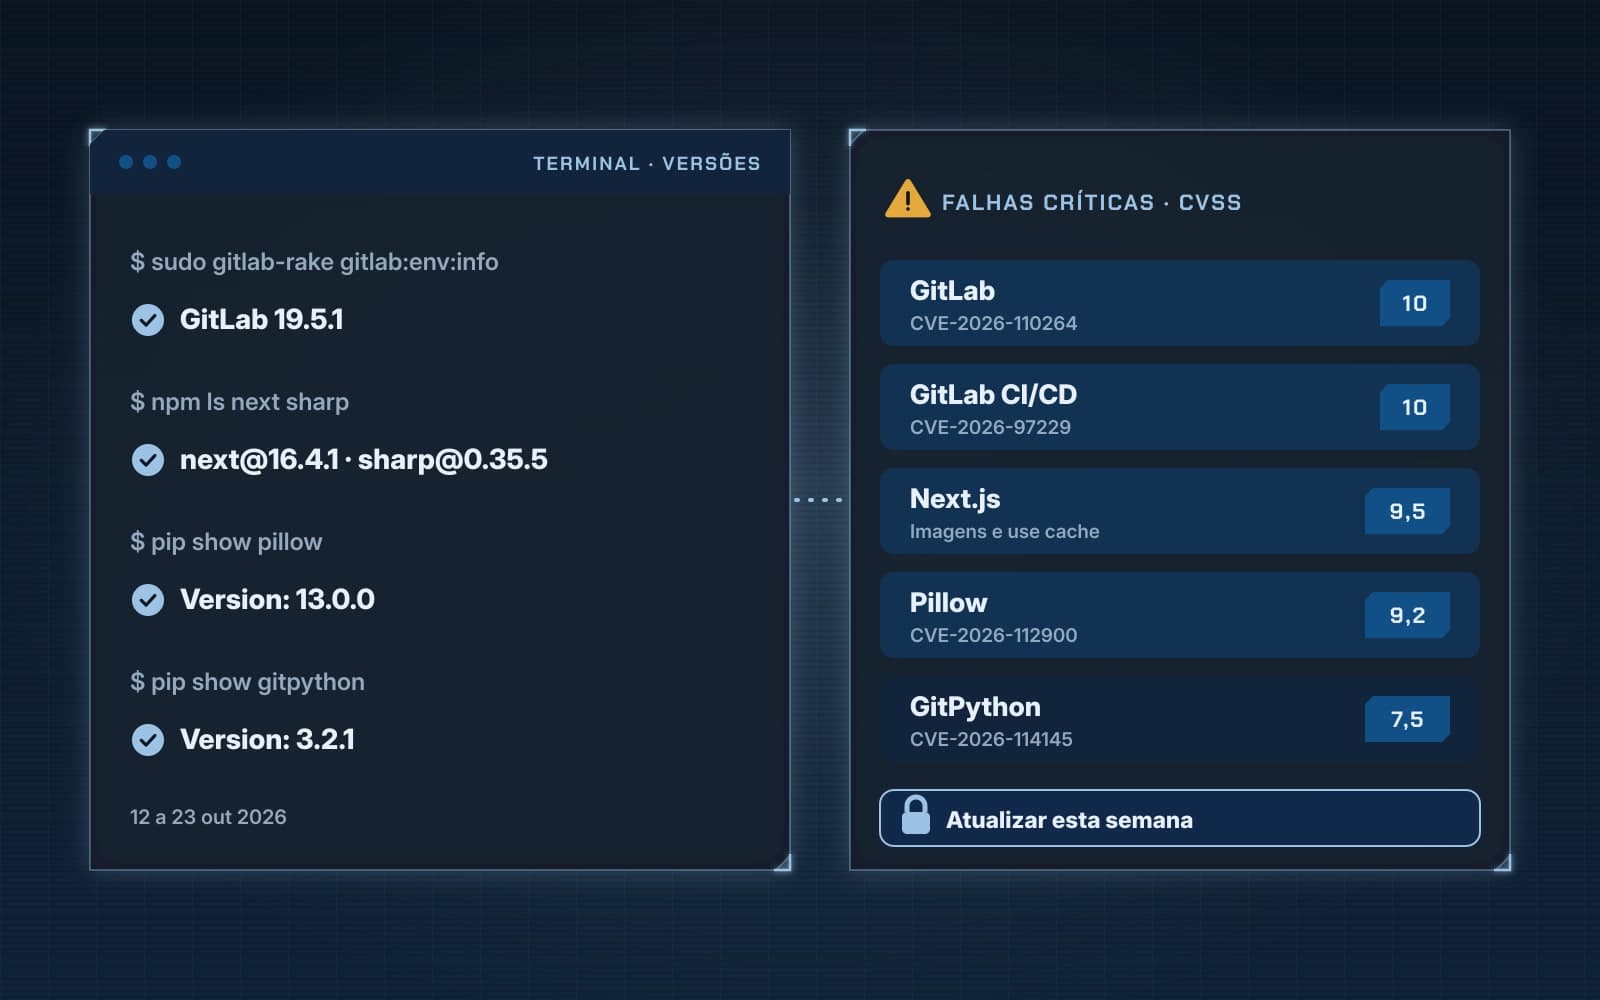
Entre 12 e 23 de outubro de 2026 saíram correções para falhas críticas em quatro ferramentas que muitas empresas usam sem saber: o GitLab, onde se guarda o código e se correm as publicações automáticas; o Next.js, a base de muitos sites e lojas modernas; e duas bibliotecas de Python, o Pillow, que trata imagens, e o GitPython, que automatiza o Git. Em quase todos os casos, um atacante pode correr código no servidor sem ter conta nem palavra-passe.
Se a sua empresa tem um site feito por medida, uma loja em Next.js, um GitLab próprio ou scripts em Python a tratar fotografias ou repositórios, este artigo diz-lhe o que verificar e o que atualizar esta semana.
Resumo: o que saiu e para onde atualizar
| Ferramenta | Falha | Gravidade | Versões afetadas | Atualizar para |
|---|---|---|---|---|
| GitLab CE/EE | CVE-2026-110264 | Crítica, 10 em 10 | Da 7.0 até antes das versões ao lado | 18.11.13, 19.0.10, 19.1.9, 19.2.9, 19.3.6, 19.4.3 ou 19.5.1 |
| GitLab CE/EE | CVE-2026-97229 | Crítica, 10 em 10 | 19.2, 19.3 e 19.4 | 19.2.8, 19.3.5 ou 19.4.2 (ou já as de cima) |
| Next.js | GHSA-673q-mjm6-r5xr | Crítica, 9,5 em 10 | 16.0.0 a 16.4.0 | 16.4.1 |
| Next.js | CVE-2026-96889 (GHSA-2464-fhr4-w9xw) | Crítica, 9,5 em 10 | 10.0.0 a 15.5.27 e 16.0.0 a 16.4.0 | 15.5.28 ou 16.4.1, com sharp 0.35.5 ou mais recente |
| Pillow (Python) | CVE-2026-112900 | Crítica, 9,2 em 10 | 2.6.0 até antes da 13.0.0 | 13.0.0 |
| GitPython | CVE-2026-114145 | Alta, 7,5 em 10 | Até à 3.2.0 | 3.2.1 |
| PHP | CVE-2026-115560 | Execução remota em configurações raras | Ainda sem versão corrigida | Medida provisória (ver abaixo) |
Uma nota antes de continuar: algumas publicações que circulam nas redes sociais classificam as duas falhas do Next.js como "altas". Nos avisos oficiais da Vercel e na base de dados do GitHub, ambas são críticas (9,5 em 10), tal como a do Pillow (9,2). Não deixe estas atualizações para depois só porque um resumo as pôs abaixo do topo da lista.
GitLab: duas falhas com nota máxima em nove dias
A 12 de outubro, o GitLab lançou uma atualização crítica para a CVE-2026-97229: uma expressão regular preparada de propósito numa configuração de CI/CD provoca um erro de transbordo de inteiros (integer overflow) no compilador de expressões regulares e permite a um atacante sem autenticação correr código no servidor. Afeta as versões 19.2, 19.3 e 19.4 e tem a nota máxima, 10 em 10. Na série 19.3, use a 19.3.5: a 19.3.4 tinha um erro e foi substituída.
Nove dias depois, a 21 de outubro, saiu nova atualização crítica para a CVE-2026-110264, outra vez com nota 10. O defeito está de novo no compilador de expressões regulares (a biblioteca Onigmo, usada pelo Ruby), e as regras de deteção publicadas pelo GitLab apontam para a renderização de ficheiros Org-mode. Desta vez o alcance é muito maior: todas as versões desde a 7.0. O GitLab levou a correção também a versões mais antigas (18.11.13, 19.0.10, 19.1.9 e 19.2.9), e o CERT-EU, a equipa de resposta a incidentes das instituições europeias, recomenda atualizar o mais depressa possível, começando pelas instâncias expostas à internet, e verificar se houve compromisso.
Quem está afetado: quem tem um GitLab instalado nos seus próprios servidores (self-managed). O GitLab.com e o GitLab Dedicated já foram corrigidos pelo GitLab.
Next.js: duas falhas críticas de execução remota
A 14 de outubro, a Vercel publicou o aviso de segurança com as versões 16.4.1 e 15.5.28. Corrigem, entre outras, duas falhas críticas:
- GHSA-673q-mjm6-r5xr: em sites com App Router e Cache Components, uma função com
use cacheque devolva vários typed arrays permite a um atacante sem conta correr código no servidor. Afeta da 16.0.0 à 16.4.0 e não há forma de contornar: a Vercel pede que todos atualizem, mesmo quem não tem funções destas. - CVE-2026-96889 (GHSA-2464-fhr4-w9xw): a otimização de imagens do Next.js usa a biblioteca sharp, que por sua vez usa o librsvg para ler SVG. Um erro de memória no librsvg pode permitir execução remota de código em servidores Linux com glibc (Debian, Ubuntu e a maioria das imagens Docker). Afeta todas as versões desde a 10.0.0 até à 15.5.27 e da 16.0.0 à 16.4.0. A correção está no sharp 0.35.5.
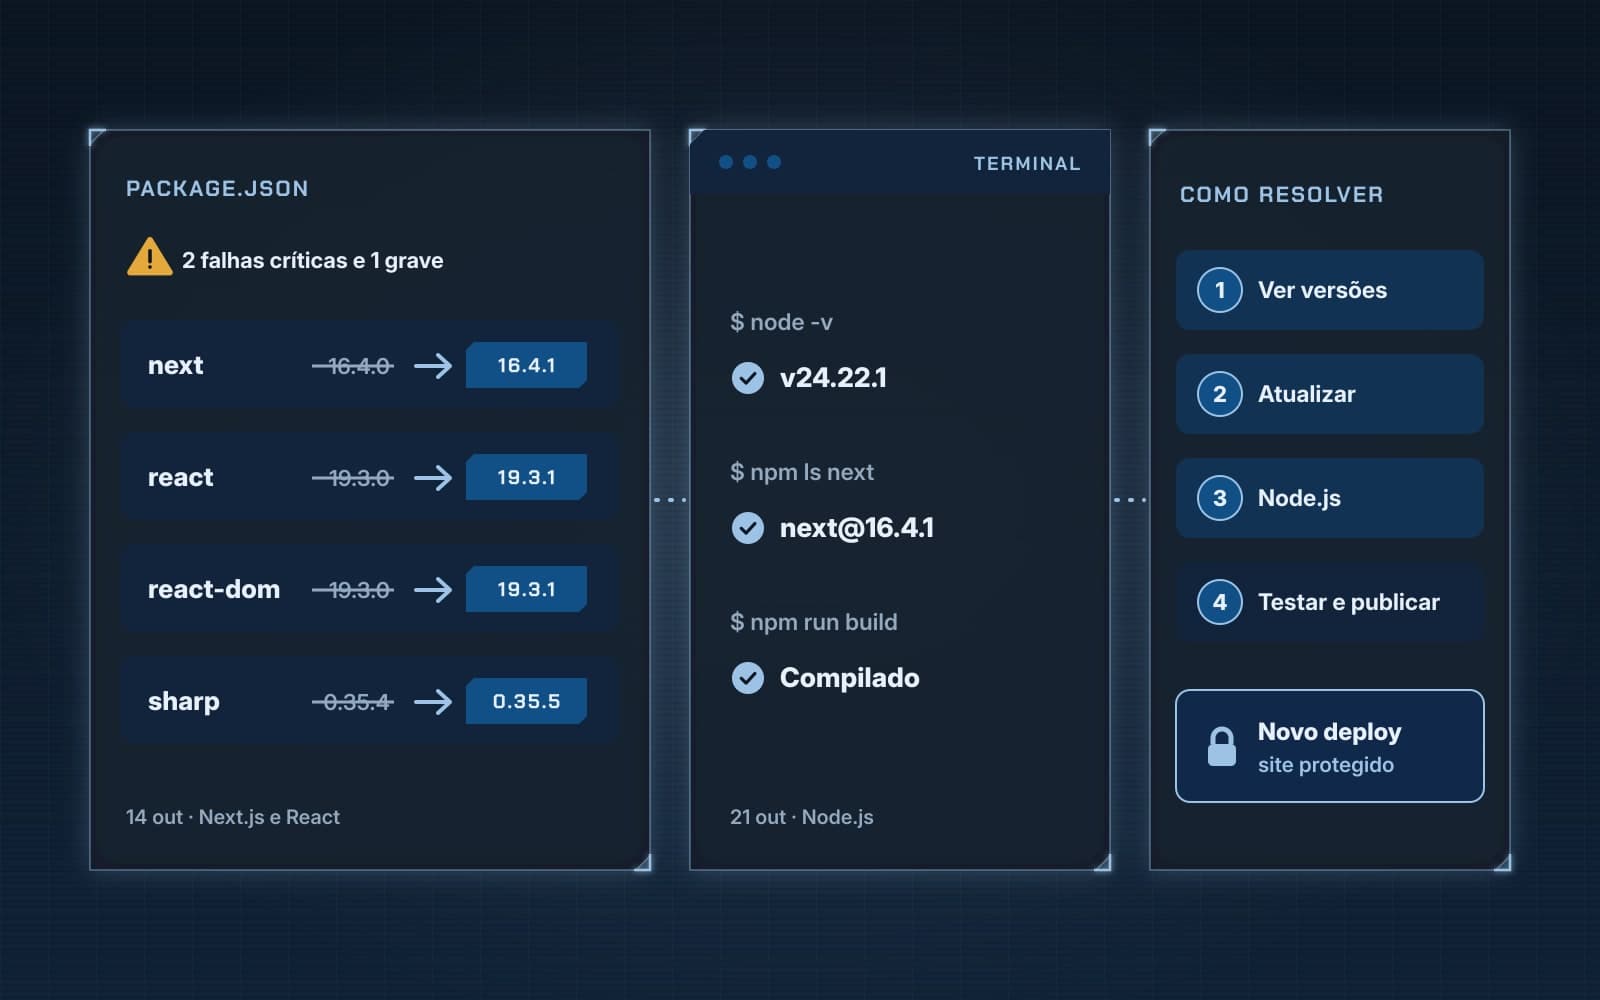
Atenção a um pormenor: no Next.js 15, atualizar o next pode não puxar o sharp novo se o ficheiro de bloqueio (package-lock.json) já tiver uma versão 0.34. Confirme sempre as duas. Sites exportados como estáticos (output: 'export') não correm servidor Next.js e não estão expostos a estas falhas. Já tínhamos explicado o processo completo no artigo sobre como resolver as falhas do Next.js, React e Node.js.
Pillow: um nome de ficheiro que dá acesso ao servidor
O Pillow é a biblioteca de imagens mais usada em Python, presente em muitas aplicações Django e Flask, em sistemas de gestão de conteúdos e em scripts que redimensionam fotografias. A CVE-2026-112900, publicada a 17 de outubro, está na forma como o Pillow chama o Ghostscript para abrir imagens EPS: passa o nome do ficheiro sem o validar. Um nome que comece por - é lido como uma opção do Ghostscript, e um nome que comece por @ faz o Ghostscript ler mais argumentos de outro ficheiro. Se o atacante controlar esse ficheiro, consegue correr comandos no servidor, mesmo com a proteção -dSAFER ativa.
A nota oficial é 9,2 em 10, crítica. Afeta todas as versões da 2.6.0 até antes da 13.0.0, que saiu a 16 de outubro com mais de vinte correções de segurança. O risco é maior em aplicações que deixam o utilizador influenciar o nome do ficheiro que é aberto, e em servidores com o Ghostscript instalado.
GitPython: um submódulo que planta código no repositório
O GitPython permite a programas em Python trabalhar com repositórios Git e aparece em ferramentas de CI, de implementação automática e de análise de código. Segundo o aviso do projeto, a função create_submodule() aceita um caminho como .git/hooks e clona o submódulo para lá antes de o rejeitar. Um ficheiro post-checkout dentro do submódulo passa a ser um gancho (hook) do Git, que corre na operação seguinte. A CVE-2026-114145 tem nota 7,5 em 10 (alta) e só é explorável se a aplicação aceitar caminhos de submódulos vindos de fora, mas, quando é, dá execução de código. Está corrigida na versão 3.2.1, de 14 de outubro.
PHP: uma falha ainda sem correção
A 23 de outubro, o PHP publicou um aviso informativo sobre a CVE-2026-115560, uma nova via de execução remota ligada ao progresso de carregamento das sessões. Só afeta configurações pouco comuns (quando a aplicação muda o session.serialize_handler durante a execução), mas ainda não há versão corrigida. Até à próxima versão do PHP, a medida indicada é pôr session.upload_progress.enabled=0 no php.ini ou na configuração do PHP-FPM e reiniciar os processos. Se o seu site é em PHP, veja também o que escrevemos sobre o PHP2Shell.
O que fazer esta semana
- Faça o inventário. Liste os sites, lojas e ferramentas internas da empresa e o que usam: Next.js, Python, GitLab próprio, PHP. Se foi uma agência ou um programador a fazê-los, pergunte-lhes.
- GitLab: veja a versão no painel da Área de administração (Admin), na página
/helpda sua instância ou no servidor comsudo gitlab-rake gitlab:env:info. Atualize para a versão corrigida da sua série (18.11.13, 19.0.10, 19.1.9, 19.2.9, 19.3.6, 19.4.3 ou 19.5.1). Estas versões trazem migrações de base de dados: numa instalação de um só servidor, conte com uma paragem curta. Depois, procure sinais de ataque com as regras de deteção que o GitLab publicou. - Next.js: na pasta do projeto, corra
npm ls next sharp. Atualize comnpm install next@16.4.1(ounext@15.5.28na série 15) e confirme que o sharp ficou na 0.35.5 ou mais recente; se não ficou, corranpm install sharp@0.35.5. Faça o build, teste e publique de novo, e não se esqueça de enviar o ficheiro de bloqueio atualizado. - Pillow e GitPython: corra
pip show pillow gitpython(oupip list | grep -i -E "pillow|gitpython"). Atualize compip install -U "pillow>=13.0.0" "gitpython>=3.2.1"e fixe as versões norequirements.txtou nopyproject.toml. A versão 13 do Pillow é uma versão maior: teste o tratamento de imagens antes de publicar. Se não precisa de abrir EPS, desinstale o Ghostscript do servidor. - PHP: se o site é em PHP e não pode confirmar que a aplicação nunca muda o serializador de sessões, desative o
session.upload_progressaté sair a correção. - Guarde prova do que fez. Registe as versões antes e depois e a data da atualização. Se trabalha com clientes abrangidos pela NIS2, é isto que lhe vão pedir.
Uma lição que se repete
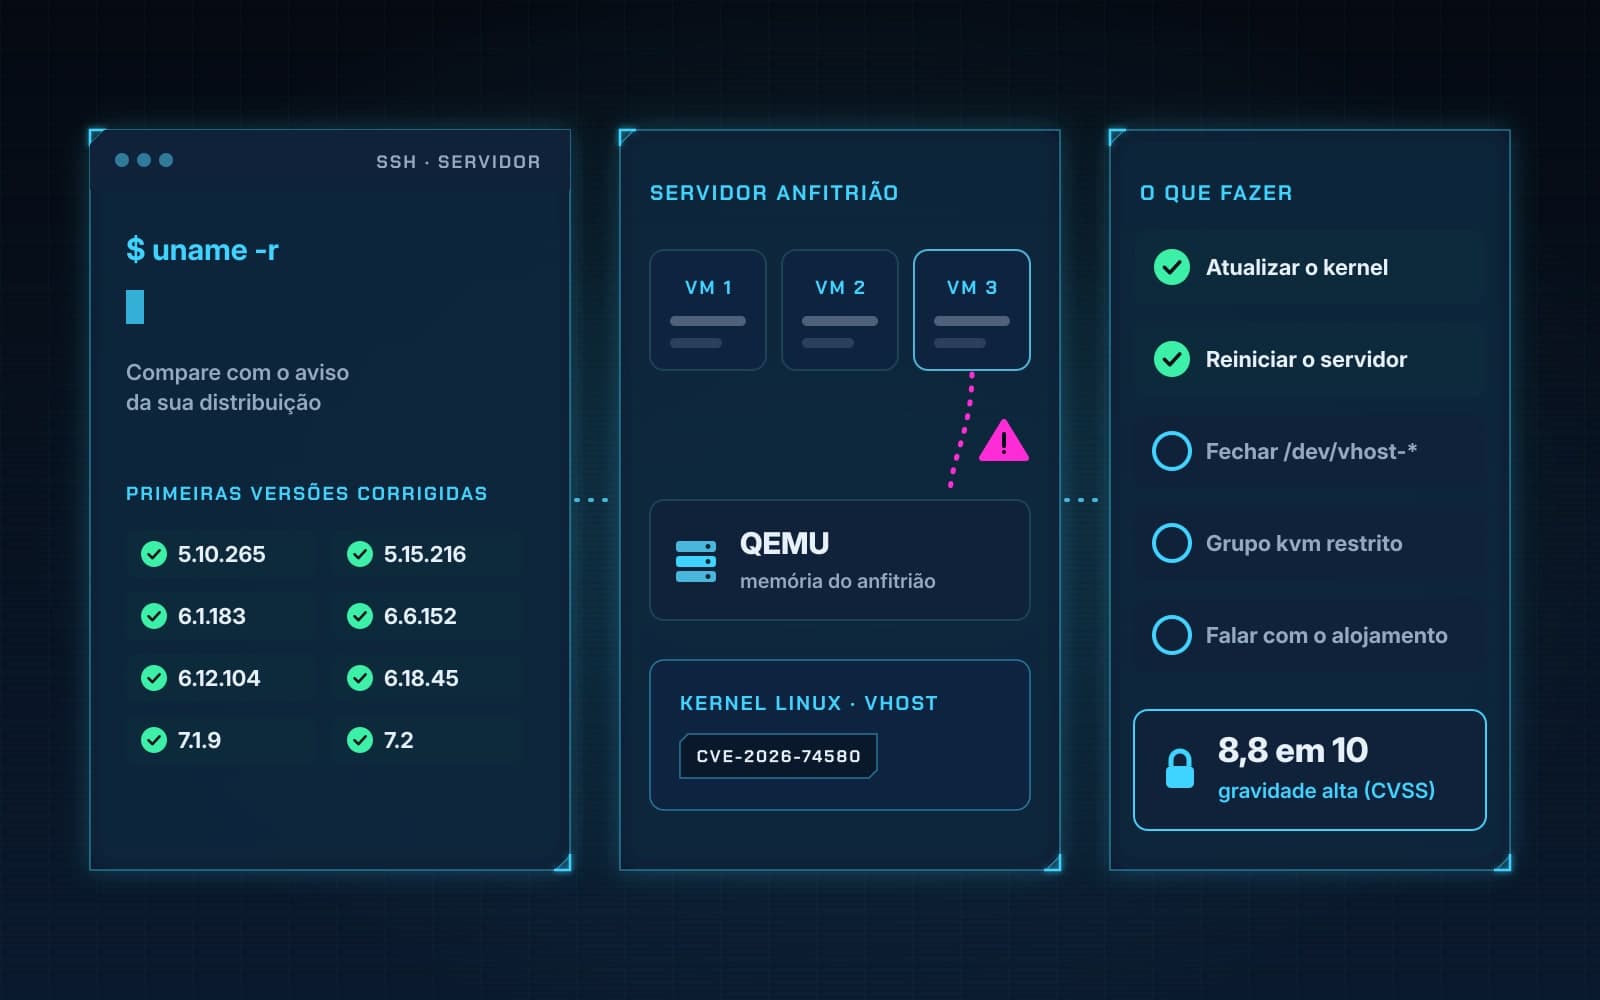
Estas falhas juntam-se ao Vghost no kernel Linux e às que contámos no artigo sobre o outubro negro na segurança. O padrão é o mesmo: as correções saem depressa, mas só protegem quem atualiza. Um site ou uma ferramenta sem manutenção regular fica exposto durante semanas. Além das atualizações, convém ter cópias de segurança testadas e saber o que fazer se o site for pirateado.
Quer saber se o seu site está protegido?
A MarcaWeb trata da cibersegurança de sites, lojas online e servidores: atualizações, monitorização e cópias de segurança, com resposta rápida quando sai uma falha destas. Comece pela auditoria gratuita ou fale connosco: escreva para info@marcaweb.pt ou ligue para o +351 920 260 897.
Fontes: GitLab, atualização de 12-10-2026, GitLab, atualização de 21-10-2026, CERT-EU (22-10-2026), Next.js (14-10-2026), GHSA-673q-mjm6-r5xr, GHSA-2464-fhr4-w9xw, sharp, CVE-2026-112900, Pillow 13.0.0 (16-10-2026), GitPython (14-10-2026) e oss-security, PHP (23-10-2026). Consultadas a 26-10-2026.