O Chrome já avisa antes de abrir sites sem HTTPS: o que a sua empresa deve verificar
O Chrome passou a pedir autorização antes de abrir sites sem HTTPS e a marcar sites suspeitos. Veja o que verificar no site da sua empresa.
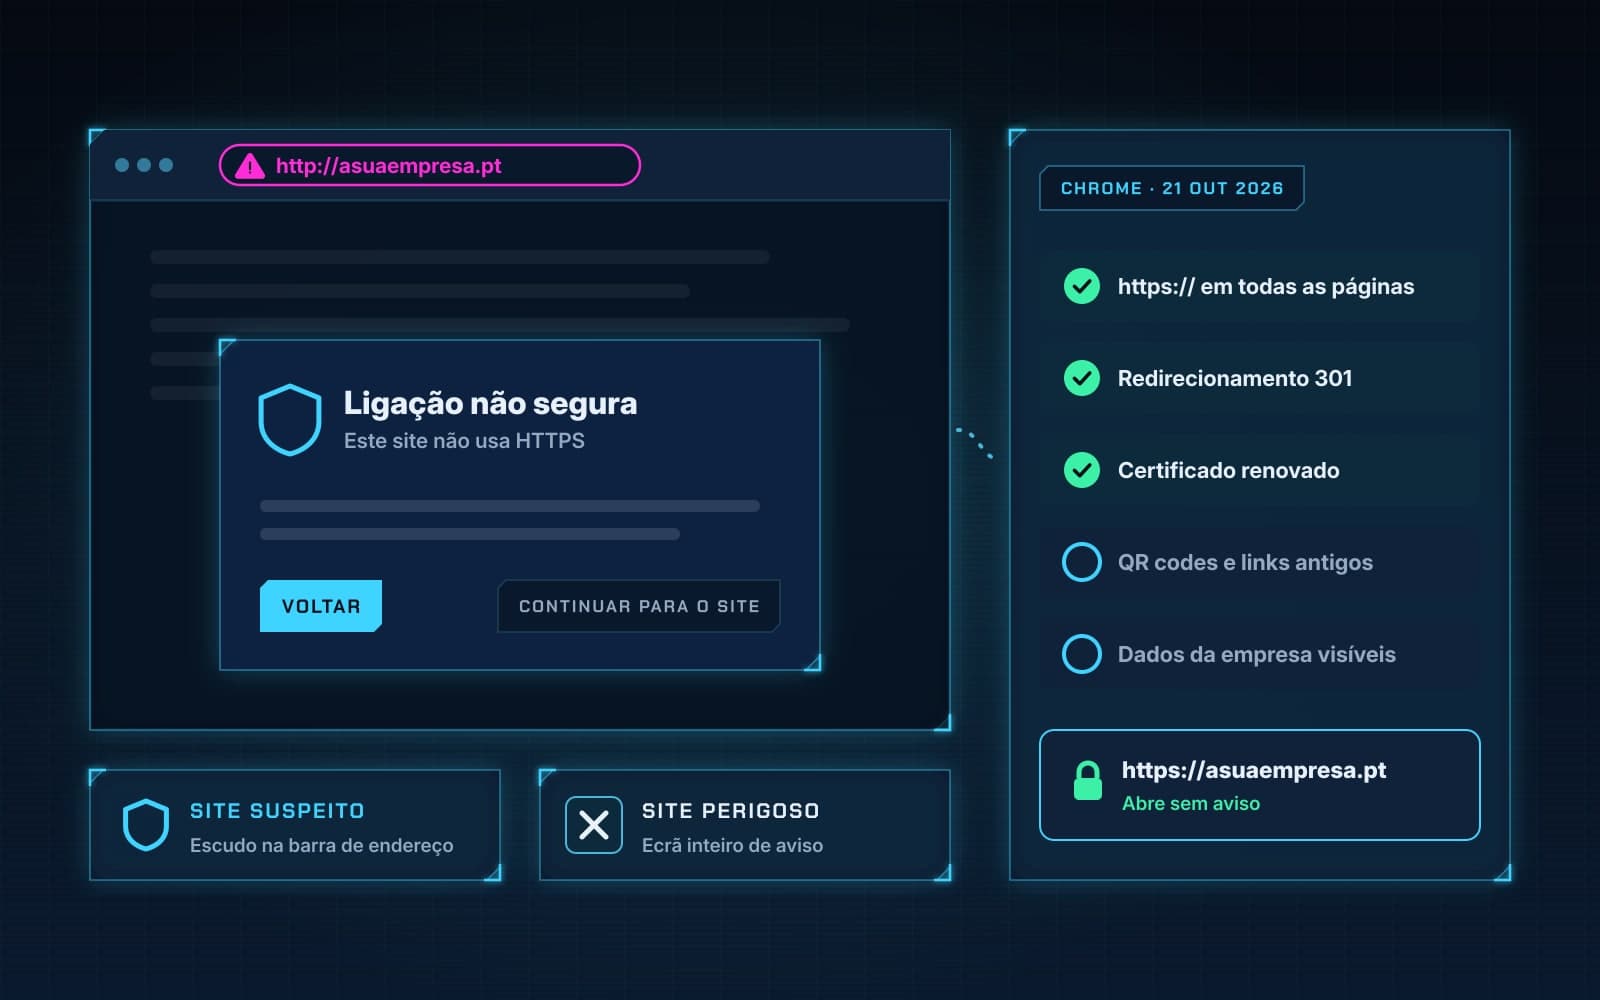
A 21 de outubro de 2026, a Google confirmou que o Chrome passou a pedir autorização ao utilizador antes de abrir uma ligação HTTP insegura, e isto para todos os utilizadores, por predefinição. Um dia antes, a 20 de outubro, a empresa tinha anunciado um novo aviso para sites "suspeitos", apoiado por um modelo Gemini, para quem usa a Proteção melhorada da Navegação Segura.
As duas mudanças foram noticiadas em Portugal, por exemplo pelo 4gnews, e lá fora pelo The Verge e pelo Android Authority. Pesquisas como "site não seguro como resolver" e "certificado SSL expirado" estão entre as sugestões do Google em português. Neste artigo explicamos o que mudou e o que deve verificar para que os seus clientes não encontrem um aviso antes de chegarem ao seu site.
O que mudou no Chrome a 21 de outubro
Até agora, um site sem HTTPS abria normalmente e o Chrome mostrava apenas a indicação "Não seguro" na barra de endereço. Segundo a publicação da equipa de segurança do Chrome, esse tipo de aviso tinha limites: passa despercebido, não aparece em redirecionamentos rápidos e, sobretudo, só surge depois de os dados já terem sido expostos.
Agora, o Chrome pergunta antes de fazer a ligação. A definição chama-se Usar sempre ligações seguras. Segundo a ajuda do Chrome em português, com esta opção o navegador tenta abrir os endereços em HTTPS e "apresenta um aviso antes de visitar um site que não o suporte".
A mudança foi anunciada com um ano de antecedência. Em outubro de 2025, a Google escreveu no artigo HTTPS by default que ativaria a opção por predefinição com o Chrome 154, em outubro de 2026. Antes disso, a partir de abril de 2026, a opção ficou ativa para os utilizadores com Proteção melhorada.
Pormenores que contam para quem tem um site:
- O aviso aparece na primeira visita a um site público sem HTTPS. Depois de o utilizador aceitar, o Chrome não volta a avisar, a menos que o site fique pelo menos duas semanas sem ser visitado.
- Não há avisos para endereços privados, como
intranet/ou192.168.0.1, usados em redes internas e em routers. - Segundo os primeiros dados da Google, quase 95% dos utilizadores do Chrome no computador não veem nenhum aviso de HTTP numa semana normal, e menos de 1% veem três ou mais.
Na prática, um site sem HTTPS é hoje uma exceção. Mas, quando o cliente é novo e chega pela primeira vez, é exatamente nesse momento que vê o aviso.
O aviso de site suspeito e o papel do Gemini
A segunda novidade, descrita no blogue da Google a 20 de outubro, aplica-se a quem tem a Proteção melhorada ligada. A Google diz que, em 2025, já eram mais de mil milhões de utilizadores do Chrome. Os avisos passam a ter dois níveis:
- Site suspeito: um veredicto "de menor confiança", quando a página mostra padrões enganadores habitualmente associados a sites maliciosos. Segundo o 9to5Google, surge um escudo na barra de endereço e uma janela com as opções "Marcar como seguro" ou "Voltar à segurança".
- Site perigoso: um veredicto de confiança elevada. Mantém-se o ecrã vermelho que ocupa a página inteira.
Para decidir, a Navegação Segura usa agora um modelo Gemini nos servidores da Google, em vez de o correr só no dispositivo. Esse modelo avalia o conteúdo da página: a marca representada, a intenção da página e a probabilidade de se tratar de uma burla. A decisão final junta esta análise à reputação do domínio e a outros sinais de segurança. A Google garante que o texto da página só é analisado quando há indícios fortes de burla e que esse conteúdo não é guardado nem usado para treinar modelos.
O próprio The Verge sublinha que, por ser um veredicto de menor confiança, um site legítimo pode ser assinalado por engano. É para esses casos que existe o botão "Marcar como seguro".
O que deve verificar no site da sua empresa
1. Todas as páginas abrem em HTTPS
Escreva o endereço do site com http:// e confirme que o navegador é redirecionado para https://. Faça o mesmo com e sem www e com subdomínios antigos, como a loja, as reservas ou uma página de campanha. Quando mudar endereços, use redirecionamentos permanentes (301), como explicamos em Mudar de site sem perder posições no Google.
2. Teste como um cliente novo
No seu Chrome, abra Definições > Privacidade e segurança > Segurança e confirme que a opção "Usar sempre ligações seguras" está ativa. Navegue pelo site, pela loja e pelos formulários. Em 2025, a Google recomendou a quem desenvolve sites que fizesse exatamente este teste para encontrar o que ainda falta migrar.
3. Links antigos fora do site
Os QR codes impressos, as assinaturas de email, os folhetos, as campanhas de email marketing, os perfis nas redes sociais e o Perfil da Empresa no Google podem ainda apontar para http://. Mas um domínio antigo sem certificado, usado só para redirecionar, pode gerar o aviso antes do redirecionamento.
4. Certificado válido e renovado
O HTTPS depende de um certificado SSL/TLS. Se expirar, o visitante vê outro erro, ainda mais assustador. Confirme com o seu alojamento que a renovação é automática; explicamos o que pedir em Alojamento web e domínios.
5. Não se pareça com uma burla
O Gemini avalia a marca, a intenção da página e a reputação do domínio. A Google não publica a lista completa de critérios, mas há boas práticas que ajudam qualquer visitante (e qualquer filtro) a confiar no site:
- um domínio coerente com o nome da marca;
- os dados legais da empresa visíveis, como explicamos em O que o site da sua empresa tem de mostrar por lei;
- nada de janelas a pedir para descarregar ficheiros, de falsas contagens decrescentes ou de pedidos para copiar e colar comandos.
Esta última técnica, a que a Google chama ClickFix, passou a ser detetada pelo Chrome nos utilizadores com Proteção melhorada.
6. Saiba onde ver se foi assinalado
Se um cliente disser que viu um aviso, consulte o estado do domínio no relatório de transparência da Navegação Segura e no relatório de problemas de segurança da Search Console. Muitas vezes, o aviso deve-se a um site comprometido, por exemplo por uma falha como a PHP2Shell. Nesse caso, siga os passos de O site foi pirateado: o que fazer nas primeiras horas. Depois de corrigir o problema, peça a revisão na Search Console.
Porque é que isto importa antes da Black Friday
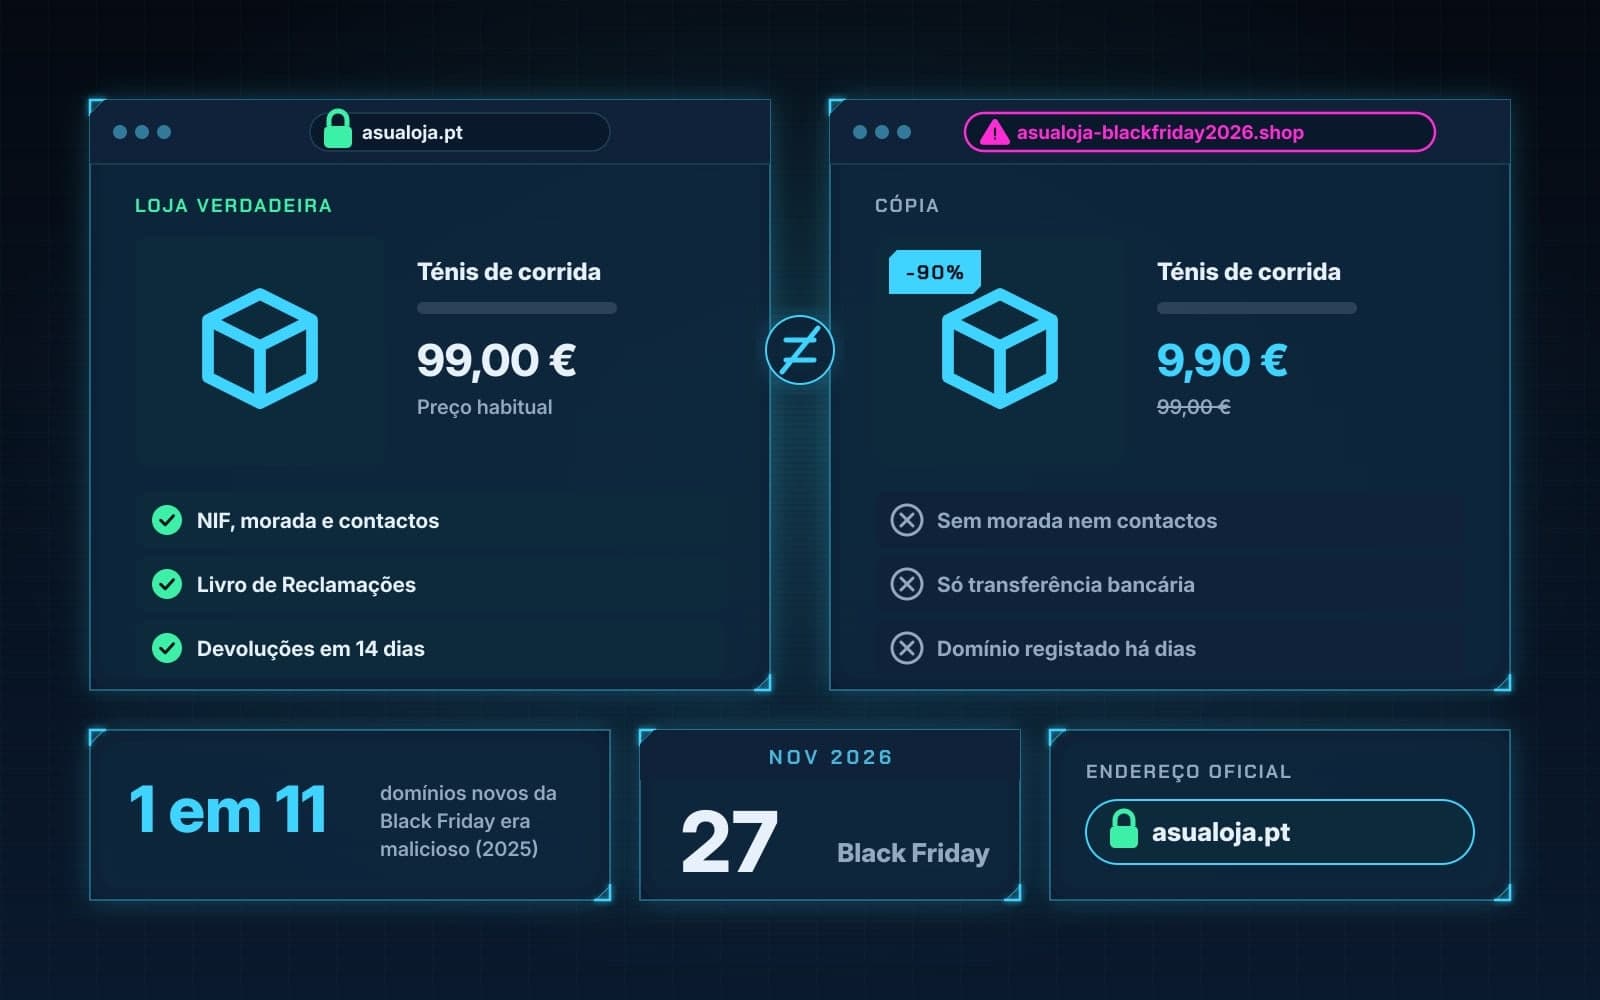
Nas próximas semanas, muitas lojas vão receber visitantes que nunca lá entraram, vindos de anúncios, de comparadores e de emails. São exatamente esses clientes que veem o aviso de HTTP na primeira visita. Ao mesmo tempo, a Google está a apertar o cerco às lojas falsas, um tema de que falámos em Black Friday 2026: lojas falsas copiam marcas verdadeiras. Um site legítimo, com HTTPS em todas as páginas e com a identidade da empresa bem clara, fica do lado certo dessa linha.
Em resumo
Desde 21 de outubro de 2026, o Chrome pede autorização antes de abrir sites públicos sem HTTPS, para todos os utilizadores, e assinala sites "suspeitos" a quem usa a Proteção melhorada. Confirme que todas as páginas e links antigos usam HTTPS, que o certificado se renova sozinho e que o site mostra quem é a empresa. Se aparecer um aviso, comece pela Search Console.
Quer saber se o seu site passa no teste?
A nossa auditoria gratuita verifica a segurança, o desempenho e o SEO do seu site e explica o que corrigir. Veja também o que significa a nota de segurança. Para migrar o site para HTTPS ou rever a loja online antes da Black Friday, escreva para info@marcaweb.pt ou ligue para o +351 920 260 897.