Anúncios que infetam sem um clique: o que o caso AdFection muda para as empresas
O caso AdFection mostra que um anúncio pode instalar spyware sem um clique. O que o Citizen Lab descobriu e como proteger a sua empresa.
Durante anos, o conselho foi simples: não clique em links estranhos. Uma investigação publicada a 15 de outubro de 2026 mostra que isso já não chega. Investigadores do Citizen Lab, da Universidade de Toronto, confirmaram pela primeira vez um ataque em que um programa de espionagem foi instalado em dispositivos apenas porque um anúncio foi mostrado no ecrã. Sem clique, sem download, sem nada que o utilizador pudesse notar.
Os investigadores chamaram a esta técnica AdFection. Os alvos confirmados eram jornalistas, e não pequenas empresas. Mas o caso expõe uma fragilidade da publicidade online que toca qualquer pessoa com um telemóvel ou um computador, e qualquer empresa que mostra ou compra anúncios.
O que foi descoberto
Segundo o relatório do Citizen Lab, publicado em conjunto com uma investigação da empresa de segurança Confiant:
- Dispositivos da cadeia de televisão Al Jazeera foram infetados com o spyware da Candiru, uma empresa israelita de vigilância, através de anúncios direcionados. A Al Jazeera forneceu provas de ataques a pelo menos 45 dispositivos entre 2024 e 2025, de acordo com o BleepingComputer.
- Os anúncios foram comprados pela Discover-Tech, uma empresa israelita que se apresentava como agência de publicidade. O Citizen Lab diz não ter encontrado qualquer sinal de atividade publicitária legítima.
- A Discover-Tech operava uma plataforma chamada Controlium, que permitia aos seus clientes identificar, seguir e infetar dispositivos no momento em que o anúncio aparecia.
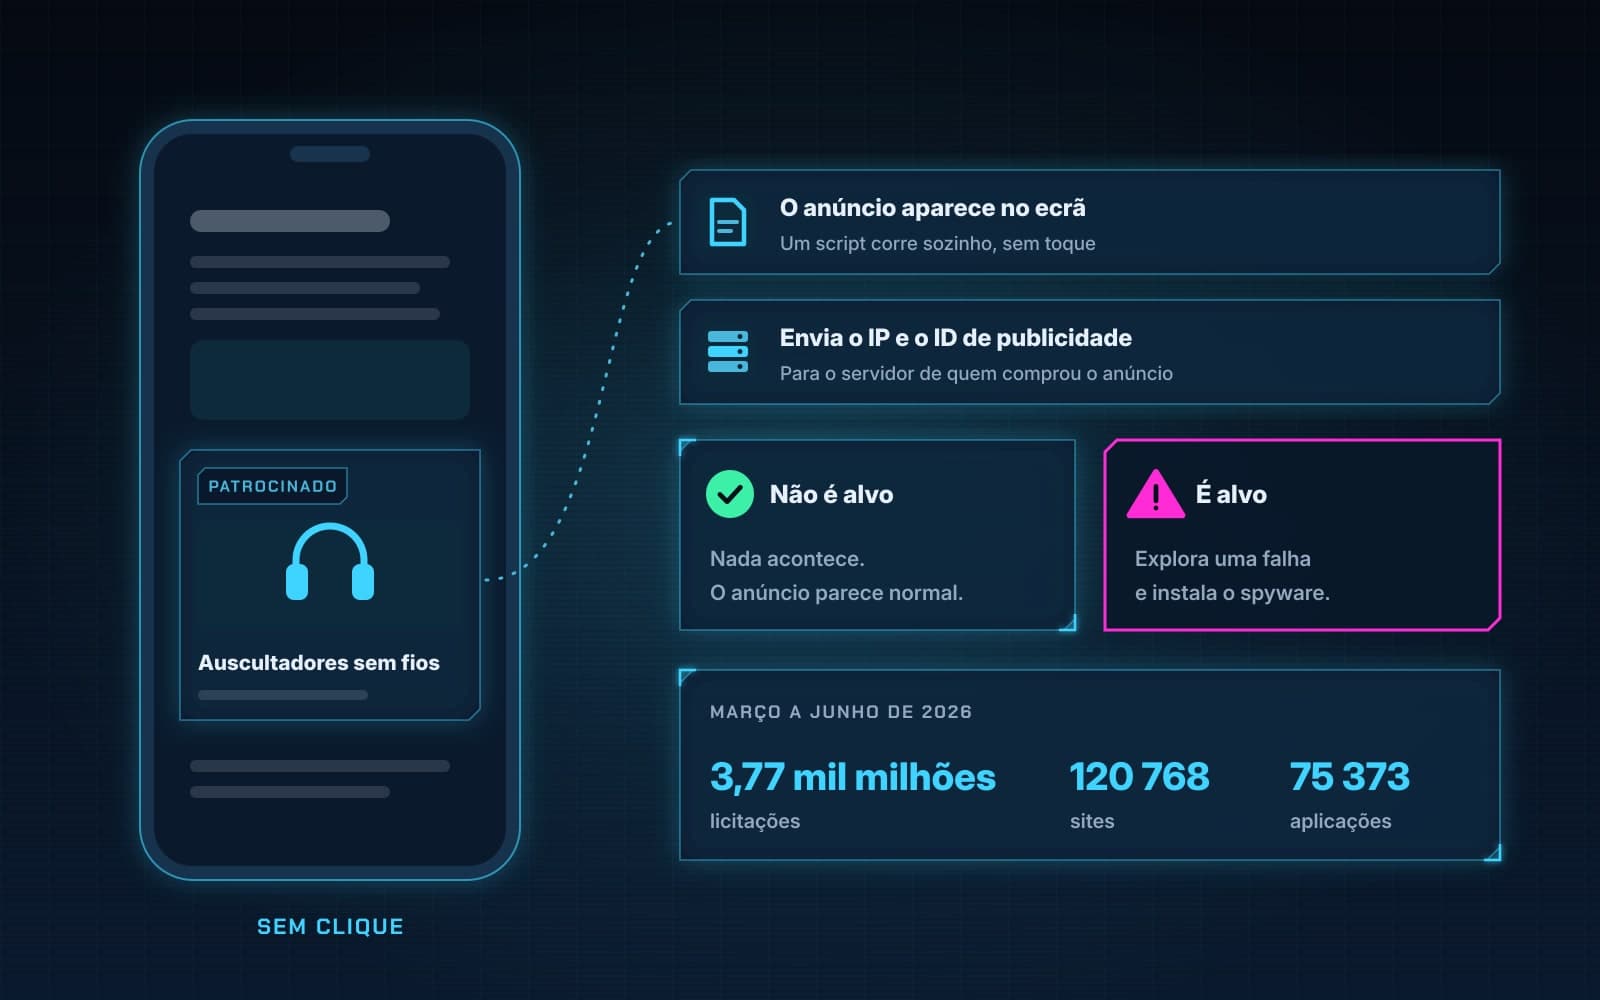
- Entre março e junho de 2026, a empresa fez 3,77 mil milhões de licitações e ganhou 442 milhões de leilões de publicidade. Os anúncios com o código dos atacantes apareceram em 75 373 aplicações Android e iOS e em 120 768 sites. O Citizen Lab sublinha que estes números não correspondem a infeções.
- Os investigadores estimam que entre centenas de milhares e milhões de utilizadores foram encaminhados para os servidores ligados à operação, provavelmente para seguimento e reconhecimento em grande escala.
Como funciona um ataque sem clique
A maior parte dos anúncios que vê na Internet resulta de um leilão de milissegundos. Quando abre uma página ou uma aplicação, o espaço publicitário é posto a leilão e várias empresas licitam para lhe mostrar um anúncio. Para decidirem quanto pagar, recebem dados sobre o seu dispositivo, como o endereço IP e o identificador de publicidade do telemóvel.
Neste caso, o anúncio em si parecia inofensivo. Segundo o Pplware, promovia produtos banais, como telemóveis ou auscultadores, e o Citizen Lab confirma que não continha o código malicioso. Quando aparecia no ecrã, um pequeno script contactava os servidores da Discover-Tech com os dados do dispositivo. Se o dispositivo não fosse um alvo, não acontecia mais nada. Se fosse, o servidor enviava código que explorava uma falha do navegador ou da aplicação e instalava o spyware.
É esta separação que tornava o esquema tão difícil de detetar. As plataformas que verificavam os anúncios viam apenas uma imagem e um script aparentemente normais.
Onde apareceram estes anúncios
O Citizen Lab encontrou anúncios da Discover-Tech em aplicações como o Duolingo, o Yahoo Mail, o Viber e o Truecaller, em aplicações de meteorologia e de encontros, e em sites de grande audiência como a BBC, o New York Times e o AccuWeather. Os donos desses sites e aplicações não tinham, aparentemente, forma de saber o que estava a ser servido através dos seus espaços publicitários.
Os dados de licitação mostram ainda anúncios exibidos em redes do Parlamento Europeu, da Comissão Europeia, do Conselho da União Europeia, da NATO e das Nações Unidas, bem como de ministérios, forças armadas e empresas de infraestruturas críticas em vários países. O relatório nota que um anúncio exibido não confirma uma infeção, mas confirma pelo menos a recolha de dados sobre o dispositivo.
O caso também tem uma ligação a Portugal. Ao analisar a infraestrutura da Bindecy, outra empresa de exploits associada à Controlium, o Citizen Lab localizou alguns dos seus operadores em vários países europeus, Portugal incluído.
O sistema de "certificação" falhou
O dado mais preocupante para quem anuncia online é este: a Discover-Tech constava de listas de fornecedores "certificados" e "aprovados" da Google e da IAB Europe, a associação europeia do setor. Servia anúncios através de redes como a Google, a Yandex e a Beeswax, e usava os mecanismos de consentimento do RGPD para chegar a utilizadores na União Europeia.
Depois de alertadas pelos investigadores, a Google e a IAB Europe retiraram a empresa das suas listas, e a Google e a Beeswax cortaram-lhe o acesso. Segundo o BleepingComputer, também a Eskimi e a Vungle removeram contas e bloquearam domínios. O Citizen Lab acredita, porém, que a Discover-Tech dificilmente é a única empresa a usar este caminho.
Não é a primeira vez que o tema surge. No final de 2025, a Amnistia Internacional já tinha documentado um método semelhante, chamado Aladdin, com base em documentos internos da empresa de vigilância Intellexa. A diferença é que o AdFection foi apanhado em ataques reais.
O que isto significa para uma PME
Seja realista: se não é jornalista, político ou alvo de espionagem, é pouco provável que alguém pague um spyware deste nível para entrar no seu telemóvel. Mas o caso mostra três coisas que dizem respeito a qualquer empresa.
1. A publicidade é agora uma questão de segurança. O próprio Citizen Lab escreve que "não há, atualmente, uma forma consistentemente segura" de expor os utilizadores e as redes de uma organização a anúncios direcionados, e trata o bloqueio de anúncios como uma boa prática de cibersegurança.
2. O seu site pode servir anúncios que não controla. Se o seu site mostra publicidade de terceiros, cada anúncio é código de outra empresa a correr no navegador dos seus visitantes. O mesmo vale para pixels, widgets e scripts de seguimento.
3. Os dados de publicidade circulam muito mais do que parece. Cada leilão envia dados sobre o dispositivo a dezenas de empresas, e este caso mostra que nem todas são o que dizem ser.
Medidas práticas para a sua empresa
Com base nas recomendações do Citizen Lab e na nossa experiência:
- Bloqueie anúncios nos dispositivos de trabalho. Uma extensão de bloqueio de confiança no navegador, ou um filtro de DNS na rede do escritório, reduz muito a exposição. Pode fazê-lo no router ou com um serviço de DNS com filtragem.
- Desative o identificador de publicidade nos telemóveis da empresa. No Android e no iPhone, pode desativar o seguimento ou repor o identificador nas definições de privacidade. Se gere vários telemóveis, uma ferramenta de gestão de dispositivos (MDM) faz isto para todos.
- Prefira navegadores com proteção contra seguimento. O Citizen Lab recomenda navegadores que bloqueiam rastreadores e suportam o Global Privacy Control.
- Atualize sempre o sistema e o navegador. O ataque explorava falhas do navegador. As atualizações de segurança fecham as falhas conhecidas.
- Reveja os scripts de terceiros no seu site. Mantenha só os que precisa, carregue-os apenas depois do consentimento e use uma política de segurança de conteúdos (CSP) que limite de onde pode vir código. Explicámos a parte do consentimento em Consent Mode v2: o aviso de cookies que a Google não ouve.
- Se o site mostra anúncios, pense no que ganha. Para muitas empresas, o rendimento da publicidade de terceiros é pequeno face ao risco e ao impacto na velocidade do site.
- Inclua o tema na formação da equipa. Junte-o aos cuidados com o email de phishing: o perigo já não está só no clique.
Comece por ver o que o seu site carrega
A nossa auditoria gratuita analisa a segurança do seu site, incluindo os cabeçalhos de segurança como a CSP, e mostra o que corrigir. Se tiver dúvidas sobre o resultado, explicamos tudo em Auditoria gratuita ao site: o que significa a nota e o que corrigir.
Em resumo
O Citizen Lab confirmou o primeiro caso público de spyware instalado sem qualquer clique, apenas através de anúncios direcionados. A empresa responsável chegou a estar em listas de fornecedores certificados da Google e da IAB Europe, e os seus anúncios apareceram em mais de 120 mil sites e 75 mil aplicações. Para uma PME, a lição é tratar a publicidade e os scripts de terceiros como uma questão de segurança: bloquear anúncios nos dispositivos de trabalho, manter tudo atualizado e controlar o que o próprio site carrega.
Quer saber o que o seu site está a carregar?
A MarcaWeb constrói e mantém sites à medida em Next.js, com a segurança tratada desde o primeiro dia. Comece pela auditoria gratuita ou fale connosco: escreva para info@marcaweb.pt ou ligue para o +351 920 260 897.