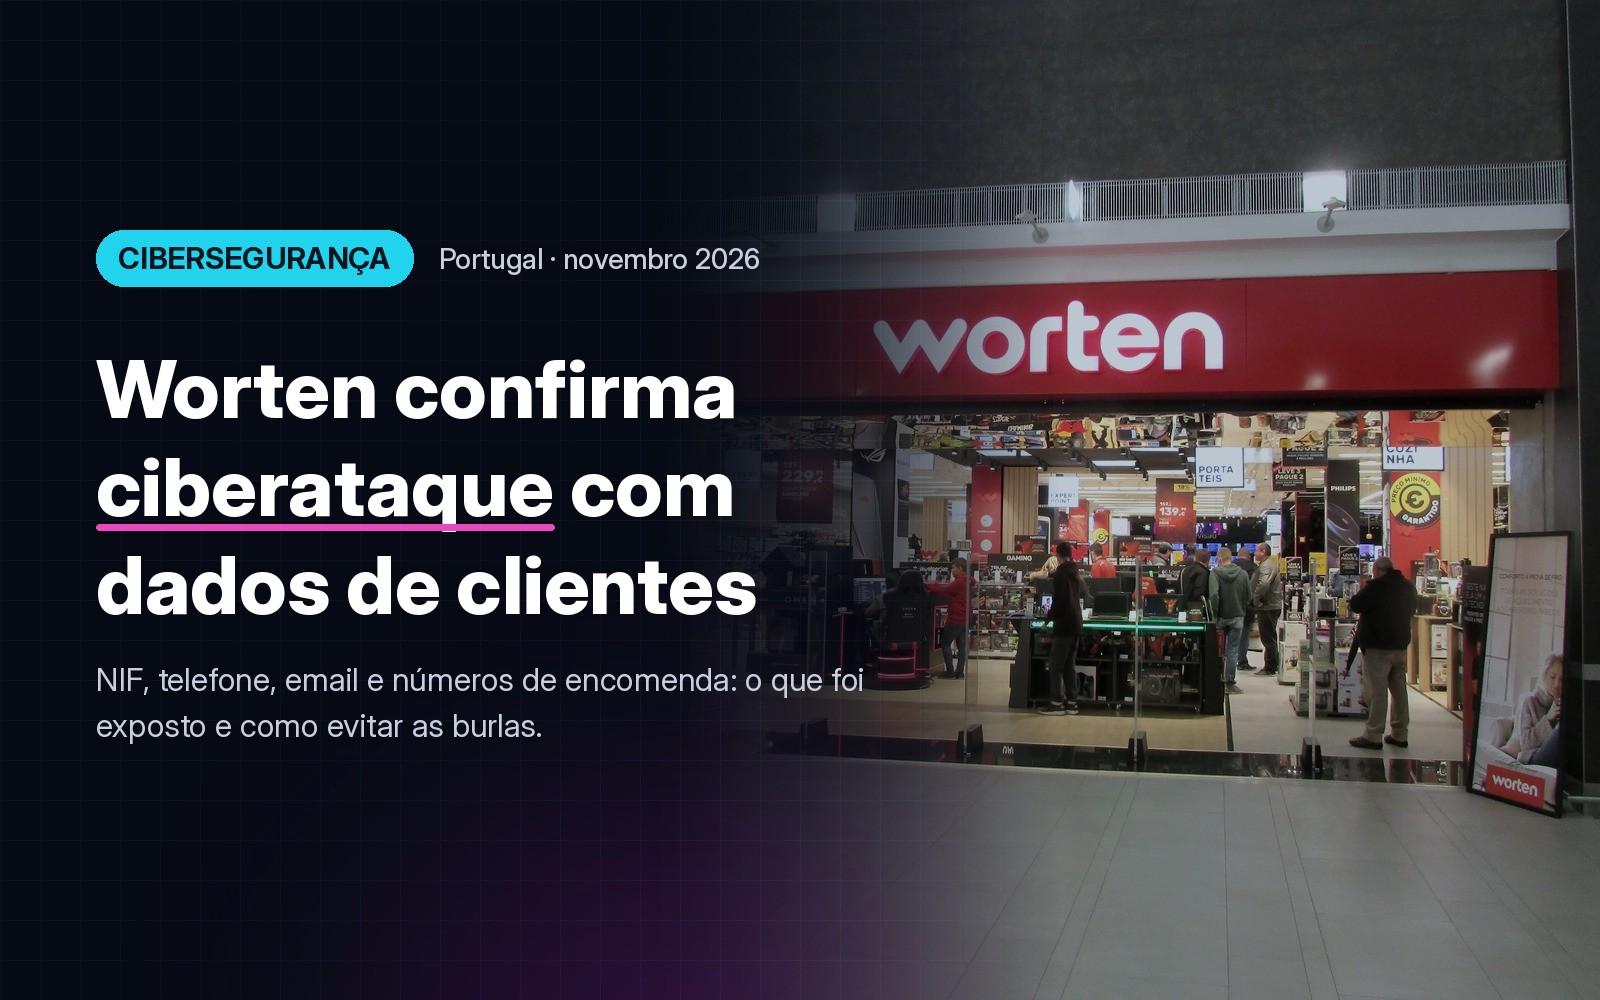
Worten confirma ciberataque com dados de clientes expostos: o que fazer para evitar burlas
A Worten confirmou um ciberataque que expôs NIF, telefone, email e números de encomenda. O que se sabe, o que falta saber e como evitar as burlas.
Neste artigo · 6 secções
A Worten confirmou esta quarta-feira, 11 de novembro, que foi alvo de um ataque informático que a própria empresa classifica como «criminoso». Numa mensagem enviada aos clientes, a retalhista do grupo Sonae diz que houve acesso não autorizado a alguns dados pessoais de um «grupo reduzido» de clientes. Entre eles estão o NIF, o telefone, o email e, em alguns casos, o número da encomenda. Neste artigo explicamos o que se sabe, o que ainda não foi revelado, porque é que estes dados são ouro para os burlões e o que clientes e lojas online devem fazer já, a duas semanas da Black Friday.
O que a Worten confirmou
Segundo o Jornal de Negócios, que teve acesso à mensagem enviada aos clientes, a Worten afirma que o acesso aconteceu apesar de «todos os esforços e medidas implementadas». Assim que detetou a situação, foi «ativado o protocolo interno de resposta a incidentes de segurança para conter a situação». A empresa diz que já corrigiu a origem do ataque, que reforçou a proteção dos acessos aos seus sistemas e que está a trabalhar em «estreita articulação» com as autoridades competentes. A notícia foi também dada pela Sábado e pelo Pplware.
Que dados foram expostos
- Número de contribuinte (NIF);
- Contacto telefónico;
- Endereço de email;
- Em alguns casos, o número de identificação de encomendas.
O que a Worten diz que não foi afetado
De acordo com a empresa, não houve acesso a palavras-passe nem a dados de pagamento, como números de cartão bancário, e nenhuma informação foi alterada ou apagada. Por isso, a Worten assinala que não é possível entrar nas contas dos clientes nem fazer pagamentos com estes dados. Ao mesmo tempo, avisa para tentativas de burla em que os dados possam ser usados em contactos falsos.
O que ainda não se sabe
Até ao momento em que escrevemos, a Worten não revelou:
- quantos clientes foram afetados (fala apenas num «grupo reduzido»);
- quando o ataque começou e quando foi detetado;
- como os atacantes entraram nos sistemas, nem se foi através de um fornecedor;
- quem está por trás do ataque e se houve algum pedido de resgate;
- que autoridades foram contactadas em concreto.
Também não encontrámos, até agora, nenhuma reivindicação pública do ataque por parte de grupos de cibercrime. Se surgir, deve ser lida com cautela até ser confirmada pela empresa ou pelas autoridades.
Não é a primeira vez que a Worten aparece nestas notícias
Em março de 2025, um utilizador de um fórum da dark web disse ter dados de «mais de 9,6 milhões de indivíduos únicos» ligados à Worten e pô-los à venda. Na altura, a empresa respondeu que essa alegação «não corresponde à verdade», que os seus sistemas «não foram comprometidos de qualquer forma» e que não tinha recebido qualquer pedido de resgate, segundo o Público. A Polícia Judiciária disse então que estava a acompanhar o caso de forma preventiva. Não há qualquer ligação conhecida entre esse episódio e o de agora. A diferença é que, desta vez, é a própria Worten a confirmar o acesso indevido.
Porque é que NIF e número de encomenda alimentam burlas
Sozinhos, estes dados não abrem contas nem fazem pagamentos. O perigo está noutro lado: tornam uma mensagem falsa muito mais credível. Um burlão que sabe o seu email, o seu telefone, o seu NIF e até o número de uma encomenda real pode escrever algo como:
- «A sua encomenda n.º … está retida. Pague 1,99 € de taxa de entrega neste link.»
- «Houve um erro na fatura com o NIF …. Confirme os dados do cartão para receber o reembolso.»
- Uma chamada de um falso «apoio ao cliente» que cita a sua encomenda e pede um código que acabou de chegar por SMS.
É o tipo de burla por SMS (smishing) e por email (phishing) que já explicámos noutros artigos, como os cinco sinais de um email de phishing antes de clicar e as burlas por WhatsApp que a PJ já trata como um fenómeno de massa. Com a Black Friday a 27 de novembro e o Natal logo a seguir, as mensagens sobre entregas e reembolsos vão multiplicar-se, o que torna as falsas ainda mais difíceis de distinguir.
O que fazer se é cliente da Worten
- Desconfie de mensagens sobre encomendas, entregas ou reembolsos, mesmo que tragam o seu NIF ou um número de encomenda verdadeiro. Ter esses dados não prova que a mensagem é legítima.
- Não clique em links nem ligue para números que venham na mensagem. Confirme sempre a encomenda diretamente na app ou no site oficial da Worten, escrevendo o endereço à mão.
- Nunca partilhe códigos recebidos por SMS, dados de cartão ou credenciais do MB WAY, seja por telefone, SMS, email ou WhatsApp.
- Mude a palavra-passe se a usa noutros sites. A Worten diz que as palavras-passe não foram acedidas, por isso não é obrigatório, mas reutilizar a mesma palavra-passe em vários serviços é sempre um risco.
- Ative a verificação em dois passos no email e nos serviços mais importantes, para que uma palavra-passe roubada não chegue para entrar.
- Se achar que os seus direitos não foram respeitados, pode pedir esclarecimentos à Worten e, como qualquer titular de dados, apresentar queixa à Comissão Nacional de Proteção de Dados (CNPD).
O que as PME e lojas online devem aprender
Este caso mostra que até uma grande retalhista, com equipas e investimento em segurança, pode ter um incidente. Para uma PME com loja online, as lições são diretas:
- Tenha um plano de resposta a incidentes escrito. A Worten fala num «protocolo interno» ativado logo após a deteção. Uma pequena empresa precisa do mesmo: quem decide, quem fala com clientes, quem fala com o fornecedor do site e onde estão os contactos. O nosso guia sobre o que fazer nas primeiras horas com um site pirateado é um bom ponto de partida.
- Conheça as obrigações do RGPD. Em regra, uma violação de dados pessoais tem de ser notificada à CNPD no prazo de 72 horas após a empresa tomar conhecimento (artigo 33.º). Quando o risco para as pessoas é elevado, também os titulares têm de ser informados sem demora injustificada (artigo 34.º), com uma explicação clara do que aconteceu e do que devem fazer.
- Controle os acessos. Cada pessoa deve ter apenas o acesso de que precisa, com contas individuais, autenticação de dois fatores (MFA) obrigatória no painel da loja, no email e no alojamento, e remoção imediata de contas de ex-colaboradores e fornecedores.
- Vigie os fornecedores. Plugins, plataformas de email marketing, CRM e transportadoras têm muitas vezes acesso aos mesmos dados de clientes. Saiba quem tem acesso a quê e exija MFA e contratos de tratamento de dados.
- Guarde menos dados. O que não está guardado não pode ser roubado. Reveja que dados recolhe, durante quanto tempo os guarda e se precisa mesmo de todos.
- Mantenha tudo atualizado. Muitas intrusões começam por falhas conhecidas por corrigir, como as que referimos no artigo sobre as falhas do Outlook e do Chrome já exploradas este mês.
- Avise os clientes antes dos burlões. Diga com clareza, no site e por email, como a loja comunica e o que nunca pede (códigos, dados de cartão por mensagem). Isto reduz o sucesso das burlas em seu nome.
Se quer saber em poucos minutos como está a segurança e a configuração do site da sua empresa antes da Black Friday, a auditoria gratuita da MarcaWeb mostra o que corrigir primeiro. Vale também a pena rever o nosso artigo sobre lojas falsas na Black Friday e como proteger a sua loja online.
O que acompanhar
Há três coisas a seguir nos próximos dias: se a Worten divulga quantos clientes foram afetados e como aconteceu o ataque, se a CNPD ou o Centro Nacional de Cibersegurança se pronunciam, e se surgem campanhas de SMS ou email a usar o nome da Worten. Vamos atualizar este artigo se houver novidades confirmadas.
Foto de capa: loja Worten no centro comercial MAR Shopping, em Loulé, 2017. Autor: Kolforn, via Wikimedia Commons, licença CC BY-SA 4.0. Imagem adaptada pela MarcaWeb (recorte, cores e texto) e partilhada nos mesmos termos.