phpAfterShell: nova falha crítica no PHP e 17 correções. O que atualizar no seu site
A falha phpAfterShell no PHP não fica resolvida com as correções de outubro. Que versões instalar, quem está afetado e o que fazer no site esta semana.
Neste artigo · 8 secções
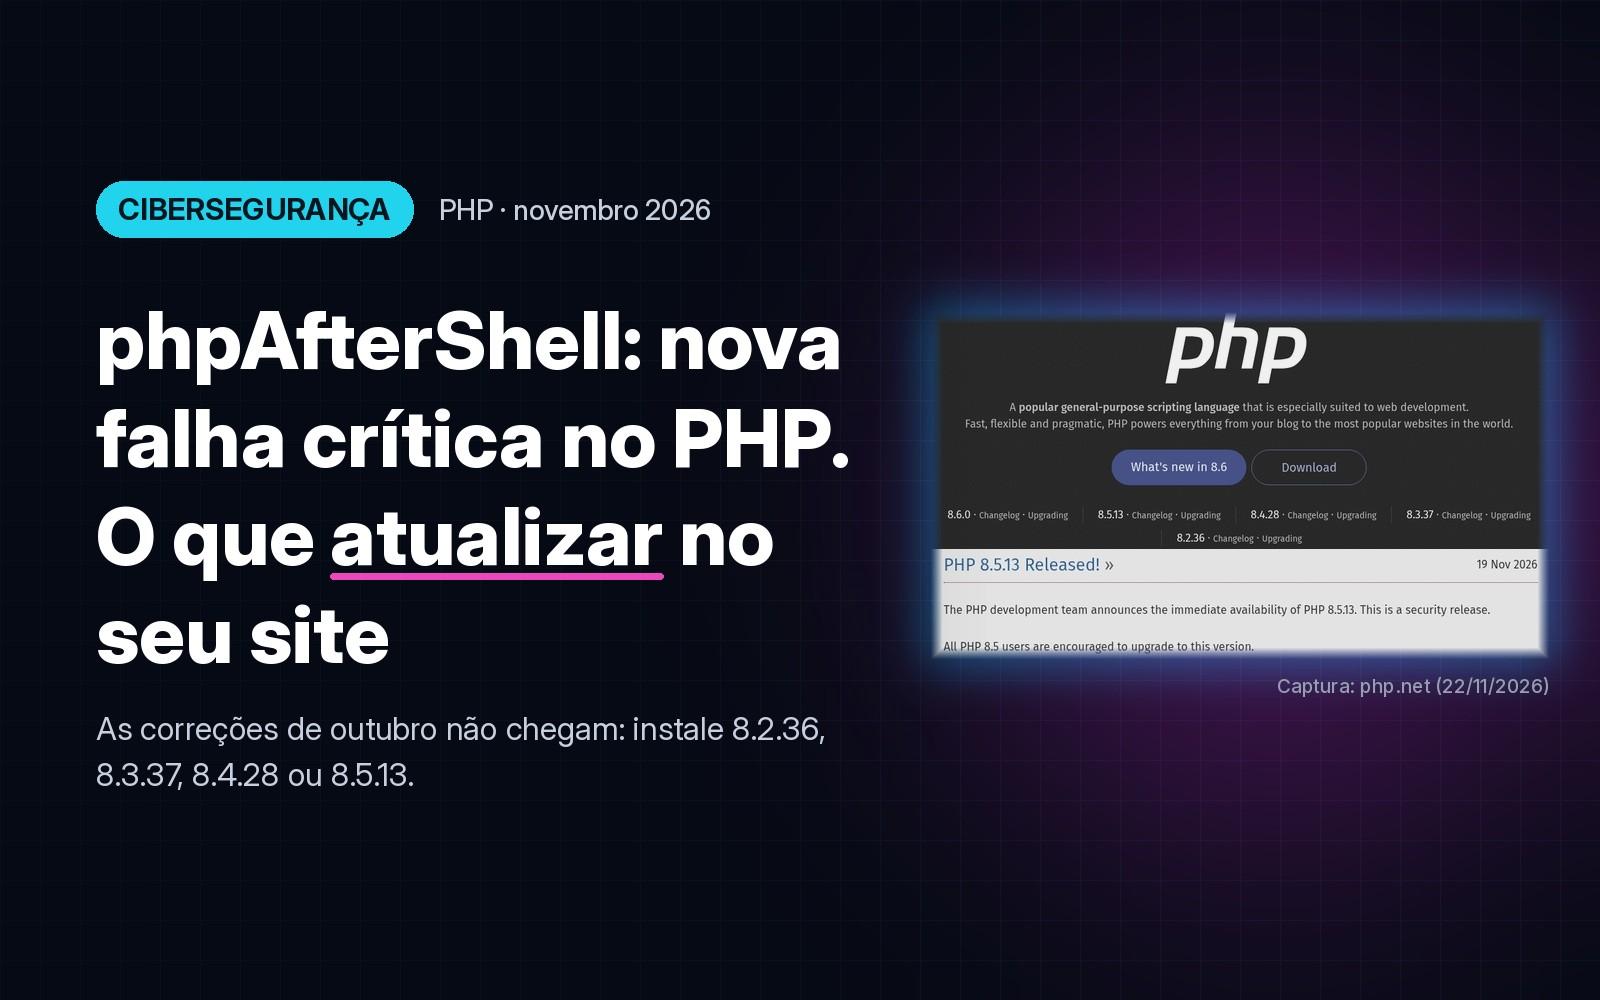
A 19 de novembro de 2026, a equipa do PHP publicou novas versões de segurança para todos os ramos suportados: 8.2.36, 8.3.37, 8.4.28 e 8.5.13. No mesmo dia saiu o PHP 8.6.0. As atualizações corrigem 17 vulnerabilidades, sete delas classificadas como críticas, segundo a análise da Cloudflare. A que mais está a dar que falar chama-se phpAfterShell.
O ponto que interessa a quem tem um site: as correções de 21 de outubro, as do PHP2Shell, não chegam. Um servidor atualizado nessa altura continua exposto a esta nova falha até instalar as versões de novembro. Explicamos o que foi corrigido, quem está afetado e o que fazer esta semana.
O que é o phpAfterShell
A falha tem o identificador CVE-2026-126714 e nota 9,2 em 10 (CVSS 4.0), segundo o aviso oficial do PHP. Foi descoberta pela empresa de segurança depthfirst, que a comunicou à equipa do PHP.
O problema está na forma como o PHP guarda as sessões em ficheiros, que é o modo predefinido (session.save_handler = files). As sessões são o que permite a um site lembrar-se de quem tem login feito, do carrinho de compras ou de um formulário a meio.
Segundo o aviso, quando o PHP atualiza uma sessão escreve os novos dados por cima do ficheiro antigo sem o apagar primeiro. Se essa escrita for interrompida a meio, o ficheiro pode ficar com o início da sessão nova e o fim da antiga. Com os dados certos, essa mistura é lida no pedido seguinte como uma sessão válida, mas com outro significado: o PHP pode acabar por criar objetos escolhidos pelo atacante.
Para isso, o atacante precisa de:
- influenciar o conteúdo da sessão. O caminho mais fácil é a funcionalidade de progresso de envio de ficheiros (
session.upload_progress), que o PHP processa antes de o código do site começar a correr; - interromper a escrita no momento certo;
- e, para chegar à execução de código, uma «cadeia» de objetos aproveitável na aplicação.
A depthfirst diz que conseguiu executar código remotamente sem depender da aplicação, juntando um segundo erro de memória numa classe interna do PHP, cujos detalhes ainda não divulgou. Segundo o The Hacker News, a mesma técnica pode também alterar valores normais da sessão, como quem está autenticado ou que permissões tem.
O aviso do PHP indica que o código afetado existe desde o PHP 4.1.0.
Porque é que a correção de outubro não chegou
Em outubro, a correção do PHP2Shell limitou que objetos o PHP pode carregar enquanto regista o progresso de um envio de ficheiros. Segundo os investigadores, isso travou o ataque original, mas não mexeu na forma como o ficheiro da sessão é escrito. No phpAfterShell, os dados maliciosos ficam gravados no disco e só são ativados mais tarde, quando uma página normal do site abre a sessão.
A nova versão passa a esvaziar o ficheiro da sessão antes de cada escrita e cancela a escrita se isso falhar.
Já está a ser explorada?
Até agora, não há registo de ataques. Nem a equipa do PHP nem a depthfirst relatam exploração, segundo o The Hacker News. A Cloudflare escreveu que, a 19 de novembro, nenhuma das 17 vulnerabilidades estava no catálogo de falhas exploradas da agência norte-americana CISA. Já as duas falhas PHP2Shell de outubro foram adicionadas a esse catálogo, segundo a Cyber Security News.
Isso não é razão para esperar. Como já vimos com o PHP2Shell, entre a publicação de uma correção e as primeiras tentativas de ataque passa cada vez menos tempo.
As outras 16 falhas corrigidas
O registo de alterações do PHP 8.5.13 lista as restantes correções de segurança. Entre as que mais interessam a um site:
- CVE-2026-115560: um desencontro no formato das sessões pode levar à execução remota de código;
- CVE-2026-129496 e CVE-2026-129474: dois erros de memória (fuso horário e backtraces de métodos mágicos) que podem levar à execução remota de código;
- CVE-2026-129289: request smuggling no PHP-FPM, através de um corpo de pedido HTTP não lido;
- CVE-2026-129292: XSS na página de estado do PHP-FPM;
- CVE-2026-129538: leitura e escrita fora dos limites no PHP-CGI;
- CVE-2026-128064: endereços com HTTPS ou FTPS em maiúsculas e minúsculas misturadas (por exemplo,
HTTPS://) podiam expor dados sem encriptação.
No anúncio prévio de 18 de novembro, a equipa do PHP avisou que as falhas críticas exigem configurações que não são as predefinidas ou que são pouco comuns. Ainda assim, o phpAfterShell afeta o modo de sessões predefinido e, segundo a depthfirst, qualquer aplicação com uma versão afetada e sessões em ficheiro fica exposta até atualizar o PHP.
O que fazer esta semana
1. Confirme a versão do PHP que serve o site. Não basta ver a versão na linha de comandos: o PHP que responde aos pedidos web pode ser outro. No WordPress, veja em Ferramentas › Saúde do site › Informação › Servidor. As versões seguras são 8.2.36, 8.3.37, 8.4.28, 8.5.13 ou 8.6.0.
2. Peça ao alojamento a atualização, por escrito. Em alojamento partilhado, quem atualiza o PHP é o fornecedor. Atenção: as distribuições Linux podem incluir a correção sem mudar o número da versão. Se o número não mudar, peça ao fornecedor que confirme que o pacote instalado inclui a correção do CVE-2026-126714.
3. Reinicie e volte a publicar. Depois de atualizar, é preciso reiniciar todos os processos do PHP (PHP-FPM). Se o site corre em contentores (Docker), reconstrua as imagens e volte a publicar.
4. Se não puder atualizar já, desligue o progresso de envio. No php.ini ou no painel do alojamento, defina session.upload_progress.enabled = 0 e reinicie o PHP. É uma medida temporária: fecha o caminho mais fácil, mas não corrige a falha. Segundo o The Hacker News, as novas versões passam a trazer esta opção desligada por defeito, mas um php.ini ou um painel que a ligue mantém-na ligada.
5. Saiba onde guarda as sessões. Sites que guardam as sessões em Redis ou numa base de dados não são afetados por este defeito específico, segundo o aviso do PHP. Continuam a precisar das outras correções.
6. Use uma firewall de aplicação, mas não em vez da atualização. A Cloudflare diz que a sua WAF bloqueia os padrões de ataque conhecidos, também no plano gratuito. A própria Cloudflare avisa que isto é uma camada extra e que a única correção completa é atualizar o PHP.
7. Não deixe passar 31 de dezembro. O PHP 8.2 deixa de receber correções de segurança a 31 de dezembro de 2026, segundo o calendário oficial. Quem ainda está no 8.1 ou anterior já não recebe correções oficiais. Se tem de mudar de versão, aproveite para o fazer agora, com testes. O nosso guia Atualizar o PHP sem partir o site explica como.
Se notar sinais estranhos no site, como páginas novas que ninguém criou, utilizadores administradores desconhecidos ou ficheiros alterados, siga os passos de O site foi pirateado: o que fazer nas primeiras horas.
E o PHP 8.6?
O PHP 8.6.0, lançado no mesmo dia, já inclui a correção. Traz novidades para quem programa, como a aplicação parcial de funções, a função clamp() e a nova API Io\Poll. Por ser uma versão nova, convém testar o site e os plugins antes de mudar em produção. Para a maioria dos sites, o caminho mais seguro esta semana é instalar a correção no ramo que já usa.
Em resumo
O phpAfterShell afeta o modo de sessões predefinido do PHP e não é resolvido pelas correções de outubro. Ainda não há ataques conhecidos, mas a correção já existe: confirme a versão, peça a atualização ao alojamento, reinicie o PHP e, se tiver de esperar, desligue o progresso de envio de ficheiros.
Quer confirmar se o seu site está protegido?
A nossa auditoria gratuita analisa a segurança e o desempenho do seu site e mostra o que corrigir. A MarcaWeb atualiza sites WordPress e à medida para versões suportadas do PHP, com testes antes da mudança, e mantém os servidores atualizados. Escreva para info@marcaweb.pt ou ligue para o +351 920 260 897.
Fontes: php.net (anúncios de 18 e 19-11-2026) e registo de alterações do PHP 8; aviso de segurança GHSA-fm2m-fjf5-v3cp; depthfirst; The Hacker News e Cyber Security News (19-11-2026); Cloudflare (20-11-2026). Consultados a 22-11-2026.
Imagem de capa: captura da página inicial de php.net, feita a 22 de novembro de 2026.