WhatsApp corrige três falhas, uma suspeita de uso em burlas: o que fazer na empresa
O WhatsApp corrigiu três falhas; uma, no Android e no WhatsApp Business, terá sido usada em burlas. Que versões instalar e o que a empresa deve fazer.
Neste artigo · 7 secções
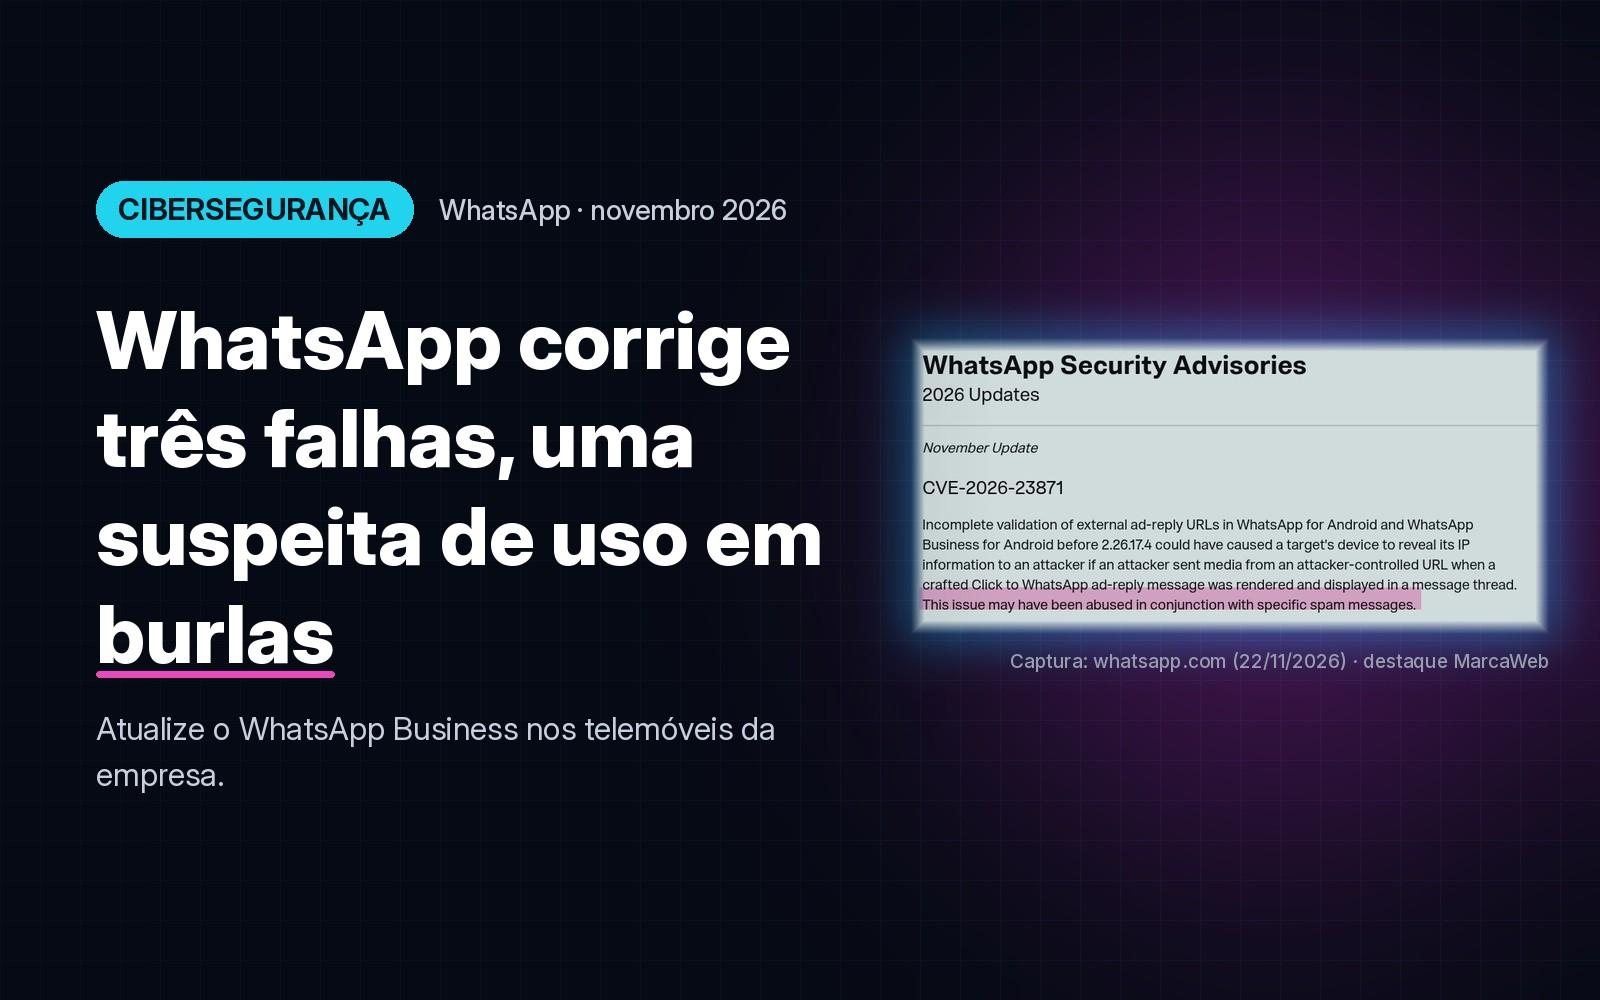
O WhatsApp publicou a atualização de novembro da sua página de avisos de segurança com três falhas corrigidas. Uma delas afeta o WhatsApp e o WhatsApp Business para Android e, segundo a própria empresa, «pode ter sido explorada em conjunto com mensagens de spam específicas». O registo oficial dessa falha foi publicado a 20 de novembro de 2026 na base de dados NVD.
A falha mais falada não dá acesso às conversas nem ao telemóvel. Mas está ligada aos anúncios que abrem uma conversa no WhatsApp, um formato muito usado por empresas portuguesas para captar clientes. Explicamos o que foi corrigido, que versões instalar e o que a sua empresa deve fazer já.
A falha que terá sido usada em burlas
A vulnerabilidade tem o identificador CVE-2026-23871. Segundo o aviso do WhatsApp, havia uma validação incompleta de endereços externos nas respostas a anúncios «Click to WhatsApp» no WhatsApp para Android e no WhatsApp Business para Android, em versões anteriores à 2.26.17.4.
Na prática, um atacante podia enviar uma mensagem preparada, com imagem ou outro conteúdo alojado num servidor controlado por ele. Quando a mensagem era mostrada na conversa, o telemóvel da vítima ia buscar esse conteúdo e revelava o seu endereço IP ao servidor do atacante. Um endereço IP não abre o telemóvel, mas pode indicar o operador e a zona aproximada de onde a pessoa está ligada.
Um porta-voz do WhatsApp disse ao The Hacker News que a falha foi descoberta durante o desmantelamento de uma campanha de burlas: «Acreditamos que um burlão a estava a usar para tornar a sua mensagem de burla mais credível.» O WhatsApp não revelou quantas pessoas foram visadas, em que países, nem se as tentativas resultaram. Não há, até ao momento, confirmação de vítimas em Portugal.
A gravidade atribuída pela Meta é baixa (CVSS 3,5, segundo a ficha da NVD). O risco para as empresas não está no IP em si, mas no contexto: uma burla que parece saber onde o cliente está, e que chega pelo mesmo tipo de conversa que a sua empresa usa nos anúncios, é mais convincente.
As outras duas falhas corrigidas
O mesmo aviso de novembro inclui mais duas correções, sem indícios de exploração:
- CVE-2026-102769: uma falha de injeção de SQL no WhatsApp para Android anterior à versão 2.26.35.74. Quando o destinatário tocava numa mensagem de «detalhes da encomenda» preparada e enviada a partir de um cliente não oficial, podiam ser apagados ficheiros do WhatsApp guardados no telemóvel. Se o utilizador estivesse ligado no momento, podia ainda ser revelado um bit de informação sobre a base de dados das conversas. O WhatsApp diz que não viu exploração. O The Hacker News indica uma pontuação CVSS de 6,8.
- CVE-2026-44908: uma falha na verificação da cadeia de certificados usada para estabelecer confiança com a infraestrutura de computação confidencial da Meta AI. Afeta o WhatsApp para iOS anterior à 2.26.24.72, o WhatsApp Business para iOS e o WhatsApp para Mac anteriores à 2.26.23.72, o WhatsApp para Android anterior à 2.26.23.74 e o WhatsApp Business para Android anterior à 2.26.23.70. Só poderia ser aproveitada por alguém posicionado dentro da infraestrutura da Meta, e o WhatsApp diz que o registo público de transparência que usa confirma que não houve exploração.
Que versões instalar
Não é preciso mudar nenhuma definição: basta atualizar a aplicação. Com base no aviso oficial, os mínimos são estes:
- WhatsApp para Android: 2.26.35.74 ou superior (cobre as três falhas).
- WhatsApp Business para Android: 2.26.23.70 ou superior (cobre a falha dos anúncios, corrigida na 2.26.17.4, e a dos certificados).
- WhatsApp e WhatsApp Business para iPhone: 2.26.24.72 ou superior para o WhatsApp; 2.26.23.72 ou superior para o WhatsApp Business.
- WhatsApp para Mac: 2.26.23.72 ou superior.
No Android, abra a Play Store, procure WhatsApp ou WhatsApp Business e toque em «Atualizar», se o botão aparecer. No iPhone, faça o mesmo na App Store. A versão instalada pode ser consultada nas definições da aplicação, na secção de ajuda. O WhatsApp para Windows não consta desta atualização.
Porque é que isto interessa à sua empresa
Muitas PME portuguesas atendem clientes pelo WhatsApp Business e fazem anúncios no Facebook e no Instagram que abrem diretamente uma conversa. A falha CVE-2026-23871 estava precisamente nesse tipo de mensagem. Três consequências práticas:
- Os telemóveis da empresa também contam. Se a equipa usa o WhatsApp Business em telemóveis Android, todos devem ser atualizados, incluindo aparelhos partilhados ou de reserva que raramente são abertos.
- Os seus clientes podem receber burlas que imitam o seu formato. Uma mensagem que parece vir de um anúncio legítimo e já sabe a cidade do cliente pode ser usada para pedir pagamentos, dados ou códigos. Combine com a equipa uma regra simples: a empresa nunca pede códigos de verificação nem pagamentos para contas novas por mensagem.
- Clientes não oficiais são um risco. A segunda falha dependia de mensagens enviadas a partir de um cliente não oficial. Use apenas as aplicações oficiais ou a API oficial do WhatsApp Business através de um fornecedor reconhecido, e evite versões modificadas da aplicação.
Com a Black Friday a 27 de novembro, o volume de mensagens e de anúncios aumenta, e as burlas acompanham. A Polícia Judiciária já tinha alertado, no início do mês, para burlas no WhatsApp como um «fenómeno em massa», sobretudo com contas roubadas.
O que fazer esta semana
- Atualize o WhatsApp e o WhatsApp Business em todos os telemóveis e computadores da empresa e confirme o número da versão.
- Ative a verificação em dois passos (PIN) em cada número da empresa, se ainda não o fez.
- Publique no site e nas redes um aviso curto: quais são os números oficiais da empresa e o que a empresa nunca pede por mensagem.
- Garanta que o número de WhatsApp indicado no site é o mesmo dos anúncios e do Perfil da Empresa no Google, para que os clientes consigam confirmar que estão a falar consigo.
- Reveja as medidas contra lojas falsas na Black Friday e peça à equipa para encaminhar mensagens suspeitas em vez de responder.
Em resumo
O WhatsApp corrigiu três falhas na atualização de novembro. A CVE-2026-23871, no WhatsApp e no WhatsApp Business para Android, permitia revelar o IP de quem recebia uma resposta preparada a um anúncio «Click to WhatsApp» e, segundo a empresa, terá sido usada para tornar burlas mais credíveis. As outras duas não têm indícios de exploração. A medida principal é simples: atualizar todas as aplicações da empresa e lembrar aos clientes quais são os seus contactos oficiais.
Quer rever a segurança dos seus canais digitais?
A nossa auditoria gratuita analisa a segurança e o desempenho do seu site e mostra o que corrigir. Para proteger os canais da empresa ou integrar o WhatsApp no site de forma segura, escreva para info@marcaweb.pt ou ligue para o +351 920 260 897.
Imagem de capa: captura da página de avisos de segurança do WhatsApp (whatsapp.com/security/advisories), feita a 22 de novembro de 2026, com destaque da MarcaWeb.