WordPress seguro: a manutenção que evita o susto
A maior parte dos sites WordPress comprometidos não foi alvo de um ataque sofisticado. Ficou desactualizada.
Neste artigo · 3 secções
O WordPress continua a ser uma boa base para um site de empresa. O problema não é a ferramenta. É deixá-la ao abandono depois do lançamento, com plugins a mais e a palavra-passe que veio na instalação.
O que se actualiza, e quando
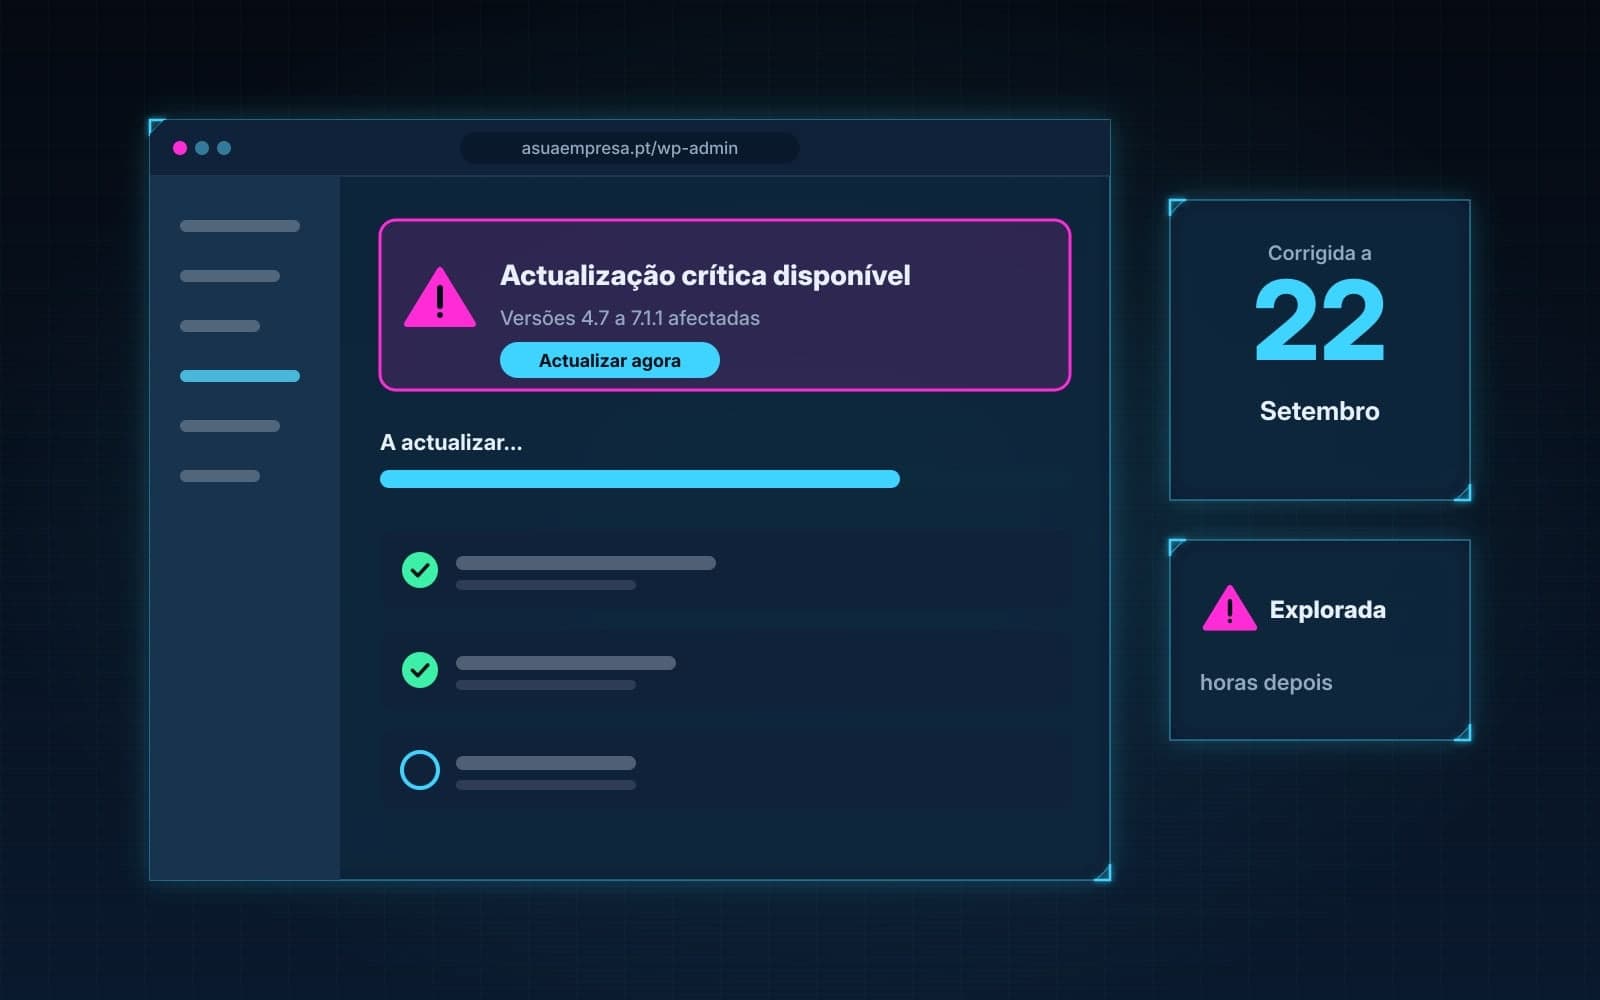
Há três camadas: o próprio WordPress, o tema e os plugins. Uma actualização pequena de segurança deve entrar depressa. Uma actualização maior do tema deve ser experimentada primeiro numa cópia, para não partir a página inicial numa sexta-feira à tarde.
- Apague plugins que não estão a ser usados. Cada um é uma porta.
- Troque o utilizador admin por um nome que não se adivinhe.
- Use uma palavra-passe longa e, se o alojamento deixar, confirme a entrada com um segundo passo.
Cópias e recuperação
Uma cópia de segurança que nunca foi restaurada é uma esperança, não um plano. Uma vez por trimestre, confirme que a cópia abre e que inclui ficheiros e base de dados. O alojamento deve guardar pelo menos várias semanas, não só o dia anterior.
O que não vale a pena
Encher o site de plugins de segurança que se sobrepõem só o torna mais lento. Uma rotina simples, feita por alguém que percebe do site, protege mais do que um painel cheio de alertas que ninguém lê.